

جستجو














یک آسیبپذیری بسیار بحرانی در نرمافزار SAP S/4HANA (سیستم ERP پرکاربرد سازمانی) شناسایی شده که هماکنون در دنیای واقعی تحت سوءاستفاده فعال قرار دارد. این نقص امنیتی با امتیاز CVSS: 9.9 بهعنوان یکی از جدیترین تهدیدها گزارش شده است. SAP در بهروزرسانیهای امنیتی ماه گذشته خود این نقص را برطرف
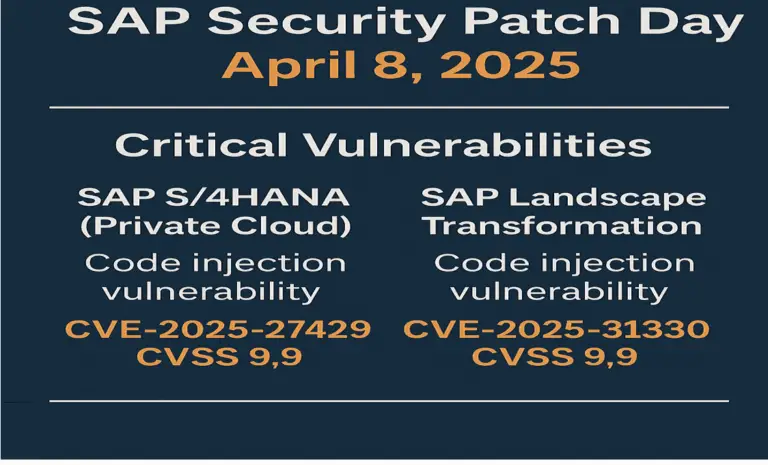
در روز پچ امنیتی SAP مورخ ۸ آوریل ۲۰۲۵، مجموعهای از بهروزرسانیهای مهم امنیتی منتشر شد که شامل ۱۸ جدید و ۲ بهروزرسانی برای اطلاعیه های قبلی بود. در میان این اصلاحات، چندین آسیبپذیری جدی از نوع تزریق کد وجود دارند که تهدید قابلتوجهی برای سیستمهای SAP بهشمار میروند. آسیبپذیریهای
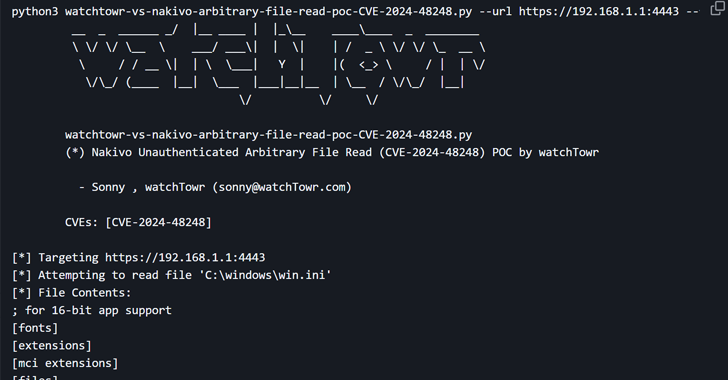
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) یک آسیبپذیری امنیتی با شدت بالا را که بر نرمافزار NAKIVO Backup & Replication تأثیر میگذارد، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده (KEV) اضافه کرده است. این اقدام به دلیل شواهدی از اکسپلویت فعال از این آسیبپذیری صورت گرفته است. آسیبپذیری مورد
یک آسیبپذیری بسیار بحرانی در نرمافزار SAP S/4HANA (سیستم ERP پرکاربرد سازمانی) شناسایی شده که هماکنون در دنیای واقعی تحت سوءاستفاده فعال قرار دارد. این نقص امنیتی با امتیاز CVSS: 9.9 بهعنوان یکی از جدیترین تهدیدها گزارش شده است. SAP در بهروزرسانیهای امنیتی ماه گذشته خود این نقص را برطرف
در روز پچ امنیتی SAP مورخ ۸ آوریل ۲۰۲۵، مجموعهای از بهروزرسانیهای مهم امنیتی منتشر شد که شامل ۱۸ جدید و ۲ بهروزرسانی برای اطلاعیه های قبلی بود. در میان این اصلاحات، چندین آسیبپذیری جدی از نوع تزریق کد وجود دارند که تهدید قابلتوجهی برای سیستمهای SAP بهشمار میروند. آسیبپذیریهای
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) یک آسیبپذیری امنیتی با شدت بالا را که بر نرمافزار NAKIVO Backup & Replication تأثیر میگذارد، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده (KEV) اضافه کرده است. این اقدام به دلیل شواهدی از اکسپلویت فعال از این آسیبپذیری صورت گرفته است. آسیبپذیری مورد
