

جستجو















عاملان فیشینگ با سوءاستفاده از پلتفرمFaronics Deploy در تلاشاند کنترل مدیریتی از راه دور رایانههای قربانیان را به دست آورند و نرمافزار پشتیبانی از راه دور ScreenConnect را روی سیستمهای آنها نصب کنند. در جریان فعالیتهایی که بین 21 ژوئیه تا 20 آگوست شناسایی شده، ایمیلهایی با ظاهر فاکتور، اسناد مالیاتی یا سایر فایلهای تجاری و با محتوایی مرتبط با Faronics برای بیش از 457 Endpoint ارسال شدهاند. این ایمیلها بخشی از فرآیند فیشینگ مهاجمان برای هدایت کاربران به سمت دانلود و اجرای Faronics Deploy بودهاند.

مهاجمان در یک کمپین فیشینگ، کاربران کیف پول سختافزاری کلدکارد (COLDCARD) را با وعده انجام یک ممیزی امنیتی (Security Audit) فریب میدهند و آنها را به نصب نرمافزار دسترسی از راه دور ScreenConnect ترغیب میکنند
محققان امنیت سایبری توجهات را به نوع جدیدی از کمپین های فیشینگ اعتباری جلب می کنند که اطمینان می دهد اطلاعات سرقت شده با حساب های آنلاین معتبر مرتبط است. کمپین های فیشینگ اعتبارسنجی بلادرنگ ایمیل پژوهشگران امنیتی از ظهور نوع جدیدی از کمپینهای فیشینگ سرقت اطلاعات کاربری خبر دادهاند
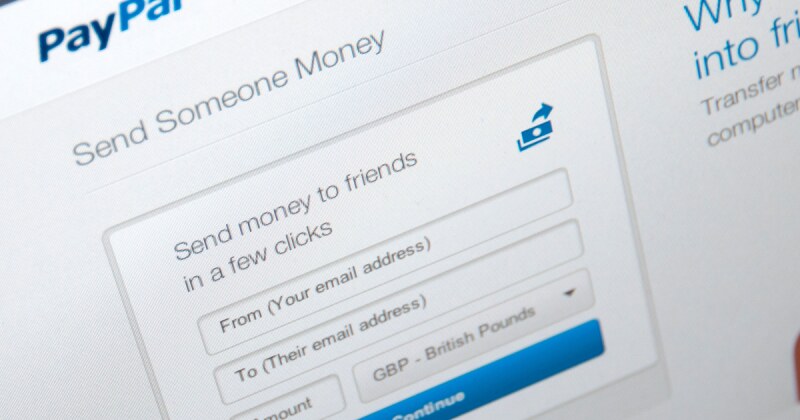
محققان امنیتی اخیراً کشف کردهاند که هکرها از ویژگی “New Address” (آدرس جدید) در PayPal سوءاستفاده کرده و از طریق آن ایمیلهای فیشینگ ارسال میکنند. این حمله باعث شده است که ایمیلهای جعلی از سوی PayPal به کاربران ارسال شود و به نظر قانونی برسند. این کلاهبرداری از تنظیمات آدرس

یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال میشود،
محققان امنیت سایبری، دسته حملات جدیدی را کشف کردهاند که از نقص امنیتی اخیرا فاش شده در دستگاههای FortiClientEMS شرکت فورتینت (Fortinet) برای ارائه پیلودهای ScreenConnect و Metasploit Powerfun سوء استفاده میکنند. این فعالیت مستلزم بهره برداری از CVE-2023-48788 (امتیاز CVSS: 9.3)، یک نقص بحرانی SQL injection است که میتواند
عاملان فیشینگ با سوءاستفاده از پلتفرمFaronics Deploy در تلاشاند کنترل مدیریتی از راه دور رایانههای قربانیان را به دست آورند و نرمافزار پشتیبانی از راه دور ScreenConnect را روی سیستمهای آنها نصب کنند. در جریان فعالیتهایی که بین 21 ژوئیه تا 20 آگوست شناسایی شده، ایمیلهایی با ظاهر فاکتور، اسناد مالیاتی یا سایر فایلهای تجاری و با محتوایی مرتبط با Faronics برای بیش از 457 Endpoint ارسال شدهاند. این ایمیلها بخشی از فرآیند فیشینگ مهاجمان برای هدایت کاربران به سمت دانلود و اجرای Faronics Deploy بودهاند.
مهاجمان در یک کمپین فیشینگ، کاربران کیف پول سختافزاری کلدکارد (COLDCARD) را با وعده انجام یک ممیزی امنیتی (Security Audit) فریب میدهند و آنها را به نصب نرمافزار دسترسی از راه دور ScreenConnect ترغیب میکنند
محققان امنیت سایبری توجهات را به نوع جدیدی از کمپین های فیشینگ اعتباری جلب می کنند که اطمینان می دهد اطلاعات سرقت شده با حساب های آنلاین معتبر مرتبط است. کمپین های فیشینگ اعتبارسنجی بلادرنگ ایمیل پژوهشگران امنیتی از ظهور نوع جدیدی از کمپینهای فیشینگ سرقت اطلاعات کاربری خبر دادهاند
محققان امنیتی اخیراً کشف کردهاند که هکرها از ویژگی “New Address” (آدرس جدید) در PayPal سوءاستفاده کرده و از طریق آن ایمیلهای فیشینگ ارسال میکنند. این حمله باعث شده است که ایمیلهای جعلی از سوی PayPal به کاربران ارسال شود و به نظر قانونی برسند. این کلاهبرداری از تنظیمات آدرس
یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال میشود،
محققان امنیت سایبری، دسته حملات جدیدی را کشف کردهاند که از نقص امنیتی اخیرا فاش شده در دستگاههای FortiClientEMS شرکت فورتینت (Fortinet) برای ارائه پیلودهای ScreenConnect و Metasploit Powerfun سوء استفاده میکنند. این فعالیت مستلزم بهره برداری از CVE-2023-48788 (امتیاز CVSS: 9.3)، یک نقص بحرانی SQL injection است که میتواند
