

جستجو














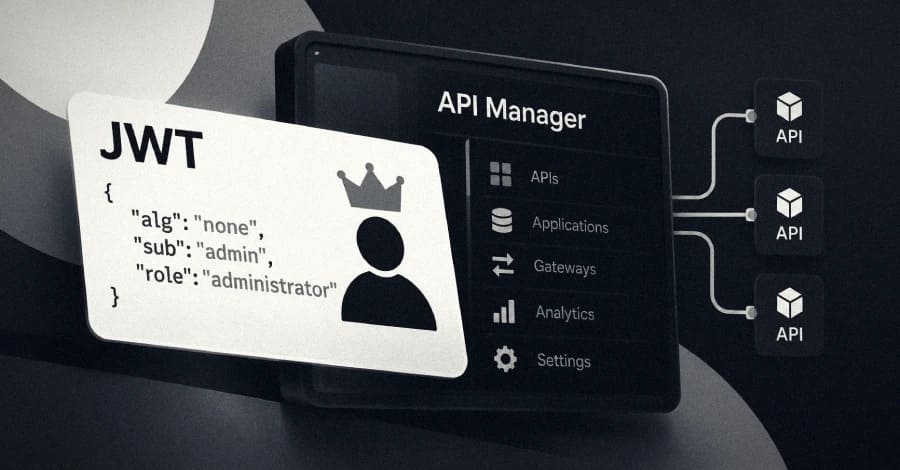
یک آسیبپذیری بحرانی در WSO2 API Manager با شناسه CVE-2026-5430 اکنون در حملات واقعی هدف تلاشهای فعال برای سوءاستفاده قرار گرفته است. این آسیبپذیری با امتیاز 9.8 از 10 در CVSS ناشی از اعتبارسنجی نادرست امضای رمزنگاریشده (Improper Verification of Cryptographic Signature) است و میتواند با دور زدن احراز هویت JWT، کنترل حساب کاربری را در اختیار مهاجم قرار دهد. یافتههای watchTowr نشان میدهد که WSO2 API Manager و محصولات مرتبط با آن تحت تأثیر این آسیبپذیری هستند و مهاجمان میتوانند با استفاده از توکنهای JWT جعلی، به سطح دسترسی ادمین دست پیدا کنند. به همین دلیل، کاربران نسخههای آسیبپذیر باید هرچه سریعتر پچهای امنیتی منتشرشده را نصب کنند.

سیسکو تأیید کرده است که آسیبپذیری CVE-2026-20079 در نرمافزار Secure Firewall Management Center (FMC)، با شدت بحرانی و امتیاز کامل 10.0 در سیستم CVSS، بهصورت فعال در حملات مورد سوءاستفاده قرار گرفته است. این آسیبپذیری از نوع دور زدن احراز هویت (Authentication Bypass) است و به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه میدهد پس از عبور از سازوکار امنیتی، اسکریپتها و دستورات دلخواه خود را با سطح دسترسی Root روی دستگاههای آسیبپذیر اجرا کنند. اهمیت آسیبپذیری CVE-2026-20079 زمانی بیشتر شد که تیم واکنش به رخدادهای امنیتی محصولات سیسکو (Cisco PSIRT) در آگوست 2026 از سوءاستفاده فعال مهاجمان از این آسیبپذیری اطلاع پیدا کرد؛ موضوعی که ضرورت بررسی سامانههای آسیبپذیر و نصب فوری بهروزرسانیهای امنیتی سیسکو را بیش از پیش نشان میدهد.

سیسکو برای رفع یک آسیبپذیری بحرانی در سوئیچهای نکسوس 9000(Nexus 9000) ، پچ امنیتی منتشر کرده است. این آسیبپذیری به مهاجمان راه دور و احراز هویتنشده اجازه میدهد کد دلخواه را با سطح دسترسی Root روی دستگاه اجرا کنند.
این آسیبپذیری با شناسه CVE-2026-20212 و امتیاز 9.8 در مقیاس CVSS، 10 مدل مبتنی بر Silicon One از نکسوس 9000 را تحت تأثیر قرار داده است. سیسکو همزمان، مجموعهای از بهروزرسانیهای امنیتی برای IOS XR منتشر کرده که هفت CVE را پوشش میدهد.

گیتلب(GitLab) برای رفع چندین ضعف امنیتی، پچهای جدیدی منتشر کرده است که در میان آنها یک آسیبپذیری بحرانی با شناسه CVE-2026-85706 و امتیاز CVSS 10.0 قرار دارد. این ضعف امنیتی از نوع پیمایش مسیر (Path Traversal) در API مربوط به کامیتهای مخازن است و در شرایط خاص میتواند به کاربران احراز هویتنشده اجازه دهد فایلهای دلخواه را از سرور گیتلب بخوانند. فعالیت مهاجمان برای سوءاستفاده از این آسیبپذیری تنها چند ساعت پس از افشای عمومی آن در اینترنت شناسایی شد. CISA نیز این آسیبپذیری را به فهرست KEV اضافه کرده است؛ به همین دلیل، سازمانها باید هرچه سریعتر پچهای امنیتی مربوطه را نصب کنند.

هکرها با سوءاستفاده از دو آسیبپذیری بحرانی در پلاگین miniOrange SAML 2.0 SSO برای وردپرس، میتوانند احراز هویت را دور بزنند، پاسخهای SAML را جعل کنند و با سطح دسترسی ادمین وارد سایت شوند. این دو آسیبپذیری در پلاگین miniOrange SAML 2.0 SSO با شناسههای CVE-2026-61979 و CVE-2026-15981، شناسایی شدهاند و گزارشها از تلاش مهاجمان برای سوءاستفاده از این ضعفها حکایت دارد.

آسیبپذیری Zapscape با شناسه CVE-2026-64561 در کرنل لینوکس شناسایی شده است که میتواند ایزولیشن (Isolation) ماشینهای مجازی KVM را دور بزند و به مهاجم با سطح دسترسی کرنل در یک ماشین مجازی L1 اجازه دهد کد و دستورات دلخواه خود را روی میزبان اجرا کند

پژوهشگران امنیتی شرکت Qualys یک آسیبپذیری اوبونتو دسکتاپ با شدت بالا را در کامپوننت snap-confine از سرویس snapd شناسایی کردهاند که میتواند به یک کاربر لوکال بدون سطح دسترسی ویژه اجازه دهد سطح دسترسی خود را تا سطح Root افزایش دهد. این ضعف امنیتی با شناسه CVE-2026-8933 ردیابی میشود و در صورت اکسپلویت موفق، مهاجم میتواند
یک آسیبپذیری بحرانی در WSO2 API Manager با شناسه CVE-2026-5430 اکنون در حملات واقعی هدف تلاشهای فعال برای سوءاستفاده قرار گرفته است. این آسیبپذیری با امتیاز 9.8 از 10 در CVSS ناشی از اعتبارسنجی نادرست امضای رمزنگاریشده (Improper Verification of Cryptographic Signature) است و میتواند با دور زدن احراز هویت JWT، کنترل حساب کاربری را در اختیار مهاجم قرار دهد. یافتههای watchTowr نشان میدهد که WSO2 API Manager و محصولات مرتبط با آن تحت تأثیر این آسیبپذیری هستند و مهاجمان میتوانند با استفاده از توکنهای JWT جعلی، به سطح دسترسی ادمین دست پیدا کنند. به همین دلیل، کاربران نسخههای آسیبپذیر باید هرچه سریعتر پچهای امنیتی منتشرشده را نصب کنند.
سیسکو تأیید کرده است که آسیبپذیری CVE-2026-20079 در نرمافزار Secure Firewall Management Center (FMC)، با شدت بحرانی و امتیاز کامل 10.0 در سیستم CVSS، بهصورت فعال در حملات مورد سوءاستفاده قرار گرفته است. این آسیبپذیری از نوع دور زدن احراز هویت (Authentication Bypass) است و به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه میدهد پس از عبور از سازوکار امنیتی، اسکریپتها و دستورات دلخواه خود را با سطح دسترسی Root روی دستگاههای آسیبپذیر اجرا کنند. اهمیت آسیبپذیری CVE-2026-20079 زمانی بیشتر شد که تیم واکنش به رخدادهای امنیتی محصولات سیسکو (Cisco PSIRT) در آگوست 2026 از سوءاستفاده فعال مهاجمان از این آسیبپذیری اطلاع پیدا کرد؛ موضوعی که ضرورت بررسی سامانههای آسیبپذیر و نصب فوری بهروزرسانیهای امنیتی سیسکو را بیش از پیش نشان میدهد.
سیسکو برای رفع یک آسیبپذیری بحرانی در سوئیچهای نکسوس 9000(Nexus 9000) ، پچ امنیتی منتشر کرده است. این آسیبپذیری به مهاجمان راه دور و احراز هویتنشده اجازه میدهد کد دلخواه را با سطح دسترسی Root روی دستگاه اجرا کنند.
این آسیبپذیری با شناسه CVE-2026-20212 و امتیاز 9.8 در مقیاس CVSS، 10 مدل مبتنی بر Silicon One از نکسوس 9000 را تحت تأثیر قرار داده است. سیسکو همزمان، مجموعهای از بهروزرسانیهای امنیتی برای IOS XR منتشر کرده که هفت CVE را پوشش میدهد.
گیتلب(GitLab) برای رفع چندین ضعف امنیتی، پچهای جدیدی منتشر کرده است که در میان آنها یک آسیبپذیری بحرانی با شناسه CVE-2026-85706 و امتیاز CVSS 10.0 قرار دارد. این ضعف امنیتی از نوع پیمایش مسیر (Path Traversal) در API مربوط به کامیتهای مخازن است و در شرایط خاص میتواند به کاربران احراز هویتنشده اجازه دهد فایلهای دلخواه را از سرور گیتلب بخوانند. فعالیت مهاجمان برای سوءاستفاده از این آسیبپذیری تنها چند ساعت پس از افشای عمومی آن در اینترنت شناسایی شد. CISA نیز این آسیبپذیری را به فهرست KEV اضافه کرده است؛ به همین دلیل، سازمانها باید هرچه سریعتر پچهای امنیتی مربوطه را نصب کنند.
هکرها با سوءاستفاده از دو آسیبپذیری بحرانی در پلاگین miniOrange SAML 2.0 SSO برای وردپرس، میتوانند احراز هویت را دور بزنند، پاسخهای SAML را جعل کنند و با سطح دسترسی ادمین وارد سایت شوند. این دو آسیبپذیری در پلاگین miniOrange SAML 2.0 SSO با شناسههای CVE-2026-61979 و CVE-2026-15981، شناسایی شدهاند و گزارشها از تلاش مهاجمان برای سوءاستفاده از این ضعفها حکایت دارد.
آسیبپذیری Zapscape با شناسه CVE-2026-64561 در کرنل لینوکس شناسایی شده است که میتواند ایزولیشن (Isolation) ماشینهای مجازی KVM را دور بزند و به مهاجم با سطح دسترسی کرنل در یک ماشین مجازی L1 اجازه دهد کد و دستورات دلخواه خود را روی میزبان اجرا کند
پژوهشگران امنیتی شرکت Qualys یک آسیبپذیری اوبونتو دسکتاپ با شدت بالا را در کامپوننت snap-confine از سرویس snapd شناسایی کردهاند که میتواند به یک کاربر لوکال بدون سطح دسترسی ویژه اجازه دهد سطح دسترسی خود را تا سطح Root افزایش دهد. این ضعف امنیتی با شناسه CVE-2026-8933 ردیابی میشود و در صورت اکسپلویت موفق، مهاجم میتواند
