

جستجو















دولت استرالیا بهتازگی اعلام کرده است که استفاده از نرمافزارهای شرکت کسپرسکی را در تمامی دستگاههای دولتی ممنوع کرده است. این تصمیم بهدلیل نگرانیهای امنیت ملی و احتمال جاسوسی اتخاذ شده است. استفانی فاستر، دبیر وزارت امور داخلی استرالیا، در بیانیهای اعلام کرد که پس از بررسی و تجزیهوتحلیل تهدیدات
مایکروسافت، نوزدهم فوریه ۲۰۲۵، به روزرسانیهای امنیتی برای پچ دو آسیب پذیری بحرانی در Bing و Power Pages منتشر کرد. آسیب پذیری مربوط به Power Pages بصورت فعال در حال اکسپلویت میباشد. این آسیب پذیریها به شرح زیر هستند: CVE-2025-21355 (امتیاز CVSS: 8.6) – یک آسیب پذیری اجرای کد از

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، چهارم فوریه ۲۰۲۵، چهار آسیب پذیری را به لیست آسیب پذیریهای شناخته شده مورد سوءاستفاده (KEV) خود اضافه کرد و به شواهدی از مورد اکسپلویت قرار گرفتن این آسیب پذیریها اشاره نمود. لیست این آسیب پذیریها به شرح زیر است: CVE-2024-45195

یک نقص امنیتی با شدت بالا در اسکنر آسیب پذیری Nuclei شناسایی شده است که در صورت اکسپلویت موفق، میتواند به مهاجمان اجازه دهد تا بررسی و تایید امضای تمپلیتها را دور بزنند و کد مخرب خود را اجرا کنند. Nuclei یک اسکنر آسیب پذیری است که به منظور شناسایی
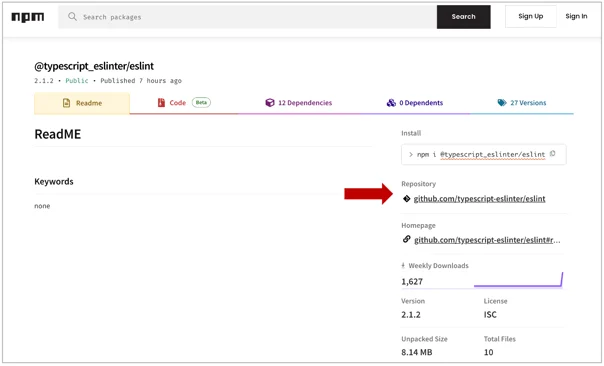
گزارشهای اخیر، روند مربوط به اکوسیستم هک NPM را برجسته کرده است، جایی که هزاران توسعه دهنده سهواً کتابخانههای مخرب را دانلود میکنند. این وضعیت در درجه اول شامل حملات Typosquatting است که در آن هکرها، نسخههای جعلی و آلوده به بدافزار پکیجهای محبوب NPM را برای فریب کاربران ایجاد
ProjectSend یک برنامه منبع باز تحت وب برای به اشتراک گذاری فایل است که به منظور تسهیل انتقال اَمن و خصوصی فایل بین یک سرور و کلاینت طراحی شده است. ProjectSend، یک برنامه نسبتاً محبوب است و توسط سازمانهای زیادی مورد استفاده قرار میگیرد. ProjectSend، راه حلهای خود میزبان (self-hosted)

اوراکل هجدهم نوامبر ۲۰۲۴ هشدار داد که یک نقص امنیتی با شدت بالا که بر فریمورک مدیریت چرخه عمر محصول چابک این شرکت (یا Oracle Agile PLM) تأثیر میگذارد، بطور فعال مورد سوء استفاده قرار گرفته است. Agile PLM یک پلتفرم نرم افزاری است که کسب و کارها را قادر
SolarWinds دوازدهم سپتامبر ۲۰۲۴ برای رفع دو نقص امنیتی از جمله یک آسیب پذیری بحرانی در نرم افزار ARM[1] خود، پچهایی را منتشر کرده است. این آسیب پذیری بحرانی (CVE-2024-28991، دارای CVSS ۹ از ۱۰) به عنوان نمونهای از غیر دنباله سازی (deserialization) دادههای نامعتبر توصیف شده است. چنانچه این
Censys هشدار داده است که بیش از ۱.۵ میلیون سرور ایمیل Exim در برابر یک نقص امنیتی بحرانی (CVE-2024-39929)، آسیب پذیر میباشند. این آسیب پذیری که در نسخه ۴.۹۸ برطرف شده است، به مهاجمان اجازه میدهد تا فیلترهای امنیتی را دور بزنند. Exim یک عامل انتقال ایمیل (MTA[1]) است که
GitLab، بیست و ششم ژوئن ۲۰۲۴، پچهایی را به منظور رفع 14 نقص امنیتی منتشر کرد. یکی از موارد اصلاح شده، یک آسیب پذیری بحرانی برای اجرای pipeline های یکپارچه سازی مداوم و استقرار پیوسته (CI/CD[1]) با دسترسی هر کاربر مورد نظری است. این آسیب پذیریها که بر نسخههای [2]CE
دولت استرالیا بهتازگی اعلام کرده است که استفاده از نرمافزارهای شرکت کسپرسکی را در تمامی دستگاههای دولتی ممنوع کرده است. این تصمیم بهدلیل نگرانیهای امنیت ملی و احتمال جاسوسی اتخاذ شده است. استفانی فاستر، دبیر وزارت امور داخلی استرالیا، در بیانیهای اعلام کرد که پس از بررسی و تجزیهوتحلیل تهدیدات
مایکروسافت، نوزدهم فوریه ۲۰۲۵، به روزرسانیهای امنیتی برای پچ دو آسیب پذیری بحرانی در Bing و Power Pages منتشر کرد. آسیب پذیری مربوط به Power Pages بصورت فعال در حال اکسپلویت میباشد. این آسیب پذیریها به شرح زیر هستند: CVE-2025-21355 (امتیاز CVSS: 8.6) – یک آسیب پذیری اجرای کد از
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، چهارم فوریه ۲۰۲۵، چهار آسیب پذیری را به لیست آسیب پذیریهای شناخته شده مورد سوءاستفاده (KEV) خود اضافه کرد و به شواهدی از مورد اکسپلویت قرار گرفتن این آسیب پذیریها اشاره نمود. لیست این آسیب پذیریها به شرح زیر است: CVE-2024-45195
یک نقص امنیتی با شدت بالا در اسکنر آسیب پذیری Nuclei شناسایی شده است که در صورت اکسپلویت موفق، میتواند به مهاجمان اجازه دهد تا بررسی و تایید امضای تمپلیتها را دور بزنند و کد مخرب خود را اجرا کنند. Nuclei یک اسکنر آسیب پذیری است که به منظور شناسایی
گزارشهای اخیر، روند مربوط به اکوسیستم هک NPM را برجسته کرده است، جایی که هزاران توسعه دهنده سهواً کتابخانههای مخرب را دانلود میکنند. این وضعیت در درجه اول شامل حملات Typosquatting است که در آن هکرها، نسخههای جعلی و آلوده به بدافزار پکیجهای محبوب NPM را برای فریب کاربران ایجاد
ProjectSend یک برنامه منبع باز تحت وب برای به اشتراک گذاری فایل است که به منظور تسهیل انتقال اَمن و خصوصی فایل بین یک سرور و کلاینت طراحی شده است. ProjectSend، یک برنامه نسبتاً محبوب است و توسط سازمانهای زیادی مورد استفاده قرار میگیرد. ProjectSend، راه حلهای خود میزبان (self-hosted)
اوراکل هجدهم نوامبر ۲۰۲۴ هشدار داد که یک نقص امنیتی با شدت بالا که بر فریمورک مدیریت چرخه عمر محصول چابک این شرکت (یا Oracle Agile PLM) تأثیر میگذارد، بطور فعال مورد سوء استفاده قرار گرفته است. Agile PLM یک پلتفرم نرم افزاری است که کسب و کارها را قادر
SolarWinds دوازدهم سپتامبر ۲۰۲۴ برای رفع دو نقص امنیتی از جمله یک آسیب پذیری بحرانی در نرم افزار ARM[1] خود، پچهایی را منتشر کرده است. این آسیب پذیری بحرانی (CVE-2024-28991، دارای CVSS ۹ از ۱۰) به عنوان نمونهای از غیر دنباله سازی (deserialization) دادههای نامعتبر توصیف شده است. چنانچه این
Censys هشدار داده است که بیش از ۱.۵ میلیون سرور ایمیل Exim در برابر یک نقص امنیتی بحرانی (CVE-2024-39929)، آسیب پذیر میباشند. این آسیب پذیری که در نسخه ۴.۹۸ برطرف شده است، به مهاجمان اجازه میدهد تا فیلترهای امنیتی را دور بزنند. Exim یک عامل انتقال ایمیل (MTA[1]) است که
GitLab، بیست و ششم ژوئن ۲۰۲۴، پچهایی را به منظور رفع 14 نقص امنیتی منتشر کرد. یکی از موارد اصلاح شده، یک آسیب پذیری بحرانی برای اجرای pipeline های یکپارچه سازی مداوم و استقرار پیوسته (CI/CD[1]) با دسترسی هر کاربر مورد نظری است. این آسیب پذیریها که بر نسخههای [2]CE
