پژوهشگران امنیت سایبری از یک کمپین سازمانیافته پرده برداشتند که از ۱۳۱ نسخه جعلی و بازبرندسازیشده از یک افزونه نسخه وب واتساپ برای مرورگر گوگل کروم جهت ارسال انبوه پیامهای اسپم استفاده میکند. بر اساس گزارش شرکت امنیت زنجیره تأمین Socket، این ۱۳۱ افزونه دارای کد منبع، الگوهای طراحی و

گروه باج افزار Black Basta روند تکاملی قابل توجهی را به ویژه پس از اختلال در عملکرد بدافزار QBot در تاکتیکهای خود اتخاذ کرده است. هکرهای این گروه باج افزاری از اوایل اکتبر ۲۰۲۴ تاکتیکهای مهندسی اجتماعی خود را تغییر دادهاند و مجموعهای متفاوت از پیلودها مانند Zbot و DarkGate

فضای دیجیتال با نزدیک شدن به رویداد سالانه بلک فرایدی یا Black Friday (جمعه سیاه)، افزایش بیسابقهای را در تجارت الکترونیک و خرید آنلاین تجربه میکند. بر اساس مشاوره FTI، در سه ماهه اول سال 2024، خرده فروشی آنلاین 57 درصد از کل فروش را در ایالات متحده تشکیل داده

فیشینگ چیست؟ فیشینگ نوعی حمله سایبری است که از ایمیلها، پیامهای متنی، تماسهای تلفنی و یا وب سایتهای جعلی استفاده میکند تا افراد را فریب دهد دادههای حساس خود را به اشتراک بگذارند، بدافزارها را دانلود کنند و یا خود را در معرض سایر جرایم سایبری قرار دهند. حملات فیشینگ

کسب و کارهای کوچک و متوسط ([1]SMBها)، غالبا فاقد امنیت سایبری لازم و مناسب میباشند. SMBها برای نوآوری و رشد اقتصادی حیاتی بوده و نقش آنها در زنجیره تامین، این کسبوکارها را به اهداف جذابی برای هکرها تبدیل کرده است. SMBها به دلیل محدودیت منابع و تخصص، با چالشهای امنیت

احراز هویت دو عاملی (2FA[1])، یک ویژگی امنیتی است که تا پایان سال 2024 به طور فراگیر استفاده خواهد شد. اغلب وب سایتهای جدید به نوعی از این نوع احراز هویت استفاده میکنند و برخی از آنها حتی تا زمانی که 2FA را فعال نکنید، به شما اجازه بهره گیری

رایانههای [1]ICS (سیستم کنترل صنعتی)، همیشه اهداف جذابی برای هکرها بودهاند و چشم انداز تهدیدات سیستم های اتوماسیون صنعتی از آن دسته موضوعاتی است که نباید در حوزه سایبری از آن غافل شد. نتایج مطالعات و آمارهای شرکت روسی کسپرسکی نشان میدهند که درصد رایانههای ICS که آبجکتهای مخرب بر

فیشینگ و هرزنامه دو نوع اصلی کلاهبرداری آنلاین هستند که با هدف سرقت اطلاعات و پول کاربران انجام میشوند. فیشرها در درجه اول به دنبال استخراج اطلاعات محرمانه همچون اطلاعات اعتباری یا جزئیات کارت بانکی قربانیان میباشند. کلاهبرداران از مهندسی اجتماعی برای متقاعد ساختن اهداف خود به منظور انتقال وجه

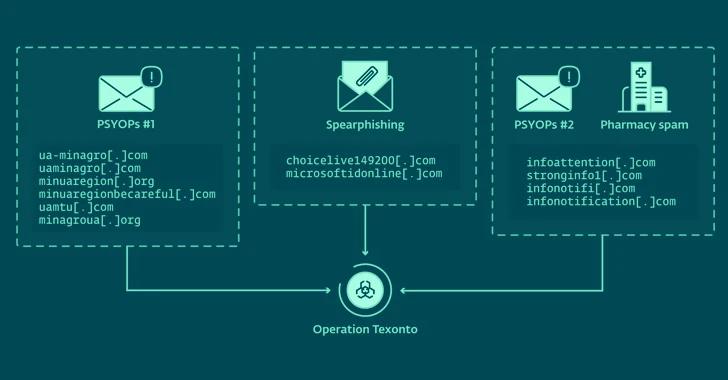
محققان امنیت سایبری، عملیات نفوذ جدیدی را کشف کردند که اوکراین را مورد هدف قرار داده و از ایمیلهای هرزنامه به منظور انتشار اطلاعات نادرست مرتبط با جنگ میان روسیه و اوکراین استفاده میکند. این فعالیت توسط شرکت امنیت سایبری اسلواکی ESET با عوامل تهدید همسو با روسیه مرتبط شده