

جستجو














پژوهشگران امنیت سایبری پکیجهای مخرب در مخزن npm را شناسایی کردهاند که با جعل هویت یک کتابخانه محبوب برای ساخت باتهای تلگرام، مجهز به بکدور SSH و قابلیت سرقت داده هستند. این پکیجها شامل موارد زیر هستند: node-telegram-utils (۱۳۲ بار دانلود) node-telegram-bots-api (۸۲ بار دانلود) node-telegram-util (۷۳ بار دانلود) به
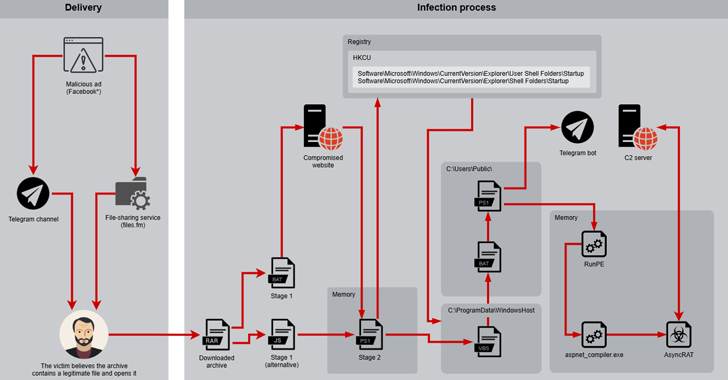
یک کمپین مخرب توسط Desert Dexter که از نسخه تغییر یافته بدافزار AsyncRAT استفاده میکند، از سپتامبر 2024 تاکنون کاربرانی را در خاورمیانه و شمال آفریقا هدف قرار داده است. محققان امنیتی در Positive Technologies اعلام کردهاند که این حمله از شرایط ژئوپلیتیکی منطقه سوءاستفاده کرده و با استفاده از
یک دسته حملات سایبری که دستگاههای اندرویدی را در سراسر جهان مورد هدف قرار میدهند، اخیرا شناسایی شده است. این حملات از هزاران ربات تلگرامی برای آلوده ساختن تلفنهای همراه اندرویدی به بدافزار رباینده SMS (یا SMS stealer) و سرقت رمزهای عبور یکبار مصرف 2FA از بیش از 600 سرویس
پژوهشگران امنیت سایبری پکیجهای مخرب در مخزن npm را شناسایی کردهاند که با جعل هویت یک کتابخانه محبوب برای ساخت باتهای تلگرام، مجهز به بکدور SSH و قابلیت سرقت داده هستند. این پکیجها شامل موارد زیر هستند: node-telegram-utils (۱۳۲ بار دانلود) node-telegram-bots-api (۸۲ بار دانلود) node-telegram-util (۷۳ بار دانلود) به
یک کمپین مخرب توسط Desert Dexter که از نسخه تغییر یافته بدافزار AsyncRAT استفاده میکند، از سپتامبر 2024 تاکنون کاربرانی را در خاورمیانه و شمال آفریقا هدف قرار داده است. محققان امنیتی در Positive Technologies اعلام کردهاند که این حمله از شرایط ژئوپلیتیکی منطقه سوءاستفاده کرده و با استفاده از
یک دسته حملات سایبری که دستگاههای اندرویدی را در سراسر جهان مورد هدف قرار میدهند، اخیرا شناسایی شده است. این حملات از هزاران ربات تلگرامی برای آلوده ساختن تلفنهای همراه اندرویدی به بدافزار رباینده SMS (یا SMS stealer) و سرقت رمزهای عبور یکبار مصرف 2FA از بیش از 600 سرویس
