

جستجو












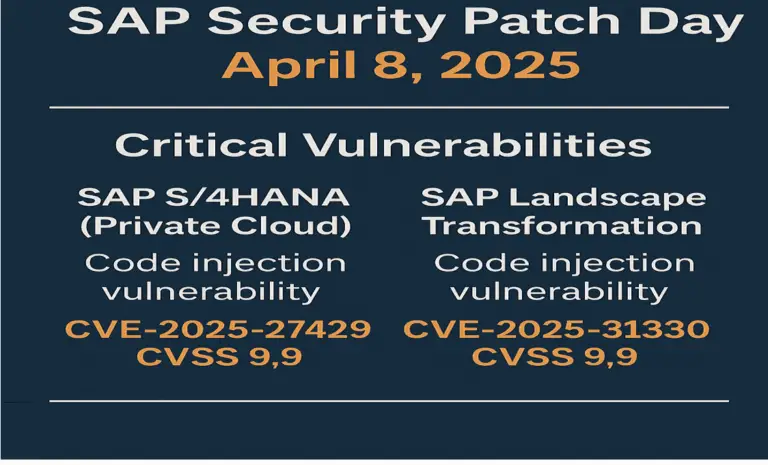
در روز پچ امنیتی SAP مورخ ۸ آوریل ۲۰۲۵، مجموعهای از بهروزرسانیهای مهم امنیتی منتشر شد که شامل ۱۸ جدید و ۲ بهروزرسانی برای اطلاعیه های قبلی بود. در میان این اصلاحات، چندین آسیبپذیری جدی از نوع تزریق کد وجود دارند که تهدید قابلتوجهی برای سیستمهای SAP بهشمار میروند. آسیبپذیریهای

محققان امنیتی در سپتامبر ۲۰۲۴، یک آسیب پذیری بحرانی با شناسه CVE-2025-23359 را در NVIDIA Container Toolkit کشف کردند که به مهاجمان اجازه میدهد از محیط کانتینر خارج شده و به سیستم میزبان دسترسی کامل پیدا کنند. آسیب پذیری CVE-2025-23359 به دلیل وجود یک شرایط رقابتی به نام “Time-of-Check to

محققان شرکت امنیتی ابری Wiz یکم سپتامبر سال جاری (2024)، یک آسیب پذیری بحرانی را در Toolkit کانتینر انویدیا (Nvidia) گزارش کردند که به طور گسترده در workloadهای ابری و هوش مصنوعی استفاده میشود. سوء استفاده موفق از این آسیب پذیری میتواند به هکرها اجازه دهد تا از محدوده یک
در روز پچ امنیتی SAP مورخ ۸ آوریل ۲۰۲۵، مجموعهای از بهروزرسانیهای مهم امنیتی منتشر شد که شامل ۱۸ جدید و ۲ بهروزرسانی برای اطلاعیه های قبلی بود. در میان این اصلاحات، چندین آسیبپذیری جدی از نوع تزریق کد وجود دارند که تهدید قابلتوجهی برای سیستمهای SAP بهشمار میروند. آسیبپذیریهای
محققان امنیتی در سپتامبر ۲۰۲۴، یک آسیب پذیری بحرانی با شناسه CVE-2025-23359 را در NVIDIA Container Toolkit کشف کردند که به مهاجمان اجازه میدهد از محیط کانتینر خارج شده و به سیستم میزبان دسترسی کامل پیدا کنند. آسیب پذیری CVE-2025-23359 به دلیل وجود یک شرایط رقابتی به نام “Time-of-Check to
محققان شرکت امنیتی ابری Wiz یکم سپتامبر سال جاری (2024)، یک آسیب پذیری بحرانی را در Toolkit کانتینر انویدیا (Nvidia) گزارش کردند که به طور گسترده در workloadهای ابری و هوش مصنوعی استفاده میشود. سوء استفاده موفق از این آسیب پذیری میتواند به هکرها اجازه دهد تا از محدوده یک
