

جستجو















شرکت اطلسیان (Atlassian) درباره آسیبپذیری بحرانی CVE-2026-21589 هشدار داده است که امکان دسترسی غیرمجاز به فایلهای مشخصی را در محصولات خودمیزبان (Self-hosted) این شرکت، از جمله جیرا (Jira)، کانفلوئنس (Confluence) و بیتباکت (Bitbucket) فراهم میکند. این آسیبپذیری به مهاجمان بدون نیاز به احراز هویت اجازه میدهد به فایلهای مشخصی در دایرکتوری root وب اپلیکیشن دسترسی پیدا کنند؛ با این حال، سوءاستفاده از این آسیبپذیری مستلزم اطلاع از نام دقیق فایل هدف و مسیر دسترسی به آن است. اطلسیان برای رفع این آسیبپذیری، نسخههای پچشده را منتشر کرده و از مدیران سامانهها خواسته است بهروزرسانیهای امنیتی مربوطه را در اسرع وقت نصب کنند.
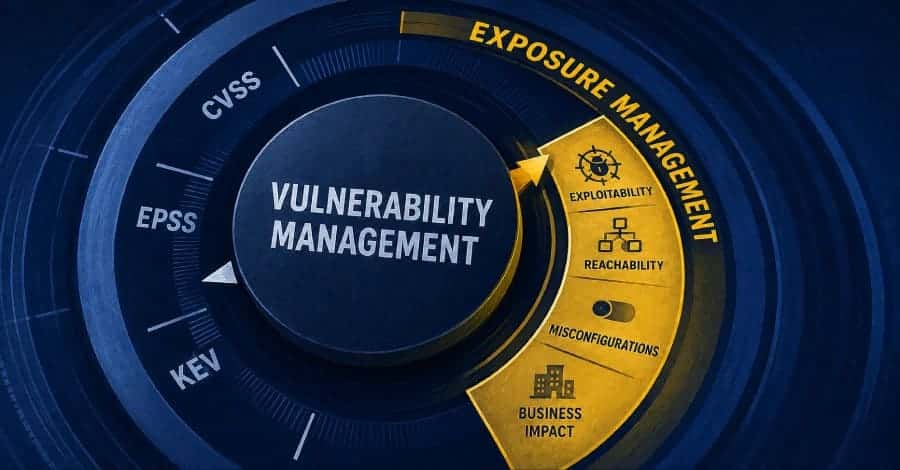
ظهور مدلهای هوش مصنوعی Frontier، معادلات سنتی امنیت سایبری را تغییر داده و مدیریت آسیبپذیری را در آستانه تحولی بنیادین قرار داده است. مدلهای Frontier میتوانند آسیبپذیریهای روز صفر (Zero-Day) را شناسایی کرده و اکسپلویتهای پیچیده را زنجیره کنند. همچنین این مدلها قادرند با سرعتی بسیار بالا، خود را با شرایط جدید تطبیق دهند. چنین قابلیتی به سازمانها نشان میدهد که رویکردهای سنتی در اولویتبندی ریسک، مدیریت پچ و مقابله با تهدیدات سایبری دیگر پاسخگوی سرعت تحولات امنیتی نیستند و باید مورد بازنگری قرار گیرند. در این شرایط، مدیریت آسیبپذیری دیگر نمیتواند صرفاً بر شاخصهایی مانند CVSS، EPSS و فهرست KEV متکی باشد. سازمانها باید با شناسایی ریسکهای واقعی در محیط، اولویتبندی دقیقتر آسیبپذیریها، خودکارسازی فرآیند پچ و تقویت تابآوری، خود را با سرعت فزاینده تهدیدات سایبری هماهنگ کنند.
سرعت پیشرفت هوش مصنوعی، معادلات مدیریت آسیبپذیری را دگرگون کرده است. امروزه برخی مدلهای پیشرفته هوش مصنوعی قادرند تنها در 20 ساعت و صرفاً بر اساس توضیحات یک آسیبپذیری، یک اکسپلویت عملیاتی تولید کنند؛ قابلیتی که نشان میدهد رویکرد سنتی مبتنی بر پچ کردن دیگر پاسخگوی سرعت تحول تهدیدات سایبری نیست
کاخ سفید با راهاندازی برنامه Gold Eagle، گام تازهای در استفاده از هوش مصنوعی برای تقویت فرآیندهای دفاع سایبری برداشته است؛ برنامهای که با هدف تسریع مدیریت آسیبپذیری با هوش مصنوعی طراحی شده و قرار است شناسایی، اولویتبندی، اعتبارسنجی و اقدامات اصلاحی مربوط به آسیبپذیریهای نرمافزاری را در میان سازمانهای فدرال، اپراتورهای زیرساختهای حیاتی و جوامع نرمافزارهای متنباز هماهنگتر و کارآمدتر کند
در حالی که سازمانها بیش از هر زمان دیگری با ریسکهای ناشی از آسیبپذیریهای پنهان در زنجیره تأمین نرمافزار مواجه هستند، OpenAI برنامه Patch the Planet را با همکاری شرکت امنیت سایبری Trail of Bits راهاندازی کرده است؛ ابتکاری که از ترکیب هوش مصنوعی (AI) و ارزیابی تخصصی پژوهشگران امنیتی برای شناسایی، اعتبارسنجی و اصلاح آسیبپذیریها در نرمافزارهای متنباز پرکاربرد بهره میبرد.
نفوذهای سایبری همیشه از یک آسیبپذیری روز صفر (Zero-Day) آغاز نمیشوند. گاهی یک پنل مدیریتی که بهاشتباه در اینترنت در دسترس قرار گرفته، هدف حملات بروت فورس (Brute Force) قرار میگیرد یا مهاجمان از اعتبارنامههای سرقتشده در حملات قبلی برای نفوذ استفاده میکنند.
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
Anthropic از گسترش پروژه Glasswing و اضافه شدن 150 شرکت جدید به این ابتکار مبتنی بر هوش مصنوعی خبر داد؛ برنامهای که با هدف شناسایی آسیبپذیریهای امنیتی در سازمانهای فعال در حوزههای زیرساخت حیاتی از جمله انرژی، آب، سلامت، ارتباطات و سختافزار طراحی شده است.

پژوهش جدید شرکت Cogent Research نشان میدهد توسعه اکسپلویت با هوش مصنوعی میتواند فاصله میان افشای یک آسیبپذیری (CVE) و تولید اکسپلویت عملیاتی را حدود 0.5 روز (نصف روز) کاهش دهد. این روند نشان میدهد توسعه اکسپلویت با هوش مصنوعی معادلات سنتی امنیت سایبری و مدیریت آسیبپذیری را بهطور جدی تغییر داده است.
شرکت اطلسیان (Atlassian) درباره آسیبپذیری بحرانی CVE-2026-21589 هشدار داده است که امکان دسترسی غیرمجاز به فایلهای مشخصی را در محصولات خودمیزبان (Self-hosted) این شرکت، از جمله جیرا (Jira)، کانفلوئنس (Confluence) و بیتباکت (Bitbucket) فراهم میکند. این آسیبپذیری به مهاجمان بدون نیاز به احراز هویت اجازه میدهد به فایلهای مشخصی در دایرکتوری root وب اپلیکیشن دسترسی پیدا کنند؛ با این حال، سوءاستفاده از این آسیبپذیری مستلزم اطلاع از نام دقیق فایل هدف و مسیر دسترسی به آن است. اطلسیان برای رفع این آسیبپذیری، نسخههای پچشده را منتشر کرده و از مدیران سامانهها خواسته است بهروزرسانیهای امنیتی مربوطه را در اسرع وقت نصب کنند.
ظهور مدلهای هوش مصنوعی Frontier، معادلات سنتی امنیت سایبری را تغییر داده و مدیریت آسیبپذیری را در آستانه تحولی بنیادین قرار داده است. مدلهای Frontier میتوانند آسیبپذیریهای روز صفر (Zero-Day) را شناسایی کرده و اکسپلویتهای پیچیده را زنجیره کنند. همچنین این مدلها قادرند با سرعتی بسیار بالا، خود را با شرایط جدید تطبیق دهند. چنین قابلیتی به سازمانها نشان میدهد که رویکردهای سنتی در اولویتبندی ریسک، مدیریت پچ و مقابله با تهدیدات سایبری دیگر پاسخگوی سرعت تحولات امنیتی نیستند و باید مورد بازنگری قرار گیرند. در این شرایط، مدیریت آسیبپذیری دیگر نمیتواند صرفاً بر شاخصهایی مانند CVSS، EPSS و فهرست KEV متکی باشد. سازمانها باید با شناسایی ریسکهای واقعی در محیط، اولویتبندی دقیقتر آسیبپذیریها، خودکارسازی فرآیند پچ و تقویت تابآوری، خود را با سرعت فزاینده تهدیدات سایبری هماهنگ کنند.
سرعت پیشرفت هوش مصنوعی، معادلات مدیریت آسیبپذیری را دگرگون کرده است. امروزه برخی مدلهای پیشرفته هوش مصنوعی قادرند تنها در 20 ساعت و صرفاً بر اساس توضیحات یک آسیبپذیری، یک اکسپلویت عملیاتی تولید کنند؛ قابلیتی که نشان میدهد رویکرد سنتی مبتنی بر پچ کردن دیگر پاسخگوی سرعت تحول تهدیدات سایبری نیست
کاخ سفید با راهاندازی برنامه Gold Eagle، گام تازهای در استفاده از هوش مصنوعی برای تقویت فرآیندهای دفاع سایبری برداشته است؛ برنامهای که با هدف تسریع مدیریت آسیبپذیری با هوش مصنوعی طراحی شده و قرار است شناسایی، اولویتبندی، اعتبارسنجی و اقدامات اصلاحی مربوط به آسیبپذیریهای نرمافزاری را در میان سازمانهای فدرال، اپراتورهای زیرساختهای حیاتی و جوامع نرمافزارهای متنباز هماهنگتر و کارآمدتر کند
در حالی که سازمانها بیش از هر زمان دیگری با ریسکهای ناشی از آسیبپذیریهای پنهان در زنجیره تأمین نرمافزار مواجه هستند، OpenAI برنامه Patch the Planet را با همکاری شرکت امنیت سایبری Trail of Bits راهاندازی کرده است؛ ابتکاری که از ترکیب هوش مصنوعی (AI) و ارزیابی تخصصی پژوهشگران امنیتی برای شناسایی، اعتبارسنجی و اصلاح آسیبپذیریها در نرمافزارهای متنباز پرکاربرد بهره میبرد.
نفوذهای سایبری همیشه از یک آسیبپذیری روز صفر (Zero-Day) آغاز نمیشوند. گاهی یک پنل مدیریتی که بهاشتباه در اینترنت در دسترس قرار گرفته، هدف حملات بروت فورس (Brute Force) قرار میگیرد یا مهاجمان از اعتبارنامههای سرقتشده در حملات قبلی برای نفوذ استفاده میکنند.
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
Anthropic از گسترش پروژه Glasswing و اضافه شدن 150 شرکت جدید به این ابتکار مبتنی بر هوش مصنوعی خبر داد؛ برنامهای که با هدف شناسایی آسیبپذیریهای امنیتی در سازمانهای فعال در حوزههای زیرساخت حیاتی از جمله انرژی، آب، سلامت، ارتباطات و سختافزار طراحی شده است.
پژوهش جدید شرکت Cogent Research نشان میدهد توسعه اکسپلویت با هوش مصنوعی میتواند فاصله میان افشای یک آسیبپذیری (CVE) و تولید اکسپلویت عملیاتی را حدود 0.5 روز (نصف روز) کاهش دهد. این روند نشان میدهد توسعه اکسپلویت با هوش مصنوعی معادلات سنتی امنیت سایبری و مدیریت آسیبپذیری را بهطور جدی تغییر داده است.
