

جستجو














گروهی از هکرهای مرتبط با چین در یک کمپین فیشینگ هدفمند، با سوءاستفاده از آسیبپذیریهای امنیتی پچشده در گوگل کروم و مایکروسافت ویندوز، یک زنجیره اکسپلویت روز صفر (Zero-Day) را برای استقرار بدافزار GRIMWEDGE به کار گرفتهاند. این عملیات که توسط شرکت Volexity به گروه تهدید UTA0560 نسبت داده شده است، در اول سپتامبر 2026 چندین سازمان غیردولتی را هدف قرار داد. مهاجمان با فرار از سندباکس (Sandbox) مرورگر، امکان تزریق کد به پردازه کروم و اجرای کد دلخواه را فراهم کردند و در ادامه، بدافزار GRIMWEDGE را روی سیستمهای هدف مستقر کردند؛ بدافزاری که قابلیتهایی مانند شناسایی سیستم، مدیریت فایلها و پردازهها، اجرای دستورات و دریافت پیلودهای بیشتر را در اختیار مهاجمان قرار میداد.
سازمان امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرده است که گروههای باجافزاری از آسیبپذیری VMware vCenter با شناسه CVE-2026-59310 سوءاستفاده میکنند. این آسیبپذیری در سرور Syslog نرمافزار VMware vCenter قرار دارد و به مهاجمان احراز هویتنشده اجازه میدهد با بهرهگیری از پیمایش مسیر (Directory Traversal)، کد دلخواه را از راه دور(RCE) اجرا کنند. شرکت Broadcom این آسیبپذیری بحرانی را در 29 جولای پچ کرده بود، اما تداوم حملات باعث شد CISA آن را به فهرست KEV اضافه کند.
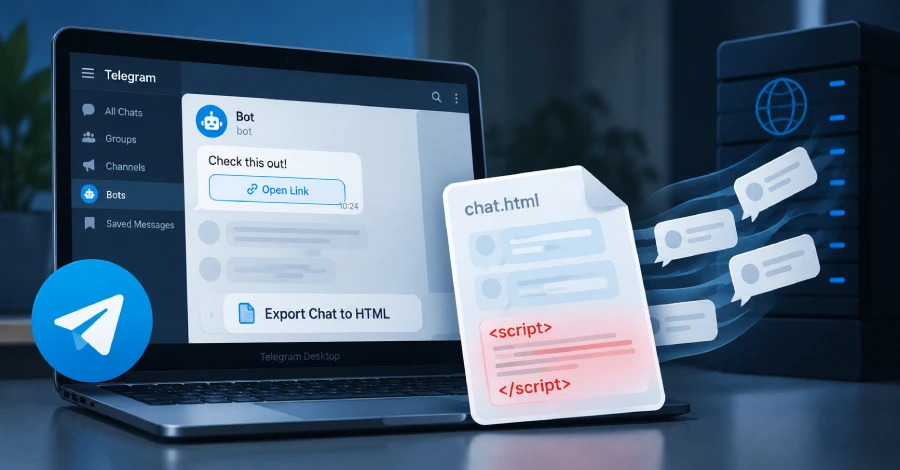
پژوهشگران امنیتی شرکت ExPatch از شناسایی یک آسیبپذیری در تلگرام دسکتاپ (Telegram Desktop) خبر دادند که به باتها (Bot) اجازه میداد کد مخفی جاوااسکریپت (JavaScript) را در پیام خود قرار دهند. این کد پس از ارسال پیام در تاریخچه چت باقی میماند و هنگام ذخیره چت بهصورت فایل HTML، به این فایل نیز منتقل میشد. این پیام در تلگرام کاملاً عادی به نظر میرسید و تنها یک لینک قابل کلیک داشت؛ اما کد مخفی آن زمانی قابل اجرا بود که کاربر فایل HTML را در یک مرورگر وب باز میکرد. این کد در صورت اجرا میتوانست تمام پیامهای موجود در فایل را به سرور تحت کنترل مهاجم ارسال کند یا محتوای نمایشدادهشده در صفحه را تغییر دهد. تلگرام در ماه جولای با انتشار یک پچ امنیتی، این آسیبپذیری را برطرف کرد؛ بااینحال، فایلهای HTML ایجادشده با نسخههای قدیمی تلگرام دسکتاپ همچنان ممکن است کد مخفی را در خود داشته باشند.
یک کمپین اسکن گسترده، سرورهای Vite متصل به اینترنت را هدف گرفته است تا با بهرهگیری از اکسپلویت آسیبپذیری CVE-2026-39364، اعتبارنامههای سرویسهای ابری و پیکربندیهای حساس در محیطهای AWS و Azure را سرقت کند. این آسیبپذیری با شدت بالا (High-Severity) به مهاجمان اجازه میدهد محدودیتهای دسترسی به فایلها را دور بزنند و فایلهایی را بخوانند که در شرایط عادی نباید به آنها دسترسی داشته باشند. بررسی این فعالیت مخرب نشان میدهد سرورهای Vite آسیبپذیر به مسیری برای استخراج اطلاعات حساس زیرساختهای ابری تبدیل شدهاند؛ موضوعی که اهمیت بهروزرسانی این سرورها و جلوگیری از دسترسی عمومی به آنها را بیش از پیش نشان میدهد.
وردپرس یک مرحله بررسی امنیتی خودکار به فرآیند توزیع پلاگینها اضافه کرده است تا نسخههای جدید پیش از عرضه، از نظر ریسکهای امنیتی ارزیابی شوند و نسخههای پرریسک مسدود گردند. در این سازوکار، هر نسخه از پلاگینها از طریق API بهروزرسانی WordPress.org بررسی میشوند و نسخههایی که امتیاز ریسک بالایی داشته باشند، پیش از عرضه عمومی مسدود خواهند شد. این اقدام بخشی از برنامه گستردهتر وردپرس برای ایجاد یک لایه امنیتی خودکار پیش از توزیع نسخههای جدید است.
گروه هوش تهدیدات گوگل (GTIG) از افزایش استفاده مهاجمان از فریمورکهای هوش مصنوعی برای خودکارسازی و هماهنگی مراحل مختلف حملات سایبری خبر داده است. این فریمورکهای هوش مصنوعی با استفاده از معماری چندعاملی (Multi-Agent) میتوانند وظایفی مانند شناسایی آسیبپذیریها، سرقت گسترده اعتبارنامهها، رفع خطاها و تغییر مسیر ترافیک را با حداقل دخالت انسانی انجام دهند؛ روندی که نشان میدهد عملیات سایبری بهتدریج از خودکارسازی سنتی به سمت سامانههای هوشمند و خودمختار حرکت میکند.
شرکت امنیتی TantoSec با انتشار یک کد اثبات مفهوم (PoC)، جزئیات یک زنجیره از آسیبپذیریها در کامپوننت Telerik UI برای ASP.NET AJAX را منتشر کرده است که میتواند در شرایط پیکربندی غیرپیشفرض، منجر به اجرای کد از راه دور بدون احراز هویت (RCE) شود. این زنجیره با استفاده از یک آسیبپذیری Padding Oracle در سازوکار رمزنگاری AES-CBC، امکان دستکاری پیکربندی رمزنگاریشده و در نهایت اجرای کد روی سرور میزبان را فراهم میکند. این اکسپلویت عمومی، زنجیرهای از ضعفهای امنیتی در Telerik UI را هدف قرار میدهد؛ با این حال، تاکنون هیچ مورد تأییدشدهای از سوءاستفاده از این آسیبپذیریها در حملات واقعی گزارش نشده است. شرکت Progress نیز پچ مربوط به این آسیبپذیریها را در ماه جولای منتشر کرده است.

یک فریمورک فیشینگ بهعنوان سرویس (PhaaS) با نام BigBear 2.0 توانسته است با دور زدن احراز هویت چندعاملی (MFA) در 258 سازمان، بیش از 5 هزار اعتبارنامه کاربران مایکروسافت 365 را سرقت کند. این عملیات با هدف قرار دادن کاربران مایکروسافت 365 و بهرهگیری از روشهای رهگیری اطلاعات احراز هویت، امکان دسترسی مهاجمان به نشستهای معتبر کاربران را فراهم کرده است.

شرکت اطلسیان (Atlassian) درباره آسیبپذیری بحرانی CVE-2026-21589 هشدار داده است که امکان دسترسی غیرمجاز به فایلهای مشخصی را در محصولات خودمیزبان (Self-hosted) این شرکت، از جمله جیرا (Jira)، کانفلوئنس (Confluence) و بیتباکت (Bitbucket) فراهم میکند. این آسیبپذیری به مهاجمان بدون نیاز به احراز هویت اجازه میدهد به فایلهای مشخصی در دایرکتوری root وب اپلیکیشن دسترسی پیدا کنند؛ با این حال، سوءاستفاده از این آسیبپذیری مستلزم اطلاع از نام دقیق فایل هدف و مسیر دسترسی به آن است. اطلسیان برای رفع این آسیبپذیری، نسخههای پچشده را منتشر کرده و از مدیران سامانهها خواسته است بهروزرسانیهای امنیتی مربوطه را در اسرع وقت نصب کنند.

هکرها با سوءاستفاده از دو آسیبپذیری جدید در RouterOS، روترهای میکروتیک(MikroTik routers) را هدف حملات خود قرار دادهاند. مهاجمان از این ضعفهای امنیتی برای دور زدن احراز هویت SSH و دستیابی به سطح دسترسی مدیریتی استفاده میکنند. روترهای میکروتیک که سرویس SSH آنها از طریق اینترنت قابل دسترسی است، هدف این حملات قرار گرفتهاند و CERT لهستان نیز سوءاستفاده مهاجمان از این آسیبپذیریها در حملات واقعی را تأیید کرده است. میکروتیک برای رفع این آسیبپذیریها بهروزرسانی امنیتی منتشر کرده است.
گروهی از هکرهای مرتبط با چین در یک کمپین فیشینگ هدفمند، با سوءاستفاده از آسیبپذیریهای امنیتی پچشده در گوگل کروم و مایکروسافت ویندوز، یک زنجیره اکسپلویت روز صفر (Zero-Day) را برای استقرار بدافزار GRIMWEDGE به کار گرفتهاند. این عملیات که توسط شرکت Volexity به گروه تهدید UTA0560 نسبت داده شده است، در اول سپتامبر 2026 چندین سازمان غیردولتی را هدف قرار داد. مهاجمان با فرار از سندباکس (Sandbox) مرورگر، امکان تزریق کد به پردازه کروم و اجرای کد دلخواه را فراهم کردند و در ادامه، بدافزار GRIMWEDGE را روی سیستمهای هدف مستقر کردند؛ بدافزاری که قابلیتهایی مانند شناسایی سیستم، مدیریت فایلها و پردازهها، اجرای دستورات و دریافت پیلودهای بیشتر را در اختیار مهاجمان قرار میداد.
سازمان امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرده است که گروههای باجافزاری از آسیبپذیری VMware vCenter با شناسه CVE-2026-59310 سوءاستفاده میکنند. این آسیبپذیری در سرور Syslog نرمافزار VMware vCenter قرار دارد و به مهاجمان احراز هویتنشده اجازه میدهد با بهرهگیری از پیمایش مسیر (Directory Traversal)، کد دلخواه را از راه دور(RCE) اجرا کنند. شرکت Broadcom این آسیبپذیری بحرانی را در 29 جولای پچ کرده بود، اما تداوم حملات باعث شد CISA آن را به فهرست KEV اضافه کند.
پژوهشگران امنیتی شرکت ExPatch از شناسایی یک آسیبپذیری در تلگرام دسکتاپ (Telegram Desktop) خبر دادند که به باتها (Bot) اجازه میداد کد مخفی جاوااسکریپت (JavaScript) را در پیام خود قرار دهند. این کد پس از ارسال پیام در تاریخچه چت باقی میماند و هنگام ذخیره چت بهصورت فایل HTML، به این فایل نیز منتقل میشد. این پیام در تلگرام کاملاً عادی به نظر میرسید و تنها یک لینک قابل کلیک داشت؛ اما کد مخفی آن زمانی قابل اجرا بود که کاربر فایل HTML را در یک مرورگر وب باز میکرد. این کد در صورت اجرا میتوانست تمام پیامهای موجود در فایل را به سرور تحت کنترل مهاجم ارسال کند یا محتوای نمایشدادهشده در صفحه را تغییر دهد. تلگرام در ماه جولای با انتشار یک پچ امنیتی، این آسیبپذیری را برطرف کرد؛ بااینحال، فایلهای HTML ایجادشده با نسخههای قدیمی تلگرام دسکتاپ همچنان ممکن است کد مخفی را در خود داشته باشند.
یک کمپین اسکن گسترده، سرورهای Vite متصل به اینترنت را هدف گرفته است تا با بهرهگیری از اکسپلویت آسیبپذیری CVE-2026-39364، اعتبارنامههای سرویسهای ابری و پیکربندیهای حساس در محیطهای AWS و Azure را سرقت کند. این آسیبپذیری با شدت بالا (High-Severity) به مهاجمان اجازه میدهد محدودیتهای دسترسی به فایلها را دور بزنند و فایلهایی را بخوانند که در شرایط عادی نباید به آنها دسترسی داشته باشند. بررسی این فعالیت مخرب نشان میدهد سرورهای Vite آسیبپذیر به مسیری برای استخراج اطلاعات حساس زیرساختهای ابری تبدیل شدهاند؛ موضوعی که اهمیت بهروزرسانی این سرورها و جلوگیری از دسترسی عمومی به آنها را بیش از پیش نشان میدهد.
وردپرس یک مرحله بررسی امنیتی خودکار به فرآیند توزیع پلاگینها اضافه کرده است تا نسخههای جدید پیش از عرضه، از نظر ریسکهای امنیتی ارزیابی شوند و نسخههای پرریسک مسدود گردند. در این سازوکار، هر نسخه از پلاگینها از طریق API بهروزرسانی WordPress.org بررسی میشوند و نسخههایی که امتیاز ریسک بالایی داشته باشند، پیش از عرضه عمومی مسدود خواهند شد. این اقدام بخشی از برنامه گستردهتر وردپرس برای ایجاد یک لایه امنیتی خودکار پیش از توزیع نسخههای جدید است.
گروه هوش تهدیدات گوگل (GTIG) از افزایش استفاده مهاجمان از فریمورکهای هوش مصنوعی برای خودکارسازی و هماهنگی مراحل مختلف حملات سایبری خبر داده است. این فریمورکهای هوش مصنوعی با استفاده از معماری چندعاملی (Multi-Agent) میتوانند وظایفی مانند شناسایی آسیبپذیریها، سرقت گسترده اعتبارنامهها، رفع خطاها و تغییر مسیر ترافیک را با حداقل دخالت انسانی انجام دهند؛ روندی که نشان میدهد عملیات سایبری بهتدریج از خودکارسازی سنتی به سمت سامانههای هوشمند و خودمختار حرکت میکند.
شرکت امنیتی TantoSec با انتشار یک کد اثبات مفهوم (PoC)، جزئیات یک زنجیره از آسیبپذیریها در کامپوننت Telerik UI برای ASP.NET AJAX را منتشر کرده است که میتواند در شرایط پیکربندی غیرپیشفرض، منجر به اجرای کد از راه دور بدون احراز هویت (RCE) شود. این زنجیره با استفاده از یک آسیبپذیری Padding Oracle در سازوکار رمزنگاری AES-CBC، امکان دستکاری پیکربندی رمزنگاریشده و در نهایت اجرای کد روی سرور میزبان را فراهم میکند. این اکسپلویت عمومی، زنجیرهای از ضعفهای امنیتی در Telerik UI را هدف قرار میدهد؛ با این حال، تاکنون هیچ مورد تأییدشدهای از سوءاستفاده از این آسیبپذیریها در حملات واقعی گزارش نشده است. شرکت Progress نیز پچ مربوط به این آسیبپذیریها را در ماه جولای منتشر کرده است.
یک فریمورک فیشینگ بهعنوان سرویس (PhaaS) با نام BigBear 2.0 توانسته است با دور زدن احراز هویت چندعاملی (MFA) در 258 سازمان، بیش از 5 هزار اعتبارنامه کاربران مایکروسافت 365 را سرقت کند. این عملیات با هدف قرار دادن کاربران مایکروسافت 365 و بهرهگیری از روشهای رهگیری اطلاعات احراز هویت، امکان دسترسی مهاجمان به نشستهای معتبر کاربران را فراهم کرده است.
شرکت اطلسیان (Atlassian) درباره آسیبپذیری بحرانی CVE-2026-21589 هشدار داده است که امکان دسترسی غیرمجاز به فایلهای مشخصی را در محصولات خودمیزبان (Self-hosted) این شرکت، از جمله جیرا (Jira)، کانفلوئنس (Confluence) و بیتباکت (Bitbucket) فراهم میکند. این آسیبپذیری به مهاجمان بدون نیاز به احراز هویت اجازه میدهد به فایلهای مشخصی در دایرکتوری root وب اپلیکیشن دسترسی پیدا کنند؛ با این حال، سوءاستفاده از این آسیبپذیری مستلزم اطلاع از نام دقیق فایل هدف و مسیر دسترسی به آن است. اطلسیان برای رفع این آسیبپذیری، نسخههای پچشده را منتشر کرده و از مدیران سامانهها خواسته است بهروزرسانیهای امنیتی مربوطه را در اسرع وقت نصب کنند.
هکرها با سوءاستفاده از دو آسیبپذیری جدید در RouterOS، روترهای میکروتیک(MikroTik routers) را هدف حملات خود قرار دادهاند. مهاجمان از این ضعفهای امنیتی برای دور زدن احراز هویت SSH و دستیابی به سطح دسترسی مدیریتی استفاده میکنند. روترهای میکروتیک که سرویس SSH آنها از طریق اینترنت قابل دسترسی است، هدف این حملات قرار گرفتهاند و CERT لهستان نیز سوءاستفاده مهاجمان از این آسیبپذیریها در حملات واقعی را تأیید کرده است. میکروتیک برای رفع این آسیبپذیریها بهروزرسانی امنیتی منتشر کرده است.
