تگ: Web Security

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - فریمورک ASP.NET - حملات Code Injection - حملات ViewState code injection

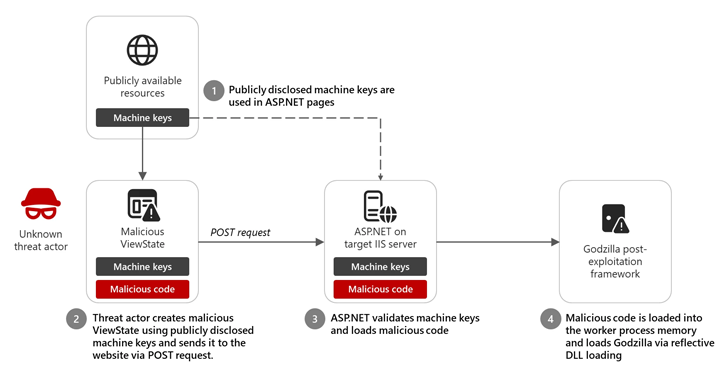
سه هزار کلید فاش شده ASP.NET امکان حملات Code Injection را فراهم می‌آورند

مایکروسافت هشدار داده است که بیش از ۳,۰۰۰ کلید ماشین ASP.NET به‌صورت عمومی در دسترس قرار گرفته‌اند که می‌توانند برای مهاجمان امکان حملات Code Injection را فراهم آورند. این کلیدها که به‌عنوان کلیدهای ماشین ASP.NET شناخته می‌شوند، برای تأمین امنیت داده‌ها در فریمورک ASP.NET استفاده می‌گردند و افشای آن‌ها می‌تواند

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - ربات‌های مبتنی بر پایتون - سرورهای PHP - قمار آنلاین - اندونزی

سوء استفاده ربات‌های مبتنی بر پایتون از سرورهای PHP!

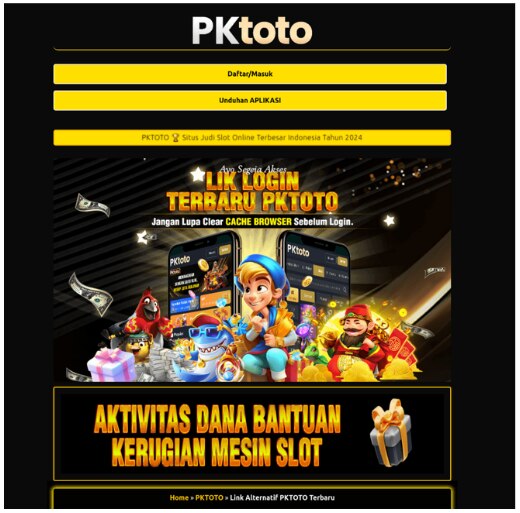
تحقیقات اخیر محققان امنیت سایبری Imperva، منجر به شناسایی یک کمپین سایبری پیچیده شده است که زیرساخت‌های وب اندونزی، به ویژه اپلیکیشن‌های مبتنی بر PHP و پلتفرم‌های Moodle LMS را هدف قرار می‌دهد. این کمپین که در بحبوحه سرکوب قمار آنلاین توسط اندونزی پدیدار شده است، شامل ربات‌های مبتنی بر

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - اسکیمرهای وردپرس - WordPress Skimmers

اسکیمرهای وردپرس با تزریق خود به جداول پایگاه داده، پنهان می‌شوند!

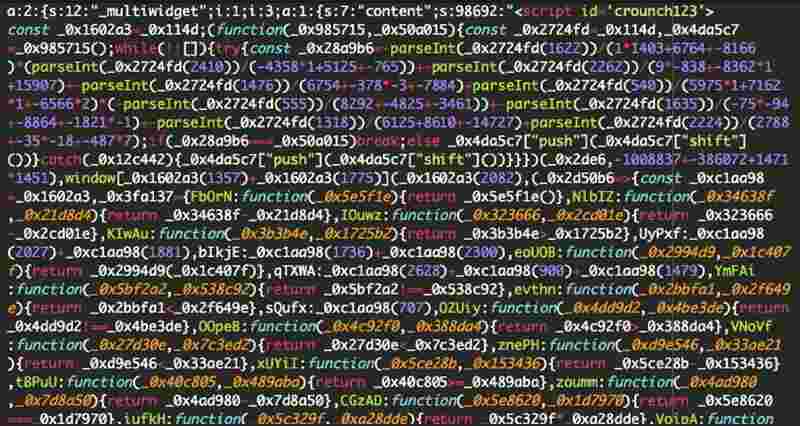
محققان امنیت سایبری یک بدافزار پیچیده اسکیمر کارت اعتباری را شناسایی کرده‌اند که سایت‌های تجارت الکترونیک وردپرس را هدف قرار می‌دهد و از روشی منحصر به فرد برای فرار از شناسایی استفاده می‌کند. اسکیمرها نوعی بدافزار هستند که اطلاعات حساس کاربران مانند داده‌های کارت اعتباری، اطلاعات لاگین یا دیگر داده‌های

پکیج‌های jQuery تروجانیزه شده

شناسایی پکیج‌های jQuery تروجانیزه شده در مخازن کد npm ،GitHub و jsDelivr

Phylum از 26 می 2024، یک حمله زنجیره تامین که شامل نسخه‌های تروجانیزه شده پکیج‌های jQuery است را شناسایی کرده است. این نسخه‌های تروجانیزه شده در انواع پکیج‌های npm، GitHub و jsDelivr مشاهده شده‌اند. مهاجم به طور هوشمندانه، بدافزار را در تابع “end” این کتابخانه جاوااسکریپت (jQuery) که به ندرت

حمله زنجیره تامین Polyfill[.]io

حمله زنجیره تامین Polyfill[.]io، بیش از ۳۸۰,۰۰۰ هاست را تحت تاثیر قرار داد

تیم فارنزیک Sansec درگزارش بیست و پنجم ژوئن 2024 خود، اعلام کرد که حمله زنجیره تامین Polyfill[.]io به بیش از ۳۸۰,۰۰۰ هاست را شناسایی کرده است. ماجرا از این قرار است که cdn.polyfill.io یا سرویس CDN جاوا اسکریپت Polyfill.io، شروع به انتشار کدهای مخرب به کاربران وب سایت‌هایی کرده است

بکدور BadSpace - وب سایت های قانونی - آلوده به بدافزار

سوء استفاده هکرها از وب سایت‌های قانونی برای توزیع بکدور BadSpace

تصور کنید از وب سایت مورد نظر خود با همان آدرس همیشگی بازدید کرده‌اید اما این بار نوتیفیکیشنی دریافت می‌کنید که اعلام می‌کند مرورگر شما نیاز به به روز رسانی دارد. آنچه که رخ خواهد داد این است که پس از دانلود و اجرای به روزرسانی، بکدور BadSpace بر روی