تگ: Web3

فایرفاکس

40 افزونه مخرب فایرفاکس با جعل محصولات Web3، اطلاعات حساس کیف پول‌های رمزارزی را سرقت می‌کنند

مهاجمان سایبری با جعل محصولات شناخته‌شده Web3 مانند OKX، Rabby Wallet و TronLink، از 40 افزونه مخرب فایرفاکس برای سرقت کیف پول‌های رمزارزی استفاده کرده‌اند. به گفته تیم Socket Threat Research، این افزونه‌های فایرفاکس بخشی از مجموعه گسترده‌تری شامل 77 افزونه مرورگر هستند که میان کد منبع و زیرساخت‌های مورد استفاده آن‌ها، همپوشانی‌هایی مشاهده شده است. این کمپین با نام Offside Wallet Theft Factory شناخته می‌شود و شواهد نشان می‌دهد از مارس 2026 فعال بوده است. از میان 77 افزونه بررسی‌شده، 40 مورد به‌طور قطعی مخرب تشخیص داده شده‌اند و 37 مورد دیگر نیز بخشی از یک عملیات هماهنگ مبتنی بر شل‌های نمایش نتایج ورزشی (Score-Shell) هستند؛ هرچند در نسخه‌های بررسی‌شده آن‌ها هیچ پیلود تأییدشده‌ای برای سرقت اعتبارنامه یا اطلاعات کیف پول مشاهده نشده است.

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - دراینرهای کیف پول‌های ارز دیجیتال - Drainer -

دراینرهای کیف پول‌های ارز دیجیتال، ۴۹۴ میلیون دلار را در سال ۲۰۲۴ به سرقت بردند!

دراینر (Drainer) نوعی بدافزار است که در وب‌سایت‌های فیشینگ مستقر شده و دارایی‌های کریپتو را با ترغیب کاربران به امضای تراکنش‌های جعلی و مخرب می‌رباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کننده‌های کیف پول‌های ارز دیجیتال به سرقت بردند. شواهد حاکی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار رباینده اطلاعات Realst - متخصصان Web3

متخصصان Web3، توسط بدافزار رباینده اطلاعات Realst مورد هدف قرار گرفتند!

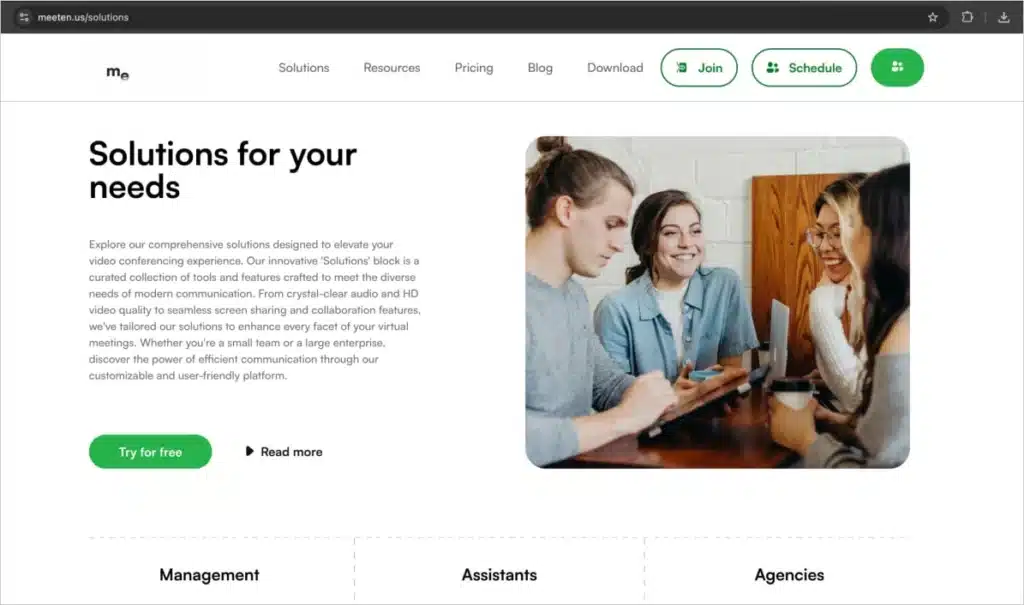
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفه‌ای را کشف کرده‌اند که از طریق برنامه‌های ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 می‌باشند، مورد هدف قرار می‌دهد. این کمپین که توسط CADO Security با نام Meeten شناخته می‌شود با استفاده از پلتفرم‌های جعلی مانند Clusee ، Cuesee