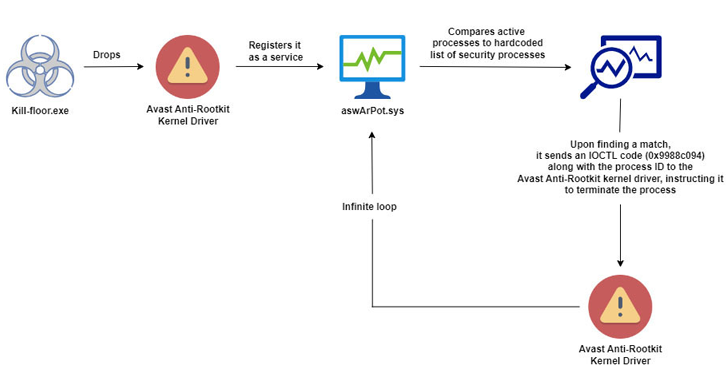
محققان امنیت سایبری اخیرا یک حمله بدافزاری را کشف کردهاند که از تکنیک ” BYOVD” یا “درایور آسیب پذیر خود را بیاورید” به منظور دور زدن حفاظتهای آنتی ویروس استفاده میکند! این بدافزار از یک درایور قانونی Avast Anti-Rootkit (aswArPot.sys) برای به دست آوردن دسترسی سطح کرنل سوء استفاده میکند

تمامی نرم افزارها و سیستم عاملها دارای آسیب پذیری هستند که پس از شناسایی پچ و به روزرسانی میشوند. تکنیک حمله Downgrade درست در نقطه مقابل این جریان قرار دارد و با هدف بازگرداندن نرم افزار یا سیستم عامل آپگرید شده (به روزرسانی شده) به نسخه قدیمی و آسیب پذیر

مایکروسافت، سیزدهم آگوست ۲۰۲۴ در به روزرسانی Patch Tuesday این دوره خود، پچهایی را برای رفع ۹۰ نقص امنیتی، از جمله ۱۰ آسیب پذیری روز صفر ارائه کرد که شش مورد از آنها تاکنون مورد بهرهبرداری فعال قرار گرفته است. از میان این 90 نقص امنیتی، 7 مورد به عنوان

محققان امنیت سایبری یک ماژول ابزار تبلیغاتی مزاحم (بدافزار HotPage) را کشف کردهاند که ادعا میکند تبلیغات و وبسایتهای مخرب را مسدود میکند. اما حقیقت آن است که این ماژول بصورت مخفیانه یک کامپوننت درایور کرنل را نصب میکند. این کامپوننت به مهاجمان توانایی اجرای کد دلخواه همراه با مجوز

گروه مرتبط با کره شمالی معروف به Kimsuky (کیمسوکی) در حال تغییر تاکتیکهای خود مشاهده شده است. گروه Kimsuky اخیرا از فایلهای CHM (Compiled HTML Help یا راهنمای HTML کامپایل شده) ویندوز به عنوان بُرداری برای ارائه بدافزار به منظور جمع آوری داده های حساس استفاده کرده است. گروه Kimsuky

مایکروسافت، دوازدهم دسامبر ۲۰۲۳، آخرین مجموعه بهروزرسانیهای Patch Tuesday خود را برای این سال منتشر و ۳۳ نقص را برطرف ساخت. این نقصها شامل ۴ آسیب پذیری بحرانی و ۲۹ آسیب پذیری با شدت بالا هستند. این اصلاحات، علاوه بر ۱۸ نقصی میباشند که مایکروسافت از زمان انتشار بهروزرسانیهای Patch