تگ: Winnti

نسخه ویندوزی بکدور SprySOCKS مرتبط با چین با مکانیزم پنهان‌سازی مبتنی بر درایور شناسایی شد

پژوهشگران امنیت سایبری از شناسایی دو نسخه جدید ویندوزی از بکدور SprySOCKS خبر داده‌اند که نشان‌دهنده گسترش این بدافزار از محیط لینوکس به ویندوز است. بررسی‌های ESET نشان می‌دهد بکدور SprySOCKS اکنون با بهره‌گیری از درایورهای کرنل، مکانیزم‌های پیشرفته پنهان‌سازی و پشتیبانی از چندین کانال ارتباطی، توانمندی‌های خود را به محیط ویندوز گسترش داده و سطح جدیدی از قابلیت‌های جاسوسی سایبری را در اختیار عاملان تهدید منتسب به چین قرار داده است.

chinese-apt-vpn-bug-worldwide-ot-orgs گروه والنربایت vulnerbyte

حمله گروه Winnti، توسط آسیب‌پذیری CVE-2024-24919 برای نفوذ به سازمان‌های (OT) در سراسر جهان

مجرمان سایبری چینی با بهره برداری(Exploit) از یک آسیب‌پذیری در شبکه‌های خصوصی مجازی (VPN)، به شرکت‌های تولیدی حساس در سراسر جهان نفوذ کرده‌اند. در مصاحبه‌ای اختصاصی با Dark Reading در رویداد CPX 2025، محققان شرکت چک پوینت  اطلاعات جدیدی را درباره یک حمله جاسوسی چندماهه که  روی سرقت مالکیت معنوی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار Glutton - Laravel و Thinkphp - فریمورک‌ های محبوب PHP -

سوء استفاده بدافزار Glutton از فریمورک‌های محبوب PHP

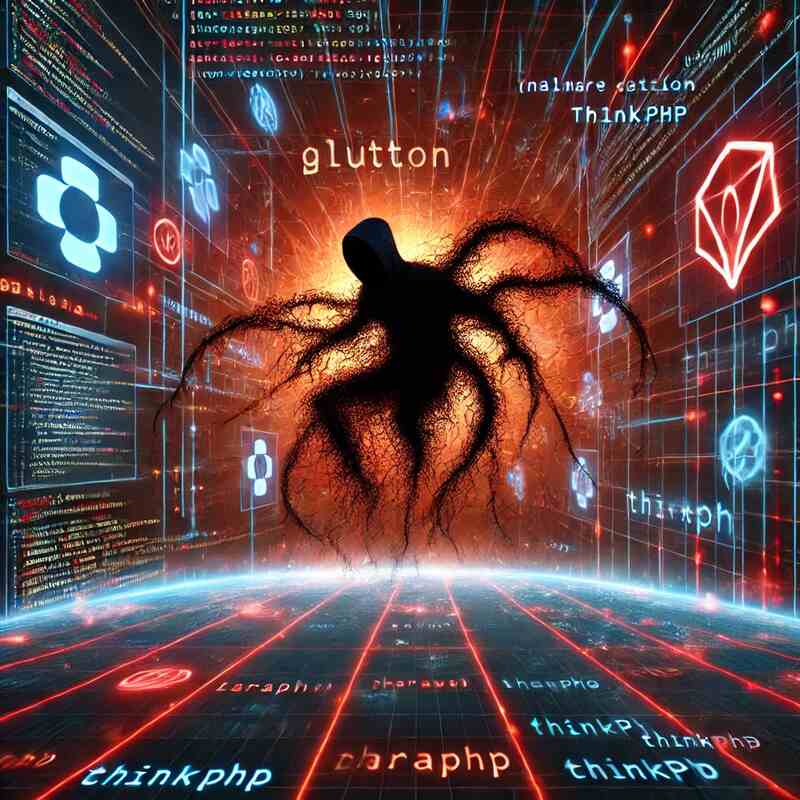
محققان آزمایشگاه امنیت سایبری QiAnXin XLab، اخیرا یک بکدور جدید مبتنی بر PHP به نام Glutton را کشف کرده‌اند که در حملات سایبری که چین، ایالات متحده، کامبوج، پاکستان و آفریقای جنوبی را هدف قرار می‌دهند، استفاده می‌شود. این فعالیت مخرب در اواخر آوریل 2024 توسط QiAnXin XLab کشف گردید