

جستجو














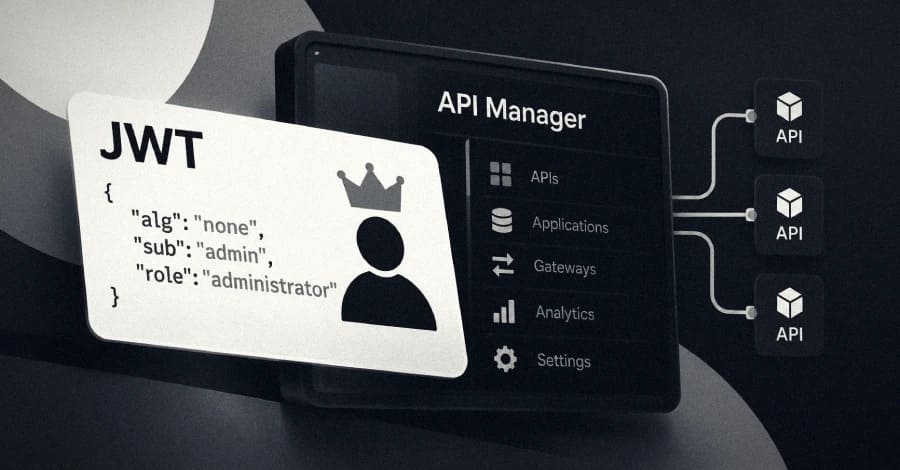
یک آسیبپذیری بحرانی در WSO2 API Manager با شناسه CVE-2026-5430 اکنون در حملات واقعی هدف تلاشهای فعال برای سوءاستفاده قرار گرفته است. این آسیبپذیری با امتیاز 9.8 از 10 در CVSS ناشی از اعتبارسنجی نادرست امضای رمزنگاریشده (Improper Verification of Cryptographic Signature) است و میتواند با دور زدن احراز هویت JWT، کنترل حساب کاربری را در اختیار مهاجم قرار دهد. یافتههای watchTowr نشان میدهد که WSO2 API Manager و محصولات مرتبط با آن تحت تأثیر این آسیبپذیری هستند و مهاجمان میتوانند با استفاده از توکنهای JWT جعلی، به سطح دسترسی ادمین دست پیدا کنند. به همین دلیل، کاربران نسخههای آسیبپذیر باید هرچه سریعتر پچهای امنیتی منتشرشده را نصب کنند.
یک آسیبپذیری بحرانی در WSO2 API Manager با شناسه CVE-2026-5430 اکنون در حملات واقعی هدف تلاشهای فعال برای سوءاستفاده قرار گرفته است. این آسیبپذیری با امتیاز 9.8 از 10 در CVSS ناشی از اعتبارسنجی نادرست امضای رمزنگاریشده (Improper Verification of Cryptographic Signature) است و میتواند با دور زدن احراز هویت JWT، کنترل حساب کاربری را در اختیار مهاجم قرار دهد. یافتههای watchTowr نشان میدهد که WSO2 API Manager و محصولات مرتبط با آن تحت تأثیر این آسیبپذیری هستند و مهاجمان میتوانند با استفاده از توکنهای JWT جعلی، به سطح دسترسی ادمین دست پیدا کنند. به همین دلیل، کاربران نسخههای آسیبپذیر باید هرچه سریعتر پچهای امنیتی منتشرشده را نصب کنند.
