تگ: ایسوس

ASUS Patches DriverHub RCE Flaws Exploitable via HTTP and Crafted .ini Files گروه والنربایت vulnerbyte

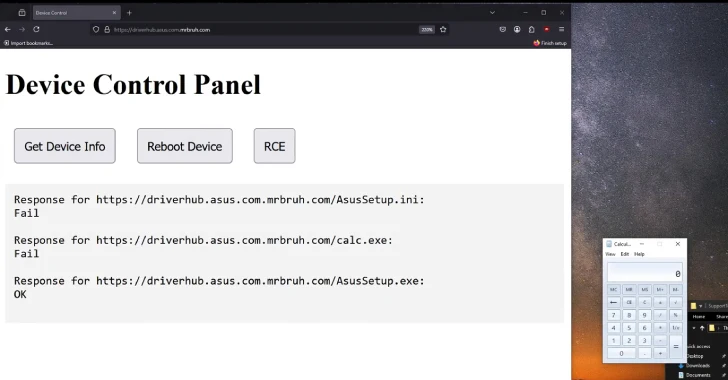
حفره امنیتی در نرم‌افزار ASUS! امکان اجرای کد از راه دور (RCE) از طریق فایل‌های .ini و درخواست HTTP

شرکت ASUS  برای رفع دو آسیب‌پذیری امنیتی در ابزار DriverHub، به‌روزرسانی‌هایی رامنتشر کرد که می‌توانستند به اجرای کد از راه دور (RCE) منجر شوند. ابزار DriverHub برای شناسایی خودکار مدل مادربورد و ارائه درایورهای مورد نیاز طراحی شده و از طریق دامنه driverhub.asus[.]com با سرورهای ASUS ارتباط برقرار می‌کند. آسیب‌پذیری‌های

asus-confirms-critical-flaw-in-aicloud گروه والنربایت vulnerbyte

شرکت ASUS وجود آسیب‌پذیری بحرانی در روترهای AiCloud را تأیید کرد!

ASUS یک آسیب‌پذیری امنیتی بحرانی را افشا کرده است که روترهایی با قابلیت AiCloud را تحت تأثیر قرار می‌دهد و می‌تواند به مهاجمان از راه دور اجازه دهد تا عملکردهای غیرمجاز را بر روی دستگاه‌های آسیب‌پذیر اجرا کنند. این آسیب‌پذیری با شناسه CVE-2025-2492 ثبت شده و دارای امتیاز CVSS ۹.۲

vulnerbyte - حملات انکار سرویس توزیع شده - DDoS - حمله DDoS را با ظرفیت ۳.۸ ترابیت بر ثانیه - Cloudflare

Cloudflare بزرگترین حمله DDoS با حجم ۳.۸ ترابیت بر ثانیه را خنثی کرد!

سیستم‌های حفاظتی Cloudflare از اوایل سپتامبر ۲۰۲۴، حجم عظیمی از حملات DDoS (انکار سرویس توزیع شده [1]) را تجربه کرده‌اند که چندین مشتری Cloudflare را در بخش‌های خدمات مالی، اینترنت و مخابرات مورد هدف قرار داده است. به گفته متیو پراینس رئیس Cloudflare، قدرت این حملات به ۳.۸ ترابیت بر