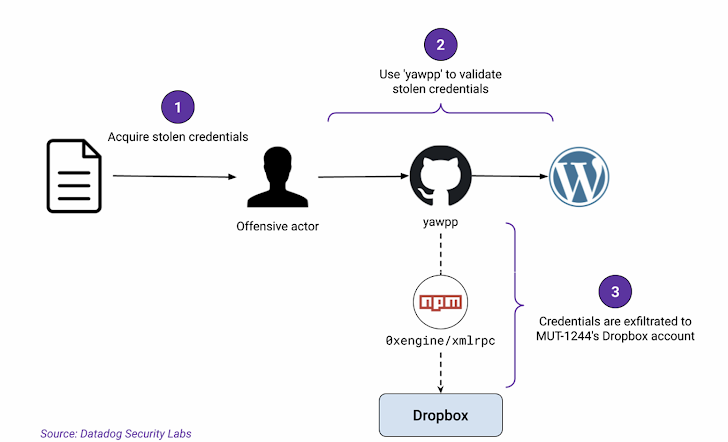
گزارش شده است که یک مخزن گیت هاب حذف شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ میکرد. این

گروهی از مهاجمان سایبری با جعل هویت تیمهای امنیتی و استخدامی GitHub طی یک حمله فیشینگ، نسبت به ربودن مخازن GitHub با استفاده از برنامههای OAuth مخرب و پاک کردن دادههای مخازن اقدام کردند. این حملات Gitloker نام دارند. دهها توسعه دهنده حداقل از ماه فوریه، پیشنهادهای شغلی جعلی یا

گزارش شده است که یک مخزن گیت هاب حذف شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ میکرد. این

گروهی از مهاجمان سایبری با جعل هویت تیمهای امنیتی و استخدامی GitHub طی یک حمله فیشینگ، نسبت به ربودن مخازن GitHub با استفاده از برنامههای OAuth مخرب و پاک کردن دادههای مخازن اقدام کردند. این حملات Gitloker نام دارند. دهها توسعه دهنده حداقل از ماه فوریه، پیشنهادهای شغلی جعلی یا