

جستجو














افزونه محبوب وردپرس Gravity Forms در آنچه به نظر میرسد یک حمله زنجیره تأمین باشد، به خطر افتاده است. فایلهای نصب دستی این افزونه که از وبسایت رسمی دانلود شدهاند، به یک بکدور (backdoor) آلوده بودند. Gravity Forms یک افزونه غیررایگان برای ایجاد فرمهای تماس، پرداخت و سایر فرمهای آنلاین
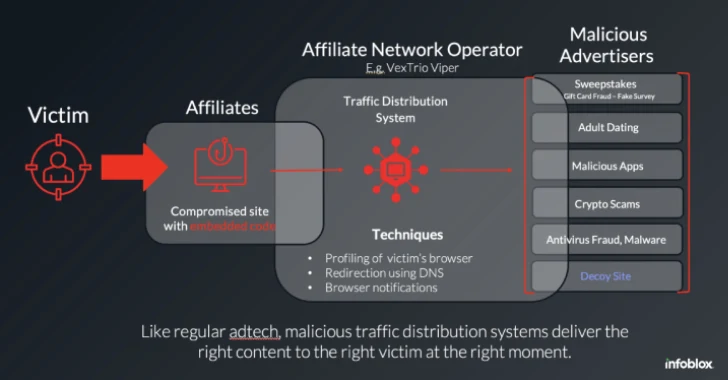
عاملان تهدید پشت سرویس توزیع ترافیک VexTrio Viper TDS با سرویسهای دیگر مانند Help TDS و Disposable TDS مرتبط شدهاند، که نشاندهنده یک عملیات گسترده جرایم سایبری است که برای توزیع محتوای مخرب طراحی شده است. جزئیات عملیات VexTrio شرکت Infoblox در گزارش جامعی اعلام کرده است که VexTrio مجموعهای
در روزهایی که بدافزارها هر لحظه شکل جدیدی به خود میگیرند، موج تازهای از حملات پیچیده سایبری، انواع وبسایت وردپرس و فروشگاههای آنلاین را هدف قرار دادهاند. از افزونههای امنیتی جعلی که دسترسی کامل به پنل مدیریت میدهند، تا اسکریپتهایی که اطلاعات کارت بانکی را در فرمهای پرداخت سرقت میکنند،
کاربران wordpress هدف کمپین فیشینگ WooCommerce گستردهای قرار گرفتهاند که با هشدار امنیتی جعلی آنها را به دانلود یک «پچ حیاتی» ترغیب میکند؛ اما این پچ در واقع یک بکدور WordPress به سایت اضافه میکند. کسانی که فریب میخورند و این بهروزرسانی را دانلود میکنند، در حقیقت یک افزونه مخرب
وبسایت افشای اطلاعات گروه باجافزار Everest در دارکوب اخیرا توسط یک مهاجم ناشناس مورد حمله قرار گرفت و اکنون از دسترس خارج شده است و پیغام خطای «Onion site not found» را نمایش میدهد. مهاجم ناشناس محتوای وبسایت را با پیامی طعنهآمیز جایگزین کرده بود که روی آن نوشته شده
یک آسیب پذیری با شدت بالا در پلاگین W3 Total Cache وردپرس شناسایی شده است که میتواند به مهاجمان امکان دسترسی به اطلاعات مختلف از جمله متادیتاهای اپلیکیشنهای مبتنی بر اَبر را بدهد. افزونه W3 Total Cache از چندین روش Cache استفاده میکند و برای بهینه سازی سرعت سایت، کاهش
محققان امنیت سایبری یک بدافزار پیچیده اسکیمر کارت اعتباری را شناسایی کردهاند که سایتهای تجارت الکترونیک وردپرس را هدف قرار میدهد و از روشی منحصر به فرد برای فرار از شناسایی استفاده میکند. اسکیمرها نوعی بدافزار هستند که اطلاعات حساس کاربران مانند دادههای کارت اعتباری، اطلاعات لاگین یا دیگر دادههای
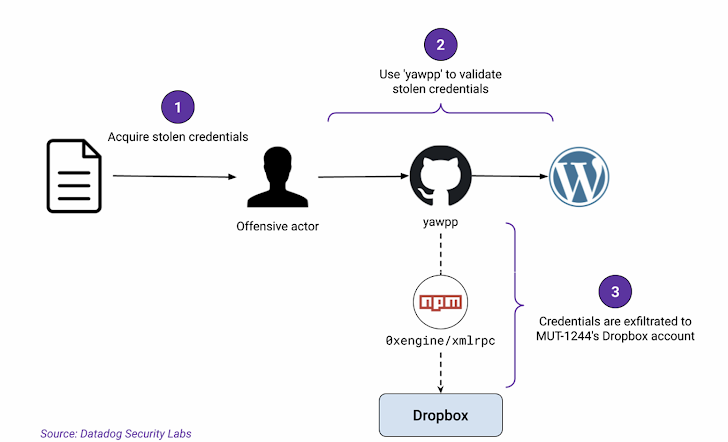
گزارش شده است که یک مخزن گیت هاب حذف شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ میکرد. این
دو آسیب پذیری بحرانی در پلاگین آنتی اسپم CleanTalk وردپرس کشف شده است که بیش از ۲۰۰هزار سایت را در معرض هک قرار میدهند. این افزونه در واقع ” Anti-Spam by CleanTalk” نام دارد. این آسیب پذیریها که با شناسههای CVE-2024-10542 و CVE-2024-10781 دنبال میشوند به مهاجمان احراز هویت نشده
افزونه محبوب وردپرس Gravity Forms در آنچه به نظر میرسد یک حمله زنجیره تأمین باشد، به خطر افتاده است. فایلهای نصب دستی این افزونه که از وبسایت رسمی دانلود شدهاند، به یک بکدور (backdoor) آلوده بودند. Gravity Forms یک افزونه غیررایگان برای ایجاد فرمهای تماس، پرداخت و سایر فرمهای آنلاین
عاملان تهدید پشت سرویس توزیع ترافیک VexTrio Viper TDS با سرویسهای دیگر مانند Help TDS و Disposable TDS مرتبط شدهاند، که نشاندهنده یک عملیات گسترده جرایم سایبری است که برای توزیع محتوای مخرب طراحی شده است. جزئیات عملیات VexTrio شرکت Infoblox در گزارش جامعی اعلام کرده است که VexTrio مجموعهای
در روزهایی که بدافزارها هر لحظه شکل جدیدی به خود میگیرند، موج تازهای از حملات پیچیده سایبری، انواع وبسایت وردپرس و فروشگاههای آنلاین را هدف قرار دادهاند. از افزونههای امنیتی جعلی که دسترسی کامل به پنل مدیریت میدهند، تا اسکریپتهایی که اطلاعات کارت بانکی را در فرمهای پرداخت سرقت میکنند،
کاربران wordpress هدف کمپین فیشینگ WooCommerce گستردهای قرار گرفتهاند که با هشدار امنیتی جعلی آنها را به دانلود یک «پچ حیاتی» ترغیب میکند؛ اما این پچ در واقع یک بکدور WordPress به سایت اضافه میکند. کسانی که فریب میخورند و این بهروزرسانی را دانلود میکنند، در حقیقت یک افزونه مخرب
وبسایت افشای اطلاعات گروه باجافزار Everest در دارکوب اخیرا توسط یک مهاجم ناشناس مورد حمله قرار گرفت و اکنون از دسترس خارج شده است و پیغام خطای «Onion site not found» را نمایش میدهد. مهاجم ناشناس محتوای وبسایت را با پیامی طعنهآمیز جایگزین کرده بود که روی آن نوشته شده
یک آسیب پذیری با شدت بالا در پلاگین W3 Total Cache وردپرس شناسایی شده است که میتواند به مهاجمان امکان دسترسی به اطلاعات مختلف از جمله متادیتاهای اپلیکیشنهای مبتنی بر اَبر را بدهد. افزونه W3 Total Cache از چندین روش Cache استفاده میکند و برای بهینه سازی سرعت سایت، کاهش
محققان امنیت سایبری یک بدافزار پیچیده اسکیمر کارت اعتباری را شناسایی کردهاند که سایتهای تجارت الکترونیک وردپرس را هدف قرار میدهد و از روشی منحصر به فرد برای فرار از شناسایی استفاده میکند. اسکیمرها نوعی بدافزار هستند که اطلاعات حساس کاربران مانند دادههای کارت اعتباری، اطلاعات لاگین یا دیگر دادههای
گزارش شده است که یک مخزن گیت هاب حذف شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ میکرد. این
دو آسیب پذیری بحرانی در پلاگین آنتی اسپم CleanTalk وردپرس کشف شده است که بیش از ۲۰۰هزار سایت را در معرض هک قرار میدهند. این افزونه در واقع ” Anti-Spam by CleanTalk” نام دارد. این آسیب پذیریها که با شناسههای CVE-2024-10542 و CVE-2024-10781 دنبال میشوند به مهاجمان احراز هویت نشده
