

جستجو















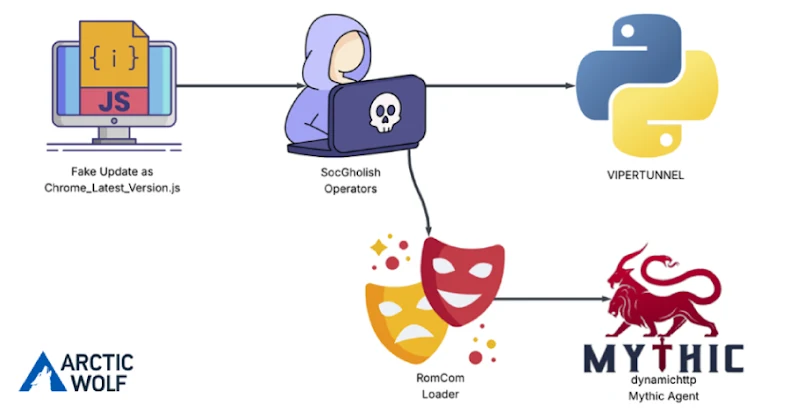
مرور کلی حادثه یک گروه تهدید وابسته به روسیه که با بدافزار RomCom شناخته میشود، یک شرکت مهندسی آمریکایی را با بهرهگیری از لودر جاوااسکریپتی SocGholish هدف قرار داد تا Mythic Agent را روی سیستم قربانی منتقل کند.این اولین نمونه مشاهدهشده از توزیع payloadهای RomCom از طریق SocGholish است. نسبتدهی
بازی هوشمندانهای در زمینه بهروزرسانی نرمافزار باعث شده است که تهدید پیشرفته و تحت حمایت دولت چین (APT) توسط گروه «PlushDaemon» بدون جلب توجه، عمدتاً سازمانهای چینی را هدف قرار دهد. بازی با بهروزرسانیهای نرمافزار بیش از پنج سال است که گروه «PlushDaemon» هماهنگ با دولت چین با آلوده کردن

آسیبپذیری پیمایش مسیر (Path Traversal) در 7-Zip به مهاجم اجازه میدهد با ایجاد یک فایل ZIP حاوی لینک نمادین (Symbolic Link) مخرب، مسیر استخراج را به دایرکتوریهای حساس ویندوز هدایت کند. در صورتی که کاربر این فایل را با دسترسی مدیریتی (Administrator) استخراج کند، مهاجم میتواند فایلهای دلخواه خود را در مسیرهای سیستمی قرار داده و در نهایت منجر به اجرای کد دلخواه (RCE) شود.

مرور کلی حادثه یک گروه تهدید وابسته به روسیه که با بدافزار RomCom شناخته میشود، یک شرکت مهندسی آمریکایی را با بهرهگیری از لودر جاوااسکریپتی SocGholish هدف قرار داد تا Mythic Agent را روی سیستم قربانی منتقل کند.این اولین نمونه مشاهدهشده از توزیع payloadهای RomCom از طریق SocGholish است. نسبتدهی
بازی هوشمندانهای در زمینه بهروزرسانی نرمافزار باعث شده است که تهدید پیشرفته و تحت حمایت دولت چین (APT) توسط گروه «PlushDaemon» بدون جلب توجه، عمدتاً سازمانهای چینی را هدف قرار دهد. بازی با بهروزرسانیهای نرمافزار بیش از پنج سال است که گروه «PlushDaemon» هماهنگ با دولت چین با آلوده کردن
آسیبپذیری پیمایش مسیر (Path Traversal) در 7-Zip به مهاجم اجازه میدهد با ایجاد یک فایل ZIP حاوی لینک نمادین (Symbolic Link) مخرب، مسیر استخراج را به دایرکتوریهای حساس ویندوز هدایت کند. در صورتی که کاربر این فایل را با دسترسی مدیریتی (Administrator) استخراج کند، مهاجم میتواند فایلهای دلخواه خود را در مسیرهای سیستمی قرار داده و در نهایت منجر به اجرای کد دلخواه (RCE) شود.
