

جستجو
دنبال چه چیزی میگردید؟
مطالب پیشنهادی








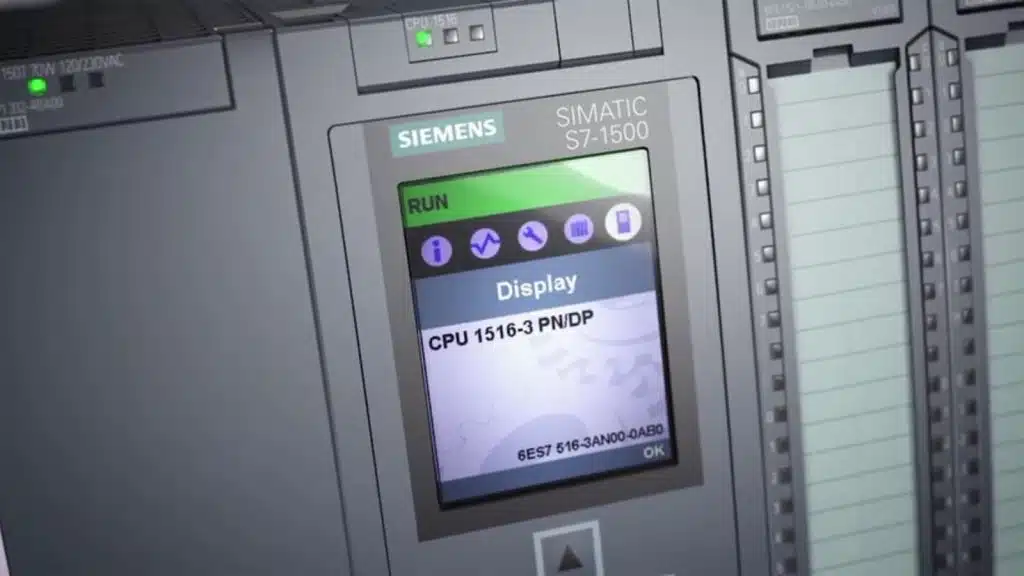
زیرساختهای حیاتی آمریکا با تهدیدی تازه مواجه شدهاند؛ مهاجمان با بهرهگیری از هوش مصنوعی، کنترلرهای منطقی قابلبرنامهریزی سری S7 زیمنس (Siemens S7 PLCs) را هدف قرار دادهاند.
نهادهای امنیت سایبری آمریکا هشدار دادهاند که عوامل تهدید با استفاده از اسکریپتهای تولیدشده توسط هوش مصنوعی (AI)، پیالسیهای زیمنس را شناسایی کرده و از آسیبپذیریهای آنها سوءاستفاده میکنند. این تجهیزات در بخشهایی مانند انرژی، آب و فاضلاب و صنایع تولیدی نقش حیاتی دارند. ادامه این فعالیتها میتواند پیالسیهای زیمنس را به هدفی برای ایجاد اختلال در عملیات، سرقت اطلاعات حساس، آسیب به تجهیزات و حتی ایجاد رخدادهای مرتبط با ایمنی تبدیل کند.

پژوهشگران امنیتی SSD Secure Disclosure یک زنجیره اکسپلویت دومرحلهای را در فریمور مودم Unisoc افشا کردهاند که از طریق تماس ویدیویی VoLTE میتواند دسترسی کامل به کرنل اندروید را برای مهاجمان فراهم کند. این زنجیره اکسپلویت مسیر حمله را از اجرای کد در سطح مودم تا کنترل کرنل ادامه میدهد. تاکنون شرکت سازنده چیپست پچ رسمی برای رفع آسیبپذیریهای مورد استفاده در این حمله منتشر نکرده است.
باجافزار مدوسا (Medusa) از ژوئن 2021 تاکنون بیش از 500 سازمان فعال در حوزه زیرساختهای حیاتی آمریکا را هدف قرار داده است؛ رقمی که از گسترش دامنه فعالیت این گروه در بخشهای حساس آمریکا خبر میدهد. آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) در یک هشدار مشترک با وزارت بهداشت و خدمات انسانی (HHS) و اداره تحقیقات فدرال (FBI) اعلام کرد که تا آوریل 2026، باجافزار مدوسا به بیش از 500 سازمان در چندین بخش زیرساختهای حیاتی، از جمله سلامت و بهداشت عمومی، صنایع دفاعی، تولید، سرویسها و تأسیسات دولتی، فناوری اطلاعات و سرویسهای مالی نفوذ کرده است.
زیرساختهای حیاتی آمریکا با تهدیدی تازه مواجه شدهاند؛ مهاجمان با بهرهگیری از هوش مصنوعی، کنترلرهای منطقی قابلبرنامهریزی سری S7 زیمنس (Siemens S7 PLCs) را هدف قرار دادهاند.
نهادهای امنیت سایبری آمریکا هشدار دادهاند که عوامل تهدید با استفاده از اسکریپتهای تولیدشده توسط هوش مصنوعی (AI)، پیالسیهای زیمنس را شناسایی کرده و از آسیبپذیریهای آنها سوءاستفاده میکنند. این تجهیزات در بخشهایی مانند انرژی، آب و فاضلاب و صنایع تولیدی نقش حیاتی دارند. ادامه این فعالیتها میتواند پیالسیهای زیمنس را به هدفی برای ایجاد اختلال در عملیات، سرقت اطلاعات حساس، آسیب به تجهیزات و حتی ایجاد رخدادهای مرتبط با ایمنی تبدیل کند.
پژوهشگران امنیتی SSD Secure Disclosure یک زنجیره اکسپلویت دومرحلهای را در فریمور مودم Unisoc افشا کردهاند که از طریق تماس ویدیویی VoLTE میتواند دسترسی کامل به کرنل اندروید را برای مهاجمان فراهم کند. این زنجیره اکسپلویت مسیر حمله را از اجرای کد در سطح مودم تا کنترل کرنل ادامه میدهد. تاکنون شرکت سازنده چیپست پچ رسمی برای رفع آسیبپذیریهای مورد استفاده در این حمله منتشر نکرده است.
باجافزار مدوسا (Medusa) از ژوئن 2021 تاکنون بیش از 500 سازمان فعال در حوزه زیرساختهای حیاتی آمریکا را هدف قرار داده است؛ رقمی که از گسترش دامنه فعالیت این گروه در بخشهای حساس آمریکا خبر میدهد. آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) در یک هشدار مشترک با وزارت بهداشت و خدمات انسانی (HHS) و اداره تحقیقات فدرال (FBI) اعلام کرد که تا آوریل 2026، باجافزار مدوسا به بیش از 500 سازمان در چندین بخش زیرساختهای حیاتی، از جمله سلامت و بهداشت عمومی، صنایع دفاعی، تولید، سرویسها و تأسیسات دولتی، فناوری اطلاعات و سرویسهای مالی نفوذ کرده است.
