

گزارش اثبات آسیبپذیری CVE-2026-15469
اطلاعات آسیبپذیری
عنوان: جعل هویت گره Mesh و تغییر پیکربندی از طریق کلید خصوصی RSA-512 جاسازی شده در فریم ور TP-Link Deco
شناسه: CVE-2026-15469
وضعیت مشاوره: Patch Available
امتیاز: CVSS: 7.7 (HIGH)
محصول: TP-Link Deco XE75 / XE5300 / WE10800
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- TP-Link Deco XE75 – Hardware Version V3 نسخه های پایین تر از 1.5.0Build 20260603
- TP-Link Deco XE5300 – Hardware Version V3.6 نسخه های پایینتر از 1.5.0Build 20260603
- TP-Link Deco WE10800 – Hardware Version V3.6 نسخه های پایینتر از 1.5.0Build 20260603
محیطهای درگیر
- شبکه ی محلی ای که یکی از دستگاه های Deco آسیب پذیر در آن قرار دارد
- شبکه ی ارتباطی بین Access Point اصلی (AP) و گره های ماهواره ای یا Repeater (RE)
- محیط هایی که سرویس های مربوط به پروتکل Mesh روی پورت 20002 از شبکه ی غیر قابل اعتماد قابل دسترسی اند
- شبکه هایی که در آن ها مهاجم میتواند بسته های مرتبط با پروتکل TDP/TMP را به دستگاه هدف برساند
- شبکه های Mesh دارای چند گره که امکان انتشار تنظیمات یا عملیات مدیریتی از یک گره به گره های دیگر وجود دارد
کامپوننتهای آسیبپذیر
- ماژول Mesh، زیرسیستم ارتباطات Mesh روتر
- fw_data/user_data/group-info، محل نگهداری اطلاعات گروه Mesh که شامل کلید خصوصی در آن ذخیره (hard-coded) شده و شناسه گروه (gid) است
- /usr/bin/tmpsvr سرویس مرتبط با ارتباطات TDP/TMP که طبق تحلیل از UDP پورت 20002 و TCP پورت 20002 استفاده میکند
- /usr/bin/tmp-luci مسیر واسط اجرای درخواست ها و ارجاع آن ها به Dispatcher
- discover.lua شامل منطق احراز هویت گروه Mesh، از جمله sync_slave_check و sync_master_check
- op_manager.lua عملیات Mesh و مدیریت برخی عملیات پس از احراز هویت
- /usr/bin/sync-server سرویس مرتبط با همگام سازی تنظیمات و عملیات فریمور بین گره ها
ریشه مشکل (Root Cause Analysis)
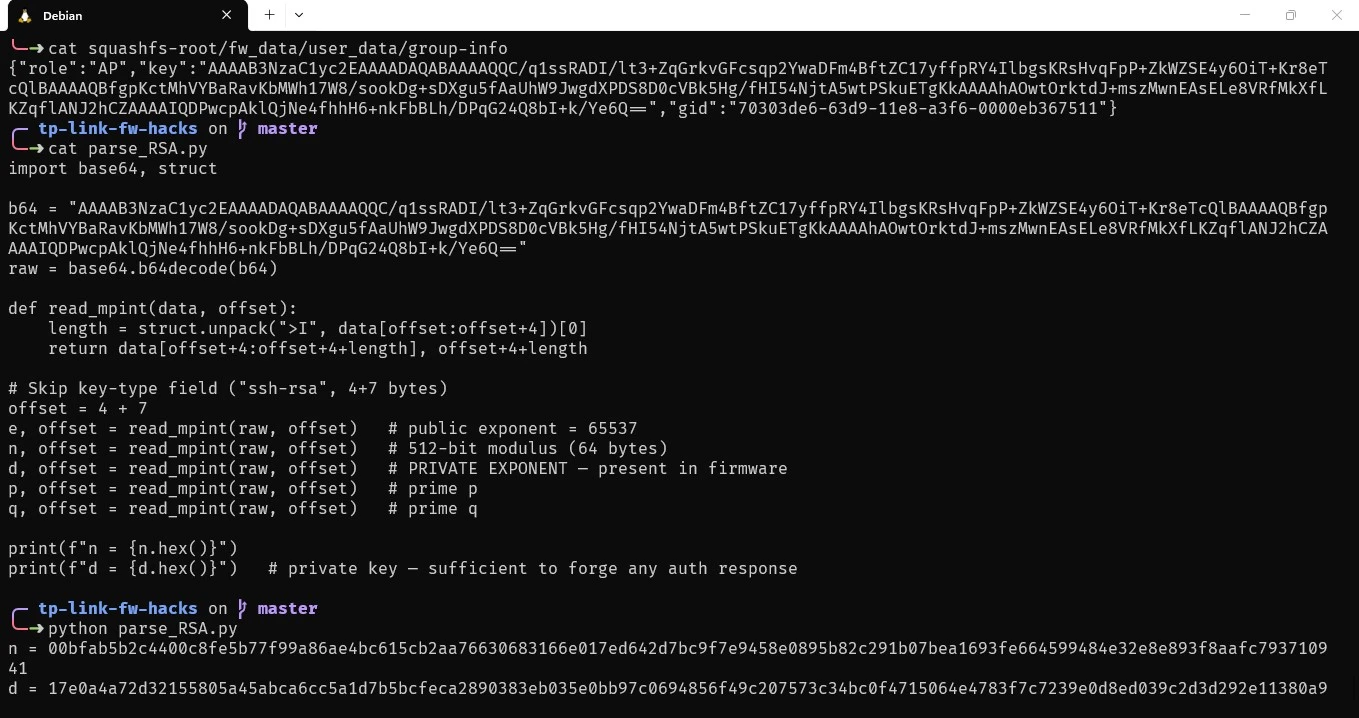
اطلاعات گروه Mesh در فایل fw_data/user_data/group-info قرار دارد. این فایل شامل اطلاعاتی مانند role، key و gid است. فیلد key حاوی داده کلید خصوصی RSA که به صورت Hard-coded در فریمور قرار دارد. ساختار گزارش شده شامل اجزای RSA زیر است:
n (پیمانه عمومی RSA)، e (توان عمومی)، d (توان خصوصی) و p و q (عوامل اول پیمانه)
نکته مهم این است که مسئله فقط استفاده از RSA-512 نیست. حتی اگر اندازه کلید مناسب تر بود، قرار دادن کلید خصوصی مشترک در فریمور قابل دریافت همچنان نقص طراحی محسوب میشد. در این سناریو، مهاجم میتواند کلید را از یک ایمیج فریمور استخراج کند و نیازی به استخراج آن از حافظه دستگاه قربانی ندارد. بر اساس اطلاعات موجود، کلید گروه و gid در فریمور های بررسی شده ثابت اند؛ بنابراین کلید به یک دستگاه مشخص یا یک نصب اختصاصی وابسته نیست. این موضوع مرز اعتماد را تضعیف میکند؛ در صورتی که اعتبارسنجی پروتکل به اثبات مالکیت همان کلید متکی باشد، داشتن کلید استخراج شده میتواند به مهاجم اجازه دهد خود را عضوی معتبر از گروه معرفی کند.
منبع تحلیل، مسیر زیر را برای بررسی احراز هویت گزارش میکند:
- درخواست از مسیر ارتباطی TDP/TMP دریافت میشود
- اطلاعات گروه با استفاده از read_group_info() خوانده میشود
- شناسه ی گروه و اطلاعات مرتبط بررسی میشوند
- تابع sync_slave_check در مسیر discover.lua در اعتبارسنجی شرکت میکند
- در صورت عبور از کنترل های احراز هویت، درخواست به مسیر پردازش عملیات ارجاع میشود
طبق این تحلیل، decrypt_table() و encrypt_table() در منطق Challenge/Response مبتنی بر RSA نقش دارند. از آن جا که کلید خصوصی در فریمور مشترک قرار دارد، این سازوکار نمیتواند هویت یک دستگاه مشخص را به صورت محرمانه و منحصر به فرد اثبات کند.
فیلد CRC32 در بسته های TDP صرفاً یک checksum تشخیص خطا است و محاسبه آن به هیچ کلید مخفی یا داده محرمانه رمزنگاری وابسته نیست، این فیلد ارزش امنیتی ندارد و تنها یک مکانیزم تشخیص خطای داده است، نه ابزاری برای احراز اصالت پیام. بنابراین CRC32 صرفاً میتواند برای تشخیص برخی خرابی های داده استفاده شود و جایگزین احراز اصالت رمزنگاری شده پیام نیست. CRC32 به تنهایی اثبات نمیکند که فرستنده یک گره معتبر Mesh است. مهاجمی که قالب بسته را بشناسد میتواند مقدار Checksum را مجدداً محاسبه کند.
منبع تحلیل، مسیرهای زیر را به عنوان عملیات حساس قابل دسترسی پس از احراز هویت معرفی میکند:
- تغییر تنظیمات با مسیرهایی مانند inspect_and_save_subconfig و uci_apply
- دریافت و اعمال فریمور از مسیرهایی با نام های SYNC_FIRMWARE و SYNC_UPGRADE
- انتقال درخواست به گره های دیگر از طریق forward_tmp_request
- انتقال تنظیمات به گره های دیگر از طریق SYNC_CONFIG
این موارد به معنای آن نیست که هر عملیات در هر نسخه و هر پیکربندی الزاماً قابل اجراست. دسترسی واقعی به هر مسیر باید با بررسی فریمور دقیق و کنترل های فعال در همان نسخه تأیید شود.
بخش آسیبپذیر
رفتار ناامن سیستم:
ماژول Mesh روترهای Deco برای احراز هویت گره های Mesh، از یک کلید خصوصی RSA-512 استفاده میکند که به صورت جاسازی شده (Hard-coded) در فریمور قرار دارد و در تمام دستگاه های آسیب پذیر یکسان است. این کلید از ایمیج فریمور قابل استخراج است و به مهاجم اجازه میدهد بدون هیچ اعتبارنامه اختصاصی دستگاه، به عنوان یک گره Mesh معتبر احراز هویت شود.
نحوه سوءاستفاده مهاجم:
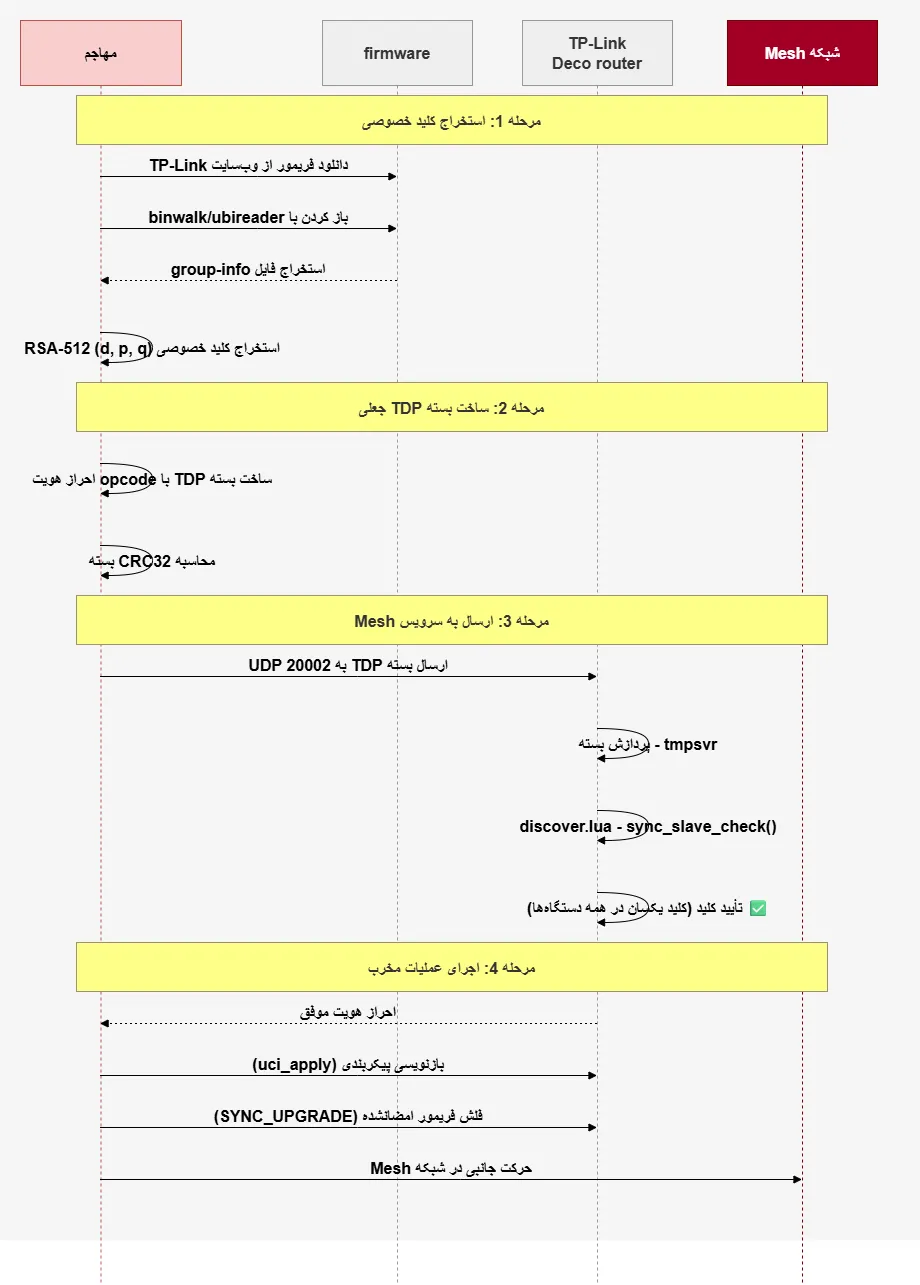
- مهاجم ایمیج فریمور آسیب پذیر را به دست میآورد و کلید خصوصی RSA-512 را از آن استخراج میکند
- مهاجم یک بسته TDP (پروتکل UDP 20002) میسازد که شامل کلید استخراج شده است. CRC32 بسته را محاسبه کرده و آن را به عنوان یک گره Mesh معتبر ارسال میکند
- سرویس tmpsvr بسته را دریافت کرده، کلید را تأیید کرده و مهاجم را به عنوان یک گره Mesh معتبر میپذیرد (از تابع sync_slave_check عبور میکند)
- پس از احراز هویت، مهاجم به عملیات حساس بدون احراز هویت ثانویه دسترسی پیدا میکند
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک ابزار نقض کامل احراز هویت (Authentication Bypass) و نقطه ورود اولیه (Initial Access) در زنجیره حمله محلی محسوب میشود و مهاجم از راه دور میتواند روتر را کاملاً در اختیار بگیرد، تنظیمات را تغییر دهد یا از دستگاه برای حرکت جانبی در شبکه داخلی استفاده کند.
پیشنیازهای بهرهبرداری (Prerequisites)
- آسیب پذیر بودن دستگاه و فریمور
- دسترسی به شبکه ی مجاور و امکان برقراری ارتباط با سرویس مرتبط
- دسترسی به ایمیج فریمور قابل بررسی برای استخراج کلید
- امکان رسیدن درخواست ها به مسیر احراز هویت Mesh
- نبود کنترل های مؤثر دیگری که پس از بررسی کلید، درخواست را رد کنند
- برای پیامد های گسترده تر، قابل دسترس بودن مسیرهای عملیاتی مورد نظر در نسخه ی هدف
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- هر دستگاه باید یک کلید خصوصی منحصر به فرد داشته باشد که در زمان تولید یا راه انداز ی اولیه تولید شده و در سخت افزار امن (مانند TPM یا Secure Enclave) ذخیره شود
- کلید خصوصی نباید در ایمیج فریمور جاسازی شده (Hard-coded) و نباید در تمام دستگاه ها یکسان باشد
- پروتکل Mesh باید از مکانیزم های احراز هویت قوی تر (مانند گواهی های دیجیتال منحصر به فرد یا کلیدهای جلسه) استفاده کند
- فیلتر opcode_whitelist باید در /etc/config/firewall پیش فرض فعال باشد
- TDP Integrity Field باید از یک MAC (Message Authentication Code) مبتنی بر کلید به جای CRC32 ساده استفاده کند
- اصل Fail Secure، هرگونه تلاش برای احراز هویت با کلید نامعتبر باید رد شود
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- بروزرسانی فوری فریمور
- جدا سازی شبکه (Network Segmentation)، قرار دادن روترهای Deco در یک VLAN جداگانه برای محدود کردن دسترسی مهاجمان همجوار
- غیرفعال کردن سرویس های Mesh در صورت عدم نیاز (اگر از Mesh استفاده نمیکنید)
- محدود کردن دسترسی فیزیکی و منطقی به بخش های مدیریت و Mesh-Interconnect شبکه
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- جدا سازی روتر از اینترنت در صورت امکان
- فعال سازی WPA3 در صورت پشتیبانی دستگاه، مکانیزم احراز هویت قوی تر که کمتر در معرض استخراج کلید قرار دارد
- پایش ترافیک Mesh برای شناسایی onboarding غیرمجاز گره یا فعالیت های مدیریتی غیرعادی از MAC address های ناشناس
- بررسی لاگ ها برای فعالیت های مشکوک در UDP/TCP 20002
اقدامات بلندمدت برای کاهش ریسک:
- سیاست بروزرسانی منظم فریمور تجهیزات شبکه
- انتخاب تجهیزات با سابقه امنیتی بهتر
- پیاده سازی فرآیندهای منظم تست نفوذ (Penetration Testing) و ارزیابی امنیتی برای کشف زود هنگام آسیب پذیری های مشابه در زیرساخت
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- onboarding غیرمجاز گره جدید در شبکه Mesh (گره ای که توسط مدیر تأیید نشده است)
- فعالیت های مدیریتی غیرعادی از MAC address های ناشناس در شبکه Mesh
- تغییرات غیرمجاز در پیکربندی روتر (فایروال، DNS، مسیریابی)
- ارسال بسته های TDP/TMP غیرعادی به UDP/TCP 20002 از منابع ناشناس
- فلش فریمور امضا نشده، رویدادهای بروزرسانی فریمور که توسط مدیر آغاز نشده اند
- اتصالات خروجی ناشناس از روتر به سرورهای مهاجم
منابع پیشنهادی برای مانیتورینگ و پایش:
- لاگ های روتر (در صورت وجود)، جستجوی رویدادهای Mesh و احراز هویت گره
- سیستم های SIEM برای جمع آوری و تحلیل مرکزی لاگ های شبکه
- اسکن دوره ای دستگاه های IoT/روتر در شبکه
- راهکارهای NDR (Network Detection and Response) برای شناسایی ترافیک غیرعادی Mesh
واکنش به حادثه (Incident Response)
- ایزوله سازی فوری روتر مشکوک از شبکه
- اعمال فوری بروزرسانی
- بازگشت به تنظیمات کارخانه و بروزرسانی فریمور (در صورت وجود)
- بررسی ترافیک و دستگاه های متصل برای نشانه های نفوذ به دستگاه
- تغییر تمام رمزهای عبور و کلیدهای مرتبط
- نصب فوری وصله امنیتی و بروزرسانی فوری
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با استخراج کلید خصوصی از فریمور و ارسال بسته TDP جعلی، به عنوان یک گره Mesh معتبر احراز هویت شده و کنترل شبکه را به دست میگیرد.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیب پذیری را در محیط ایزوله و کنترل شده با استفاده از نسخه آسیب پذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیب پذیر فریمور روتر TP-Link Deco است
- اجرای PoC در محیط آزمایشگاهی منجر به decode کردن کلید خصوصی الگوریتم RSA-512 شد
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود
رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-15469
https://nvd.nist.gov/vuln/detail/cve-2026-15469
https://cwe.mitre.org/data/definitions/321.html
https://github.com/tony102741/CVE-2026-15469
https://www.tp-link.com/us/support/faq/5263/
TP-Link Deco XE75 / XE5300 / WE10800
CVE-2026-15469 – Hard-coded Mesh Group Private Key Leading to Mesh-Wide RCE and Unsigned Firmware Flash
Affects
- TP-Link Deco XE75 v3
- TP-Link Deco XE5300 v3.6
- TP-Link Deco WE10800 v3.6
- Versions:
- All versions prior to
1.5.0 Build 20260603 - Originally analyzed on
ver1.3.1 Build 20251023 rel.43624
- All versions prior to
- Components:
- Mesh Module (
mesh) group-infopartition (fw_data/user_data/group-info, UBI partition 27)
- Mesh Module (
- Functions:
sync_slave_checkindiscover.luatmpsvrservice (TDP/TMP transport)
NOT VULNERABLE:
- Firmware version
1.5.0 Build 20260603and later
Description
CVE-2026-15469 is a high-severity hard-coded cryptographic key vulnerability in the mesh functionality of TP-Link Deco XE75, XE5300, and WE10800 routers, discovered by researcher Junsung Ahn and reported to TP-Link .
A shared RSA-512 mesh group private key is embedded in the firmware image and is identical across every unit of the affected models . The complete RSA-512 key — including the private components d, p, and q — is stored in the group-info partition and can be extracted offline from a publicly downloadable firmware image .
The Deco mesh protocol uses this key for node authentication between AP (Access Point) and RE (Range Extender / satellite) nodes. Because the key is private, identical on all devices, and extractable by anyone, an attacker never needs a device-specific credential. Possessing the key alone satisfies the mesh authentication gate (sync_slave_check in discover.lua) .
The transport reaching this gate provides no additional secret:
tmpsvrlistens on UDP 20002 (TDP) and TCP 20002 (TMP) .- The TDP integrity field is a plain CRC32 (a constant is substituted before checksum computation), so any modified packet is trivially re-checksummed .
- The
opcode_whitelistfilter is absent from the default/etc/config/firewall, so all opcodes are dispatched without filtering .
Key technical characteristics:
- CWE: CWE-321 – Use of Hard-coded Cryptographic Key
- CAPEC: CAPEC-115 – Authentication Bypass
- CVSS v4.0 Score: 7.7 (High)
- Attack vector: Adjacent Network (AV:A)
- Authentication required: No (PR:N)
- User interaction: None (UI:N)
- Public PoC: Yes – redacted methodology available on GitHub
Attack Vector
Primary Attack Vector:
Adjacent Network (requires LAN-adjacent access to the target mesh device)
Attack Scenario:
- An attacker obtains the affected firmware image from TP-Link’s public download page .
- The attacker extracts the RSA-512 mesh group private key and static group ID from the
group-infopartition offline . - The attacker with LAN-adjacent network access sends crafted TDP packets (UDP port 20002) with a valid CRC32 checksum .
- The attacker uses the extracted private key to satisfy the RSA group challenge, bypassing the
sync_slave_checkauthentication gate . - Once authenticated as a trusted mesh node, the attacker can perform sensitive operations without any secondary authentication .
Operations Reachable After Authentication:
| Operation | Path | Effect |
|---|---|---|
| Config overwrite | inspect_and_save_subconfig → uci_apply |
Full UCI replacement — firewall, DNS, routing, admin credentials |
| Unsigned firmware flash | SYNC_FIRMWARE + SYNC_UPGRADE |
No RSA/ECDSA signature check, only attacker-supplied MD5 → persistent root backdoor |
| Full-mesh pivot | forward_tmp_request |
Relay any opcode to every RE using the router’s own admin credentials |
| Bulk config push | SYNC_CONFIG |
Overwrite the user-config nvram partition of satellites |
| Topology enumeration | fetch_subconfig |
Read all node IPs, firmware/config versions, roles |
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | ADJACENT (AV:A) |
| Attack Complexity | LOW (AC:L) |
| Attack Requirements | PRESENT (AT:P) — Attacker needs LAN-adjacent access |
| Privileges Required | NONE (PR:N) |
| User Interaction | NONE (UI:N) |
| Confidentiality Impact | HIGH (VC:H) |
| Integrity Impact | HIGH (VI:H) |
| Availability Impact | HIGH (VA:H) |
| Exploit Availability | Yes – redacted PoC methodology available |
| Active Exploitation | Not confirmed |
Conditions Affecting Risk:
- Attacker must have LAN-adjacent network access to the mesh device
- The router’s mesh protocol ports (UDP/TCP 20002) must be reachable from the attacker’s position
- Firmware image must be obtainable (publicly available from TP-Link)
- The mesh device must be running a vulnerable firmware version (< 1.5.0 Build 20260603)
Impact
Successful exploitation allows an unauthenticated adjacent attacker to:
- Impersonate a trusted mesh node and bypass mesh node authentication .
- Overwrite the device configuration — including firewall, DNS, routing, and admin credentials .
- Flash unsigned firmware — no RSA/ECDSA signature check, only an attacker-supplied MD5 → persistent root backdoor .
- Pivot across the entire mesh — relay any opcode to every satellite using the router’s own admin credentials .
- Enumerate the full topology — read all node IPs, firmware/config versions, and roles .
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Full access to device and mesh configuration |
| Integrity | HIGH | Complete control over configuration and firmware |
| Availability | HIGH | Potential to disrupt or destroy the mesh network |
Important: The vulnerability allows a LAN-adjacent attacker to completely compromise the entire mesh network without physical access and without any device-specific credentials .
Observed Exploitation & Threat Activity
- Discovery: Junsung Ahn (finder)
- CVE Reserved: July 10, 2026
- Public Disclosure: August 24, 2026
- Patch Availability: Firmware
1.5.0 Build 20260603released June 3, 2026 - Public PoC: Yes – redacted methodology available on GitHub (key material withheld)
- In-the-Wild Exploitation: Not confirmed
- CISA SSVC Assessment: Exploitation: None; Automatable: No; Technical Impact: Total
- EPSS Score: 0.26% (low probability)
- Public PoC Repositories: 5 reported, of which 2 are weaponized
Disclosure Timeline:
| Date | Event |
|---|---|
| October 23, 2025 | Vulnerable firmware version analyzed (ver1.3.1 Build 20251023 rel.43624) |
| March 19, 2026 | Vendor released beta patched firmware (ver1.4.999) |
| June 3, 2026 | Fixed version released (1.5.0 Build 20260603) |
| July 10, 2026 | CVE-2026-15469 reserved |
| August 24, 2026 | TP-Link (CNA) published CVE-2026-15469 |
Severity & Metrics
- CVSS v4.0 (TP-Link CNA): High (7.7)
- Attack Vector: ADJACENT (AV:A)
- Attack Complexity: LOW (AC:L)
- Attack Requirements: PRESENT (AT:P) – Attacker needs LAN-adjacent access
- Privileges Required: NONE (PR:N)
- User Interaction: NONE (UI:N)
- Confidentiality Impact: HIGH (VC:H)
- Integrity Impact: HIGH (VI:H)
- Availability Impact: HIGH (VA:H)
- Subsequent System Confidentiality: LOW (SC:L)
- Subsequent System Integrity: LOW (SI:L)
- Subsequent System Availability: LOW (SA:L)
Vector String: CVSS:4.0/AV:A/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:L/SI:L/SA:L
Relevant CWE:
- CWE-321 – Use of Hard-coded Cryptographic Key
MITRE ATT&CK Technique: T1550 (Use of Alternate Authentication Material) / T1190 (Exploit Public-Facing Application)
Patch & Vendor Status
- Official Patch Available: Yes –
1.5.0 Build 20260603and later - Vendor: TP-Link Systems Inc. (CNA)
- Patch Details: The patched firmware adds an authentication layer (
tmpv2 v2.0):- Control channel moved to Dropbear SSH port 20001 with an ASSOC handshake and per-session UUID token
tmpsvris bound to 127.0.0.1 only
Fixed Versions:
| Product | Affected Versions | Fixed Version |
|---|---|---|
| TP-Link Deco XE75 v3 | < 1.5.0 Build 20260603 | 1.5.0 Build 20260603 |
| TP-Link Deco XE5300 v3.6 | < 1.5.0 Build 20260603 | 1.5.0 Build 20260603 |
| TP-Link Deco WE10800 v3.6 | < 1.5.0 Build 20260603 | 1.5.0 Build 20260603 |
Update Methods:
| Action | Method |
|---|---|
| Update via TP-Link Deco App | Open the app → Select your Deco → Check for firmware updates |
| Manual firmware download | Download from TP-Link’s official support page for your model |
| Verify version | In the Deco app, check the firmware version is 1.5.0 Build 20260603 or later |
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
Update to firmware 1.5.0 Build 20260603 |
Apply the latest firmware immediately |
| Restrict local network access | Limit access to mesh devices to trusted devices only |
| Limit firmware image exposure | Restrict access to firmware images to authorized personnel only |
| Monitor mesh network | Watch for unexpected node additions or configuration changes |
Critical Reminder: The patch was released on June 3, 2026, two months before the public CVE disclosure. Apply the update as soon as possible .
Short-Term Defensive Measures
If patching cannot be applied immediately:
- Restrict access to UDP/TCP port 20002 to trusted LAN segments only
- Isolate mesh devices on a separate VLAN from other network assets
- Monitor for anomalous mesh traffic — unexpected TDP/TMP packets or node authentication attempts
Important Note: No workaround fully addresses the root cause. Patching is the only complete mitigation.
Long-term Defensive Measures
- Implement a robust firmware management policy for network devices
- Maintain an inventory of all mesh devices and their firmware versions
- Enable automatic firmware updates where supported
- Monitor vendor security advisories for TP-Link and other network equipment
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| Mesh network logs | Monitor for unexpected node additions or configuration changes |
| Network traffic analysis | Detect anomalous TDP/TMP traffic on UDP/TCP port 20002 |
| Asset inventory | Track Deco device firmware versions across the organization |
| Vulnerability scanners | Identify devices running vulnerable firmware versions |
Indicators of Attempted Exploitation:
- Unexpected mesh node additions — new devices appearing in the mesh topology without authorization
- Configuration changes — unauthorized modifications to firewall, DNS, routing, or admin credentials
- Unsigned firmware flash attempts — unexpected firmware upgrade commands via TDP/TMP
- Anomalous traffic on port 20002 — unusual TDP/TMP packets from non-mesh devices
Detection Strategy:
- Inventory all TP-Link Deco devices in your environment
- Check firmware versions against the patched release:
1.5.0 Build 20260603and later – Not vulnerable- Prior versions – Vulnerable – update immediately
- Monitor mesh logs for unauthorized node additions or configuration changes
- Review network traffic for anomalous TDP/TMP communication on port 20002
Post-Incident Response
If exploitation is suspected:
- Isolate the affected mesh device from the network immediately
- Preserve forensic evidence (device logs, network captures, configuration backups)
- Identify which nodes were added or modified — check mesh topology and configuration history
- Update the firmware to
1.5.0 Build 20260603or later - Audit mesh configuration for unauthorized changes (firewall rules, DNS settings, admin credentials)
- Assume full compromise of the mesh network if unsigned firmware was flashed
- Replace or re-flash affected devices with trusted firmware
- Rotate all credentials associated with the mesh network
- Document and report findings to internal security teams
For Enterprise Environments:
- Apply firmware updates through enterprise deployment tools immediately
- Monitor for other compromised mesh devices in the network
- Review network segmentation policies for IoT and mesh devices
- Consider replacing affected devices if compromise is confirmed
References
- https://github.com/tony102741/CVE-2026-15469
- https://sploitus.com/exploit?id=3D953520-C13A-55AE-B146-8184DA3EA47F
- https://cvepremium.circl.lu/vuln/cve-2026-15469
- https://socradar.io/free-tools/cve-radar/CVE-2026-15469
- https://kitploit.com/en/tools/github/tony102741/cve-2026-15469
- https://forum.ksec.co.uk/t/exploit-for-cve-2026-15469/17810
- https://cwe.mitre.org/data/definitions/321.html
- https://capec.mitre.org/data/definitions/115.html
