

جستجو















آسیب پذیری CVE-2026-19195 در آنتی ویروسV-Secure Jingyun ، ناشی از ضعف در کنترل دسترسی درایور کرنل ZyArk.sys است. این ضعف امنیتی به یک مهاجم لوکال با دسترسی محدود اجازه میدهد بدون احراز هویت مناسب، از طریق رابط IOCTL عملیات حساس روی رجیستری را انجام دهد. در نتیجه، مهاجم میتواند کلیدهای رجیستری دلخواه را تغییر داده یا حذف کند و با دستکاری پیکربندی امنیتی سیستم، قابلیت های حفاظتی مایکروسافت دیفندر (Microsoft Defender) را غیرفعال نماید.

آسیبپذیری بحرانی پلاگین Bricksforge وردپرس با شناسه CVE-2026-85097 و امتیاز 10 از 10 در سیستم CVSS، بهطور فعال در حملات مورد سوءاستفاده قرار گرفته است. طبق گزارش Patchstack، این ضعف امنیتی به مهاجمان بدون احراز هویت اجازه میدهد کد دلخواه PHP را در وبسایتهای آسیبپذیر وردپرسی آپلود و اجرا کنند؛ موضوعی که میتواند منجر به اجرای کد از راه دور (RCE) شود. این آسیبپذیری نسخههای 3.1.8.9 و قدیمیتر پلاگین Bricksforge را تحت تأثیر قرار میدهد و پچ امنیتی آن در نسخه 3.1.8.10 منتشر شده است.
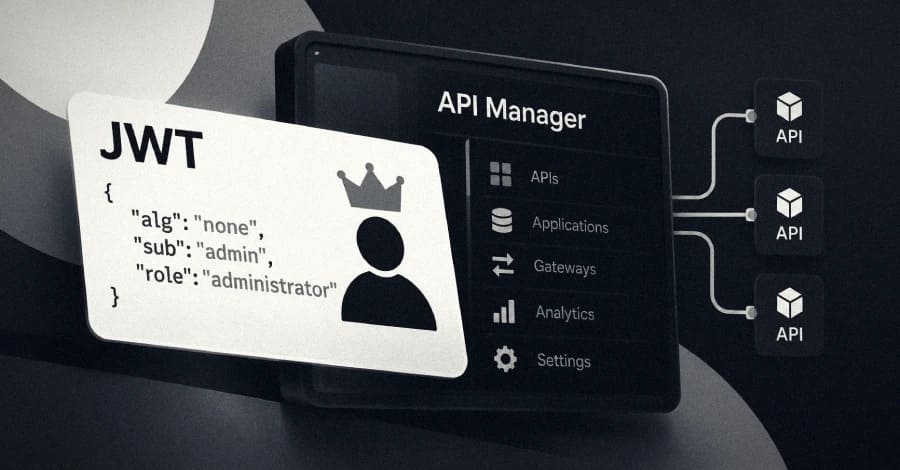
یک آسیبپذیری بحرانی در WSO2 API Manager با شناسه CVE-2026-5430 اکنون در حملات واقعی هدف تلاشهای فعال برای سوءاستفاده قرار گرفته است. این آسیبپذیری با امتیاز 9.8 از 10 در CVSS ناشی از اعتبارسنجی نادرست امضای رمزنگاریشده (Improper Verification of Cryptographic Signature) است و میتواند با دور زدن احراز هویت JWT، کنترل حساب کاربری را در اختیار مهاجم قرار دهد. یافتههای watchTowr نشان میدهد که WSO2 API Manager و محصولات مرتبط با آن تحت تأثیر این آسیبپذیری هستند و مهاجمان میتوانند با استفاده از توکنهای JWT جعلی، به سطح دسترسی ادمین دست پیدا کنند. به همین دلیل، کاربران نسخههای آسیبپذیر باید هرچه سریعتر پچهای امنیتی منتشرشده را نصب کنند.
یک فریمورک بدافزاری ناشناخته با نام BambooToken که دستکم از سال 2023 فعال است، با بهرهگیری از پروتکل MQTT برای ارتباطات فرماندهی و کنترل (C2)، سیستمهای ویندوز و لینوکس را هدف قرار داده است. بررسیهای جدید نشان میدهد BambooToken در نسخههایی که طی سالهای 2024 و 2025 توسعه یافتهاند، به سرورهای مورد استفاده در اپلیکیشنهای موبایل، سرویسهای حقوقی و مالی و محیطهای توسعه نرمافزار نفوذ کرده و از طریق ارتباطات مبتنی بر MQTT، دستورات مهاجمان را به سیستمهای آلوده منتقل میکند.
آسیب پذیری CVE-2026-19195 در آنتی ویروسV-Secure Jingyun ، ناشی از ضعف در کنترل دسترسی درایور کرنل ZyArk.sys است. این ضعف امنیتی به یک مهاجم لوکال با دسترسی محدود اجازه میدهد بدون احراز هویت مناسب، از طریق رابط IOCTL عملیات حساس روی رجیستری را انجام دهد. در نتیجه، مهاجم میتواند کلیدهای رجیستری دلخواه را تغییر داده یا حذف کند و با دستکاری پیکربندی امنیتی سیستم، قابلیت های حفاظتی مایکروسافت دیفندر (Microsoft Defender) را غیرفعال نماید.
آسیبپذیری بحرانی پلاگین Bricksforge وردپرس با شناسه CVE-2026-85097 و امتیاز 10 از 10 در سیستم CVSS، بهطور فعال در حملات مورد سوءاستفاده قرار گرفته است. طبق گزارش Patchstack، این ضعف امنیتی به مهاجمان بدون احراز هویت اجازه میدهد کد دلخواه PHP را در وبسایتهای آسیبپذیر وردپرسی آپلود و اجرا کنند؛ موضوعی که میتواند منجر به اجرای کد از راه دور (RCE) شود. این آسیبپذیری نسخههای 3.1.8.9 و قدیمیتر پلاگین Bricksforge را تحت تأثیر قرار میدهد و پچ امنیتی آن در نسخه 3.1.8.10 منتشر شده است.
یک آسیبپذیری بحرانی در WSO2 API Manager با شناسه CVE-2026-5430 اکنون در حملات واقعی هدف تلاشهای فعال برای سوءاستفاده قرار گرفته است. این آسیبپذیری با امتیاز 9.8 از 10 در CVSS ناشی از اعتبارسنجی نادرست امضای رمزنگاریشده (Improper Verification of Cryptographic Signature) است و میتواند با دور زدن احراز هویت JWT، کنترل حساب کاربری را در اختیار مهاجم قرار دهد. یافتههای watchTowr نشان میدهد که WSO2 API Manager و محصولات مرتبط با آن تحت تأثیر این آسیبپذیری هستند و مهاجمان میتوانند با استفاده از توکنهای JWT جعلی، به سطح دسترسی ادمین دست پیدا کنند. به همین دلیل، کاربران نسخههای آسیبپذیر باید هرچه سریعتر پچهای امنیتی منتشرشده را نصب کنند.
یک فریمورک بدافزاری ناشناخته با نام BambooToken که دستکم از سال 2023 فعال است، با بهرهگیری از پروتکل MQTT برای ارتباطات فرماندهی و کنترل (C2)، سیستمهای ویندوز و لینوکس را هدف قرار داده است. بررسیهای جدید نشان میدهد BambooToken در نسخههایی که طی سالهای 2024 و 2025 توسعه یافتهاند، به سرورهای مورد استفاده در اپلیکیشنهای موبایل، سرویسهای حقوقی و مالی و محیطهای توسعه نرمافزار نفوذ کرده و از طریق ارتباطات مبتنی بر MQTT، دستورات مهاجمان را به سیستمهای آلوده منتقل میکند.
