

جستجو














یک عامل تهدید با انگیزه مالی، به توسعه و توزیع بدافزار رباینده اطلاعات (Infostealer) مبتنی بر جاوااسکریپت (JavaScript) با نام PhantomRaven از طریق مخزن پکیج npm پرداخته است. واحد عملیات مقابله با تهدیدات شرکت CrowdStrike در گزارشی جدید اعلام کرده است که با اطمینان بالا، توسعه این بدافزار با کمک یک مدل زبانی بزرگ (LLM) انجام شده است. این ارزیابی بر اساس شواهدی مانند کامنتهای بسیار مفصل، کدهای Placeholder و الگوهای آماری حاصل از تحلیل توکنها صورت گرفته است. یافتههای جدید درباره PhantomRaven نشان میدهد استفاده از مدلهای زبانی بزرگ در توسعه بدافزارها میتواند فرآیند طراحی و آمادهسازی آنها را برای عوامل تهدید تسهیل کند.
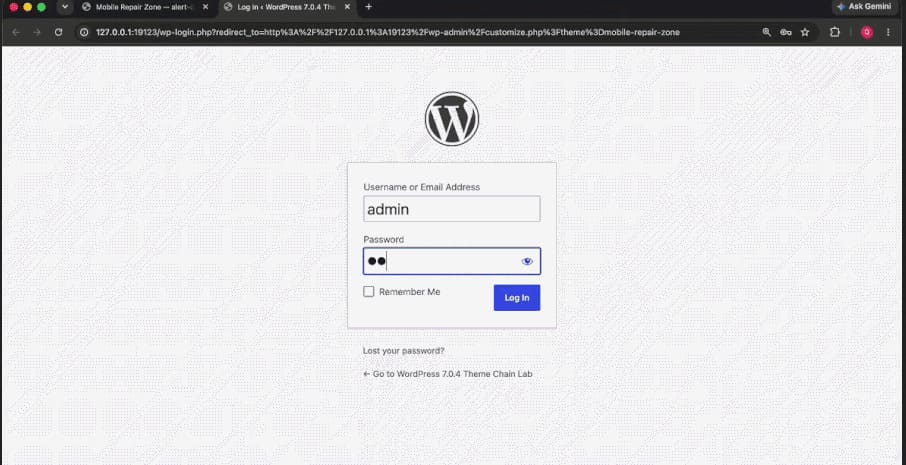
شرکت WordPress با انتشار یک پچ امنیتی، آسیبپذیری موجود در هسته خود را برطرف کرده است که با باز شدن یک لینک دستکاریشده توسط ادمینی که به حساب کاربری خود وارد شده، میتواند امکان نصب خودکار یک قالب از مخزن رسمی WordPress.org را بدون نیاز به تأیید کاربر فراهم کند. پژوهشگران شرکت امنیتی pwn.ai این زنجیره حمله را Click2Shell نامیدهاند. بررسیهای آنها نشان میدهد که زنجیرهسازی این آسیبپذیری با یک آسیبپذیری جداگانه در قالب نصبشده، میتواند منجر به اجرای کد دلخواه مهاجم روی سرور شود. آسیبپذیری اصلی در زنجیره حمله Click2Shell از شدت بالا برخوردار است و امتیاز 7.1 در معیار CVSS دارد؛ این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است.
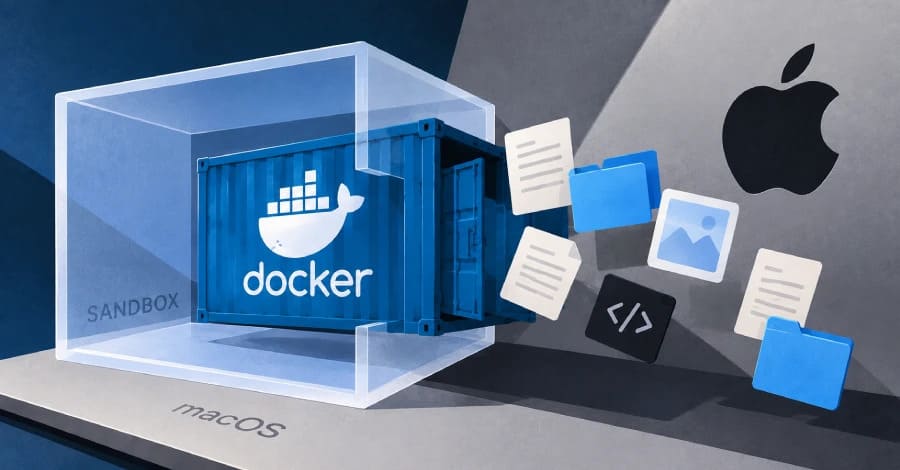
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
یک عامل تهدید با انگیزه مالی، به توسعه و توزیع بدافزار رباینده اطلاعات (Infostealer) مبتنی بر جاوااسکریپت (JavaScript) با نام PhantomRaven از طریق مخزن پکیج npm پرداخته است. واحد عملیات مقابله با تهدیدات شرکت CrowdStrike در گزارشی جدید اعلام کرده است که با اطمینان بالا، توسعه این بدافزار با کمک یک مدل زبانی بزرگ (LLM) انجام شده است. این ارزیابی بر اساس شواهدی مانند کامنتهای بسیار مفصل، کدهای Placeholder و الگوهای آماری حاصل از تحلیل توکنها صورت گرفته است. یافتههای جدید درباره PhantomRaven نشان میدهد استفاده از مدلهای زبانی بزرگ در توسعه بدافزارها میتواند فرآیند طراحی و آمادهسازی آنها را برای عوامل تهدید تسهیل کند.
شرکت WordPress با انتشار یک پچ امنیتی، آسیبپذیری موجود در هسته خود را برطرف کرده است که با باز شدن یک لینک دستکاریشده توسط ادمینی که به حساب کاربری خود وارد شده، میتواند امکان نصب خودکار یک قالب از مخزن رسمی WordPress.org را بدون نیاز به تأیید کاربر فراهم کند. پژوهشگران شرکت امنیتی pwn.ai این زنجیره حمله را Click2Shell نامیدهاند. بررسیهای آنها نشان میدهد که زنجیرهسازی این آسیبپذیری با یک آسیبپذیری جداگانه در قالب نصبشده، میتواند منجر به اجرای کد دلخواه مهاجم روی سرور شود. آسیبپذیری اصلی در زنجیره حمله Click2Shell از شدت بالا برخوردار است و امتیاز 7.1 در معیار CVSS دارد؛ این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است.
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
