شناسایی پکیجهای مخرب حاوی PhantomRaven در npm
بدافزار PhantomRaven نخستینبار در اواخر اکتبر 2025 توسط شرکتهای Koi Security و DCODX شناسایی شد. بررسیهای این دو شرکت از یک کمپین مخرب مبتنی بر اسلاپاسکواتینگ (Slopsquatting) و تایپواسکواتینگ (Typosquatting) پرده برداشت که طی آن بیش از 100 پکیج مخرب در مخزن npm آپلود شده بود. هدف این پکیجها، سرقت توکنهای احراز هویت، اطلاعات حساس محیط CI/CD و اعتبارنامههای گیتهاب از سیستم توسعهدهندگان بود.
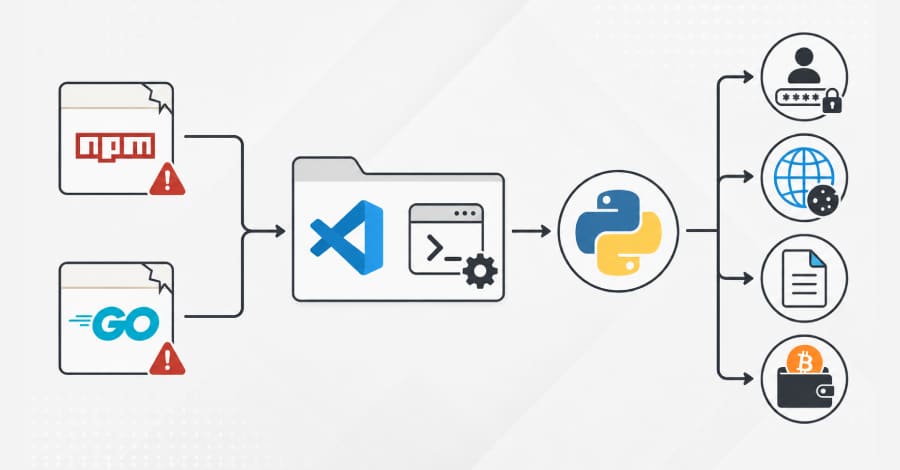
در این حمله زنجیره تأمین نرمافزار، پکیجهای مخرب نقش پوشش را داشتند و برای دریافت یک وابستگی پویا از راه دور (RDD) از یک سرور خارجی استفاده میشدند. در نتیجه، بخش اصلی کد مخرب مستقیماً داخل پکیجهای npm قرار نمیگرفت و همین مسئله شناسایی آنها توسط ابزارهای امنیتی را دشوارتر میکرد.
پس از نصب پکیج، بدافزار تعبیهشده در وابستگی دریافتشده از راه دور، محیط توسعه را برای استخراج آدرسهای ایمیل بررسی میکرد و همزمان اطلاعات مربوط به محیط CI/CD را به دست میآورد. همچنین این بدافزار مشخصات سیستم، از جمله آدرس IP عمومی را جمعآوری کرده و اطلاعات بهدستآمده را به سروری تحت کنترل مهاجم ارسال میکرد.
قابلیتهای PhantomRaven به این موارد محدود نمیشد. این بدافزار میتوانست اطلاعات زمان اجرا، تاریخ و ساعت فعلی، نام کاربری و آدرسهای ایمیل موجود در پیکربندیهای Git و npm را نیز جمعآوری کند.
همچنین این بدافزار متغیرهای محیطی CI/CD مربوط به سرویسها و ابزارهایی مانند GitHub Actions، GitLab CI، Jenkins و CircleCI را استخراج میکرد. این متغیرها ممکن بود حاوی اطلاعات حساسی درباره فرآیندهای توسعه، ساخت و استقرار نرمافزار باشند و سرقت آنها میتوانست اطلاعات مهمی از محیط توسعه را در اختیار مهاجم قرار دهد.
سابقه فعالیت عامل تهدید و ارتباط آن با برنامههای باگبانتی
یافتههای جدید CrowdStrike نشان میدهد که این عامل تهدید از نوامبر 2022 فعال بوده و خود را یک شکارچی باگبانتی (Bug Bounty Hunter) معرفی کرده است. این عامل مدعی شده است که تاکنون از دستکم 9 مجموعه در حوزههای فناوری، فروش و هتلداری، پاداش باگبانتی دریافت کرده است. با این حال، CrowdStrike این موارد را صرفاً بهعنوان ادعاهای مطرحشده از سوی عامل تهدید گزارش کرده و آنها را تأیید نکرده است.
CrowdStrike اعلام کرده است که تاکنون هیچ موردی از فروش یا انتشار اطلاعات سرقتشده توسط این بدافزار در فروشگاههای لاگهای سرقتی مشاهده نکرده است. به گفته این شرکت، اپراتور احتمالاً از این بدافزار رباینده اطلاعات برای شناسایی فرصتهای احتمالی باگبانتی استفاده میکند. محققان دستکم دو حساب کاربری در npm را شناسایی کردهاند که عامل تهدید از آنها برای انتشار پکیجهای حاوی PhantomRaven استفاده کرده است. هر دو حساب در زمان انتشار گزارش دیگر در دسترس نبودهاند:
- jpdhellonpm1 — transform-jsbi-to-bigint
- jpd15 — sort-imports-es6-autofix
همچنین محققان نامهای کاربری دیگر مرتبط با این فعالیتها مانند jpd12، jpd13، npmhell، npmpackagejpd، npmtestdharsh، jpdhackerone11 و packagedharsh را شناسایی کردهاند.
این عامل تهدید در آگوست 2025 مدعی شد که با انتشار یک پکیج مخرب در npm، موفق به شناسایی یک آسیبپذیری اجرای کد از راه دور (RCE) شده است.
به گفته پژوهشگران، این عامل تهدید ادعا کرده است که با نفوذ به سیستم هدف و اجرای یک اسکریپت پیشنصب (Preinstall Script)، توانسته کد موردنظر خود را روی سیستم اجرا کند.
شناسایی نمونه مشابه PhantomRaven در PyPI
شواهد دیگری نیز به دست آمده است که نشان میدهد این عامل تهدید تلاش کرده پکیجهایی را در مخزن Python Package Index (PyPI) منتشر کند که حاوی کد یک بدافزار رباینده اطلاعات بودهاند. بررسیها نشان میدهد این کد از نظر ساختار و قابلیتها، شباهتهایی با بدافزار PhantomRaven داشته است.
احتمال استفاده از مدل زبانی بزرگ (LLM) در توسعه این بدافزار، بار دیگر نشان میدهد که عوامل تهدید بیش از گذشته از این فناوری در فعالیتهای مخرب خود استفاده میکنند. این فناوری میتواند زمان و تلاش موردنیاز برای طراحی و توسعه بدافزار و اجرای کمپینهای مخرب را کاهش دهد.
CrowdStrike در جمعبندی تحلیل خود اعلام کرده است که بیشتر مجرمان سایبری از ابزارهای آماده و تجاری استفاده میکنند یا بدافزار اختصاصی خود را توسعه میدهند. با این حال، به گفته این شرکت، عامل تهدید موردنظر احتمالاً بدافزار PhantomRaven را بهصورت اختصاصی توسعه داده است تا با نفوذ به سیستمهای شرکتها، از این نفوذها برای دریافت پاداش از برنامههای معتبر افشای آسیبپذیری استفاده کند.