

جستجو













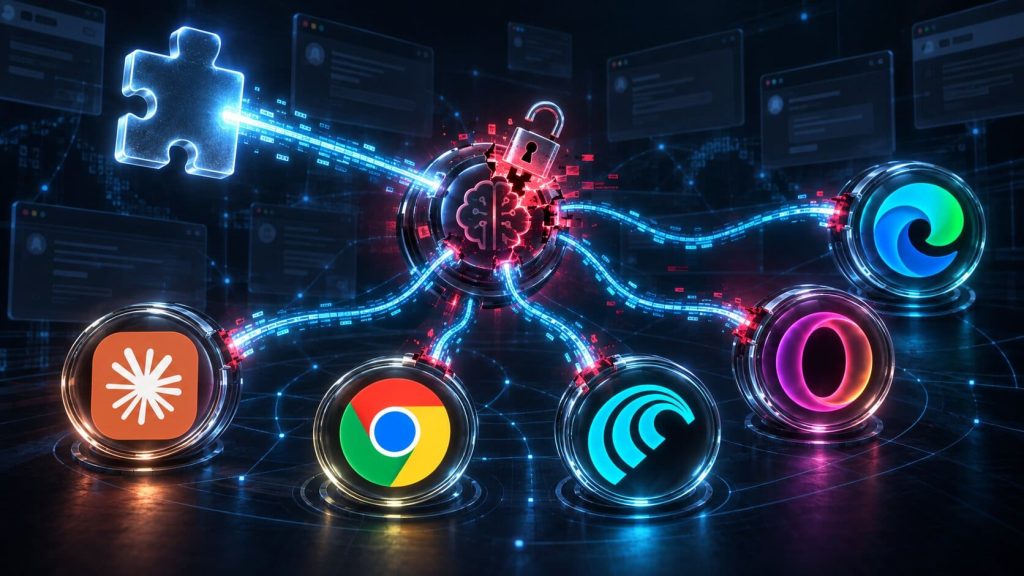
یک پژوهشگر امنیت سایبری به نام گال ویزمن (Gal Weizman) از شرکت Forever Security، تکنیک حمله جدیدی به نام BragJack را شناسایی کرده است که میتواند با استفاده از تنها یک افزونه مخرب مرورگر، کنترل دستیارهای هوش مصنوعی تعبیهشده در مرورگرهای محبوب را در اختیار مهاجم قرار دهد. این تکنیک در قالب یک نمونه اثبات مفهوم (PoC) روی پنج مرورگر و دستیار هوش مصنوعی مبتنی بر کرومیوم (Chromium) آزمایش شده است که شامل جمنای لایو (Gemini Live) در گوگل کروم، پرپلکسیتی کامت (Perplexity Comet)، مایکروسافت اج (Microsoft Edge)، اوپرا نئون (Opera Neon) و کلود در کروم (Claude in Chrome) هستند. حمله BragJack نشان میدهد که افزونههای مخرب میتوانند به مسیری برای ربایش عاملهای هوش مصنوعی مرورگرها و سوءاستفاده از دسترسیهای آنها تبدیل شوند.
پژوهشگران امنیت سایبری از شناسایی بدافزار اندرویدی RatHat خبر دادهاند که بر اساس ارزیابیها، به عوامل تهدید مستقر در چین نسبت داده میشود و به سامانهای مبتنی بر هوش مصنوعی (AI) برای هدایت و کنترل دستگاههای آلوده مجهز است. بدافزار اندرویدی RatHat عمدتاً از طریق اسمیشینگ هدفمند (Targeted Smishing) و تبلیغات مخرب توزیع میشود و با هدایت کاربران به پورتالهای جعلی دانلود شخص ثالث، فرآیند آلودگی چندمرحلهای و خودکاری را برای استقرار بدافزار روی دستگاه آغاز میکند.
گروه اخاذی سایبری شاینیهانترز (ShinyHunters) با نفوذ به سایت افشای اطلاعات گروه باجافزاری Clop، محتوای این سایت را در سرویس Tor دستکاری کرد و مدعی شد به دادههای سرور و کلیدهای خصوصی سرویس Onion این گروه دست یافته است. شاینیهانترز اعلام کرده این حمله با سوءاستفاده از یک آسیبپذیری آپلود فایل بدون احراز هویت در Grav CMS انجام شده و در ادامه، Clop را به پرداخت باج در ازای عدم انتشار اطلاعات ادعایی تهدید کرده است. این درگیری سایبری ریشه در اختلافات قبلی این دو گروه دارد که به کمپین سرقت داده از Oracle E-Business Suite بازمیگردد.
یک عامل تهدید با انگیزه مالی، به توسعه و توزیع بدافزار رباینده اطلاعات (Infostealer) مبتنی بر جاوااسکریپت (JavaScript) با نام PhantomRaven از طریق مخزن پکیج npm پرداخته است. واحد عملیات مقابله با تهدیدات شرکت CrowdStrike در گزارشی جدید اعلام کرده است که با اطمینان بالا، توسعه این بدافزار با کمک یک مدل زبانی بزرگ (LLM) انجام شده است. این ارزیابی بر اساس شواهدی مانند کامنتهای بسیار مفصل، کدهای Placeholder و الگوهای آماری حاصل از تحلیل توکنها صورت گرفته است. یافتههای جدید درباره PhantomRaven نشان میدهد استفاده از مدلهای زبانی بزرگ در توسعه بدافزارها میتواند فرآیند طراحی و آمادهسازی آنها را برای عوامل تهدید تسهیل کند.
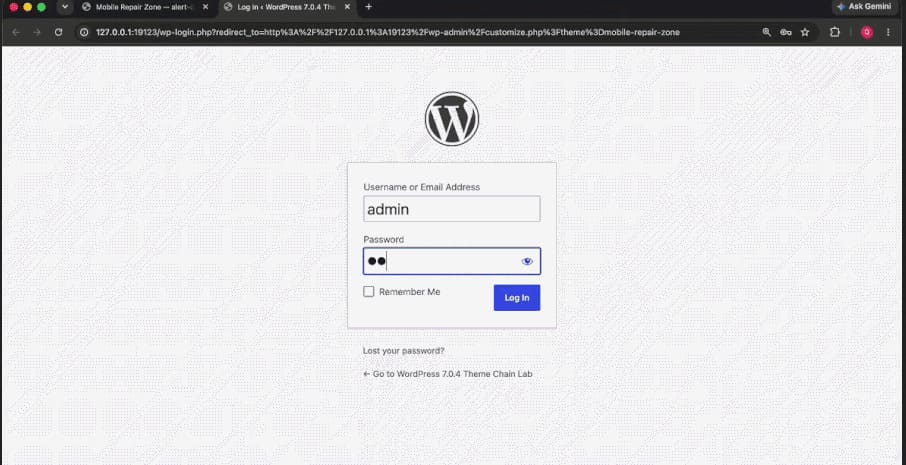
شرکت WordPress با انتشار یک پچ امنیتی، آسیبپذیری موجود در هسته خود را برطرف کرده است که با باز شدن یک لینک دستکاریشده توسط ادمینی که به حساب کاربری خود وارد شده، میتواند امکان نصب خودکار یک قالب از مخزن رسمی WordPress.org را بدون نیاز به تأیید کاربر فراهم کند. پژوهشگران شرکت امنیتی pwn.ai این زنجیره حمله را Click2Shell نامیدهاند. بررسیهای آنها نشان میدهد که زنجیرهسازی این آسیبپذیری با یک آسیبپذیری جداگانه در قالب نصبشده، میتواند منجر به اجرای کد دلخواه مهاجم روی سرور شود. آسیبپذیری اصلی در زنجیره حمله Click2Shell از شدت بالا برخوردار است و امتیاز 7.1 در معیار CVSS دارد؛ این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است.
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
آسیبپذیری بحرانی پلاگین Bricksforge وردپرس با شناسه CVE-2026-85097 و امتیاز 10 از 10 در سیستم CVSS، بهطور فعال در حملات مورد سوءاستفاده قرار گرفته است. طبق گزارش Patchstack، این ضعف امنیتی به مهاجمان بدون احراز هویت اجازه میدهد کد دلخواه PHP را در وبسایتهای آسیبپذیر وردپرسی آپلود و اجرا کنند؛ موضوعی که میتواند منجر به اجرای کد از راه دور (RCE) شود. این آسیبپذیری نسخههای 3.1.8.9 و قدیمیتر پلاگین Bricksforge را تحت تأثیر قرار میدهد و پچ امنیتی آن در نسخه 3.1.8.10 منتشر شده است.
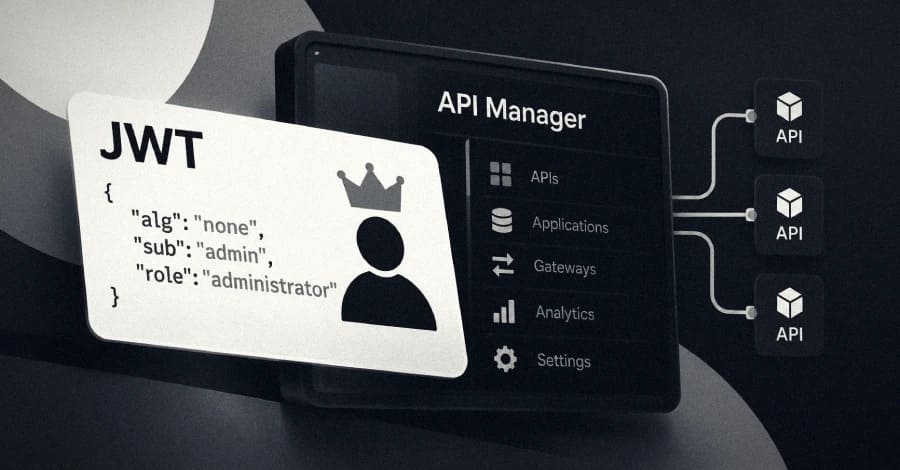
یک آسیبپذیری بحرانی در WSO2 API Manager با شناسه CVE-2026-5430 اکنون در حملات واقعی هدف تلاشهای فعال برای سوءاستفاده قرار گرفته است. این آسیبپذیری با امتیاز 9.8 از 10 در CVSS ناشی از اعتبارسنجی نادرست امضای رمزنگاریشده (Improper Verification of Cryptographic Signature) است و میتواند با دور زدن احراز هویت JWT، کنترل حساب کاربری را در اختیار مهاجم قرار دهد. یافتههای watchTowr نشان میدهد که WSO2 API Manager و محصولات مرتبط با آن تحت تأثیر این آسیبپذیری هستند و مهاجمان میتوانند با استفاده از توکنهای JWT جعلی، به سطح دسترسی ادمین دست پیدا کنند. به همین دلیل، کاربران نسخههای آسیبپذیر باید هرچه سریعتر پچهای امنیتی منتشرشده را نصب کنند.
یک فریمورک بدافزاری ناشناخته با نام BambooToken که دستکم از سال 2023 فعال است، با بهرهگیری از پروتکل MQTT برای ارتباطات فرماندهی و کنترل (C2)، سیستمهای ویندوز و لینوکس را هدف قرار داده است. بررسیهای جدید نشان میدهد BambooToken در نسخههایی که طی سالهای 2024 و 2025 توسعه یافتهاند، به سرورهای مورد استفاده در اپلیکیشنهای موبایل، سرویسهای حقوقی و مالی و محیطهای توسعه نرمافزار نفوذ کرده و از طریق ارتباطات مبتنی بر MQTT، دستورات مهاجمان را به سیستمهای آلوده منتقل میکند.
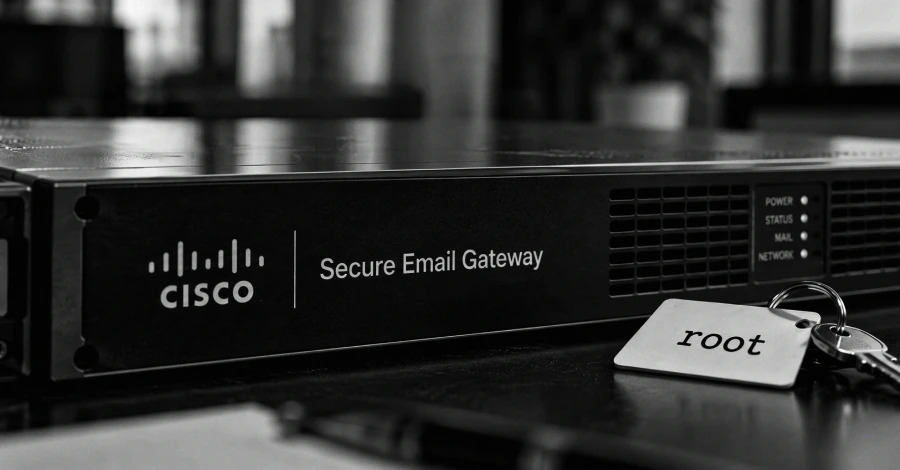
سیسکو هشدار داده است که یک آسیبپذیری بحرانی جدید در نرمافزار AsyncOS مربوط به گیتوی امن ایمیل سیسکو (Cisco Secure Email Gateway) شناسایی شده است و اکنون در حملات واقعی بهطور فعال مورد سوءاستفاده قرار میگیرد. این آسیبپذیری با شناسه CVE-2026-76461 و امتیاز 9.8 از 10 در سیستم CVSS، ناشی از اعتبارسنجی ناکافی در منطق پردازش ایمیل (Email Parsing Logic) است و میتواند به مهاجم احراز هویتنشده و از راه دور اجازه دهد دستورات دلخواه را با سطح دسترسی Root روی سیستمعامل زیرین دستگاه اجرا کند. این ضعف امنیتی هر دو نوع فیزیکی و مجازی گیتوی امن ایمیل سیسکو را تحت تأثیر قرار میدهد.
یک پژوهشگر امنیت سایبری به نام گال ویزمن (Gal Weizman) از شرکت Forever Security، تکنیک حمله جدیدی به نام BragJack را شناسایی کرده است که میتواند با استفاده از تنها یک افزونه مخرب مرورگر، کنترل دستیارهای هوش مصنوعی تعبیهشده در مرورگرهای محبوب را در اختیار مهاجم قرار دهد. این تکنیک در قالب یک نمونه اثبات مفهوم (PoC) روی پنج مرورگر و دستیار هوش مصنوعی مبتنی بر کرومیوم (Chromium) آزمایش شده است که شامل جمنای لایو (Gemini Live) در گوگل کروم، پرپلکسیتی کامت (Perplexity Comet)، مایکروسافت اج (Microsoft Edge)، اوپرا نئون (Opera Neon) و کلود در کروم (Claude in Chrome) هستند. حمله BragJack نشان میدهد که افزونههای مخرب میتوانند به مسیری برای ربایش عاملهای هوش مصنوعی مرورگرها و سوءاستفاده از دسترسیهای آنها تبدیل شوند.
پژوهشگران امنیت سایبری از شناسایی بدافزار اندرویدی RatHat خبر دادهاند که بر اساس ارزیابیها، به عوامل تهدید مستقر در چین نسبت داده میشود و به سامانهای مبتنی بر هوش مصنوعی (AI) برای هدایت و کنترل دستگاههای آلوده مجهز است. بدافزار اندرویدی RatHat عمدتاً از طریق اسمیشینگ هدفمند (Targeted Smishing) و تبلیغات مخرب توزیع میشود و با هدایت کاربران به پورتالهای جعلی دانلود شخص ثالث، فرآیند آلودگی چندمرحلهای و خودکاری را برای استقرار بدافزار روی دستگاه آغاز میکند.
گروه اخاذی سایبری شاینیهانترز (ShinyHunters) با نفوذ به سایت افشای اطلاعات گروه باجافزاری Clop، محتوای این سایت را در سرویس Tor دستکاری کرد و مدعی شد به دادههای سرور و کلیدهای خصوصی سرویس Onion این گروه دست یافته است. شاینیهانترز اعلام کرده این حمله با سوءاستفاده از یک آسیبپذیری آپلود فایل بدون احراز هویت در Grav CMS انجام شده و در ادامه، Clop را به پرداخت باج در ازای عدم انتشار اطلاعات ادعایی تهدید کرده است. این درگیری سایبری ریشه در اختلافات قبلی این دو گروه دارد که به کمپین سرقت داده از Oracle E-Business Suite بازمیگردد.
یک عامل تهدید با انگیزه مالی، به توسعه و توزیع بدافزار رباینده اطلاعات (Infostealer) مبتنی بر جاوااسکریپت (JavaScript) با نام PhantomRaven از طریق مخزن پکیج npm پرداخته است. واحد عملیات مقابله با تهدیدات شرکت CrowdStrike در گزارشی جدید اعلام کرده است که با اطمینان بالا، توسعه این بدافزار با کمک یک مدل زبانی بزرگ (LLM) انجام شده است. این ارزیابی بر اساس شواهدی مانند کامنتهای بسیار مفصل، کدهای Placeholder و الگوهای آماری حاصل از تحلیل توکنها صورت گرفته است. یافتههای جدید درباره PhantomRaven نشان میدهد استفاده از مدلهای زبانی بزرگ در توسعه بدافزارها میتواند فرآیند طراحی و آمادهسازی آنها را برای عوامل تهدید تسهیل کند.
شرکت WordPress با انتشار یک پچ امنیتی، آسیبپذیری موجود در هسته خود را برطرف کرده است که با باز شدن یک لینک دستکاریشده توسط ادمینی که به حساب کاربری خود وارد شده، میتواند امکان نصب خودکار یک قالب از مخزن رسمی WordPress.org را بدون نیاز به تأیید کاربر فراهم کند. پژوهشگران شرکت امنیتی pwn.ai این زنجیره حمله را Click2Shell نامیدهاند. بررسیهای آنها نشان میدهد که زنجیرهسازی این آسیبپذیری با یک آسیبپذیری جداگانه در قالب نصبشده، میتواند منجر به اجرای کد دلخواه مهاجم روی سرور شود. آسیبپذیری اصلی در زنجیره حمله Click2Shell از شدت بالا برخوردار است و امتیاز 7.1 در معیار CVSS دارد؛ این آسیبپذیری در نسخه 7.1.1 وردپرس برطرف شده است.
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
آسیبپذیری بحرانی پلاگین Bricksforge وردپرس با شناسه CVE-2026-85097 و امتیاز 10 از 10 در سیستم CVSS، بهطور فعال در حملات مورد سوءاستفاده قرار گرفته است. طبق گزارش Patchstack، این ضعف امنیتی به مهاجمان بدون احراز هویت اجازه میدهد کد دلخواه PHP را در وبسایتهای آسیبپذیر وردپرسی آپلود و اجرا کنند؛ موضوعی که میتواند منجر به اجرای کد از راه دور (RCE) شود. این آسیبپذیری نسخههای 3.1.8.9 و قدیمیتر پلاگین Bricksforge را تحت تأثیر قرار میدهد و پچ امنیتی آن در نسخه 3.1.8.10 منتشر شده است.
یک آسیبپذیری بحرانی در WSO2 API Manager با شناسه CVE-2026-5430 اکنون در حملات واقعی هدف تلاشهای فعال برای سوءاستفاده قرار گرفته است. این آسیبپذیری با امتیاز 9.8 از 10 در CVSS ناشی از اعتبارسنجی نادرست امضای رمزنگاریشده (Improper Verification of Cryptographic Signature) است و میتواند با دور زدن احراز هویت JWT، کنترل حساب کاربری را در اختیار مهاجم قرار دهد. یافتههای watchTowr نشان میدهد که WSO2 API Manager و محصولات مرتبط با آن تحت تأثیر این آسیبپذیری هستند و مهاجمان میتوانند با استفاده از توکنهای JWT جعلی، به سطح دسترسی ادمین دست پیدا کنند. به همین دلیل، کاربران نسخههای آسیبپذیر باید هرچه سریعتر پچهای امنیتی منتشرشده را نصب کنند.
یک فریمورک بدافزاری ناشناخته با نام BambooToken که دستکم از سال 2023 فعال است، با بهرهگیری از پروتکل MQTT برای ارتباطات فرماندهی و کنترل (C2)، سیستمهای ویندوز و لینوکس را هدف قرار داده است. بررسیهای جدید نشان میدهد BambooToken در نسخههایی که طی سالهای 2024 و 2025 توسعه یافتهاند، به سرورهای مورد استفاده در اپلیکیشنهای موبایل، سرویسهای حقوقی و مالی و محیطهای توسعه نرمافزار نفوذ کرده و از طریق ارتباطات مبتنی بر MQTT، دستورات مهاجمان را به سیستمهای آلوده منتقل میکند.
سیسکو هشدار داده است که یک آسیبپذیری بحرانی جدید در نرمافزار AsyncOS مربوط به گیتوی امن ایمیل سیسکو (Cisco Secure Email Gateway) شناسایی شده است و اکنون در حملات واقعی بهطور فعال مورد سوءاستفاده قرار میگیرد. این آسیبپذیری با شناسه CVE-2026-76461 و امتیاز 9.8 از 10 در سیستم CVSS، ناشی از اعتبارسنجی ناکافی در منطق پردازش ایمیل (Email Parsing Logic) است و میتواند به مهاجم احراز هویتنشده و از راه دور اجازه دهد دستورات دلخواه را با سطح دسترسی Root روی سیستمعامل زیرین دستگاه اجرا کند. این ضعف امنیتی هر دو نوع فیزیکی و مجازی گیتوی امن ایمیل سیسکو را تحت تأثیر قرار میدهد.
