جستجو















محققان امنیت سایبری اخیراً دو افزونه مخرب Google Chrome با نام یکسان و منتشرشده توسط یک توسعهدهنده شناسایی کردهاند که قادر به ردگیری ترافیک و سرقت اطلاعات احراز هویت کاربران هستند. این افزونهها با عنوان “افزونه تست سرعت شبکه چندمحلی” برای توسعهدهندگان و فعالان تجارت خارجی تبلیغ شدهاند. هر دو
Docker با متنباز و رایگانکردن بیش از ۱۰۰۰ Docker Hardened Image (DHI) تحت لایسنس Apache 2.0، عملاً یک استاندارد جدید در امنیت لایه کانتینر تعریف کرده است.این تصمیم، مستقیماً تامین امنیت زنجیره تأمین نرمافزار (Software Supply Chain Security) را هدف گرفته و فاصلهی بین «توسعه سریع» و «استقرار امن در
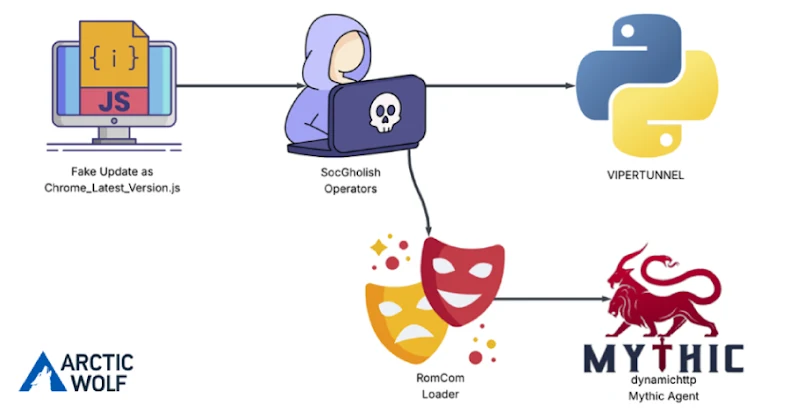
مرور کلی حادثه یک گروه تهدید وابسته به روسیه که با بدافزار RomCom شناخته میشود، یک شرکت مهندسی آمریکایی را با بهرهگیری از لودر جاوااسکریپتی SocGholish هدف قرار داد تا Mythic Agent را روی سیستم قربانی منتقل کند.این اولین نمونه مشاهدهشده از توزیع payloadهای RomCom از طریق SocGholish است. نسبتدهی

اپل بهتازگی اعلام کرده است که قابلیت حافظت پیشرفته از دادهها (Advanced Data Protection یا ADP) را برای کاربران بریتانیایی حذف میکند. این تصمیم در پی درخواست دولت بریتانیا برای ایجاد دسترسی ویژه (بکدور) به دادههای رمزگذاری شده کاربران اتخاذ شده است. این ویژگی که در اواخر سال ۲۰۲۲ معرفی

به تازگی یک چت بات جدید مبتنی بر هوش مصنوعی به نام BlackBastaGPT منتشر گشته که بر اساس بیش از یک میلیون پیام داخلی فاش شده از گروه باج افزار Black Basta آموزش دیده است. BlackBastaGPT در واقع یک چت بات مبتنی بر هوش مصنوعی است که توسط Hudson Rock
محققان امنیتی اخیراً کشف کردهاند که هکرها از ویژگی “New Address” (آدرس جدید) در PayPal سوءاستفاده کرده و از طریق آن ایمیلهای فیشینگ ارسال میکنند. این حمله باعث شده است که ایمیلهای جعلی از سوی PayPal به کاربران ارسال شود و به نظر قانونی برسند. این کلاهبرداری از تنظیمات آدرس
سازمان امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) اخیراً دو مشاوره امنیتی جدید مربوط به سیستمهای کنترل صنعتی (ICS) منتشر کرده است. این مشاورهها پس از شناسایی آسیب پذیریهای امنیتی در برخی از تجهیزات صنعتی منتشر شدهاند که میتوانند توسط مهاجمان برای اجرای حملات سایبری مورد سوءاستفاده قرار گیرند.
شرکت OpenAI روز جمعه، بیست ویکم فوریه ۲۰۲۵ اعلام کرد که مجموعهای از حسابهای کاربری را که از ChatGPT برای توسعه یک ابزار نظارتی مبتنی بر هوش مصنوعی (AI) استفاده میکردند، مسدود کرده است. گفته میشود این ابزار که احتمالاً منشأ چینی دارد، برای نظارت بر شبکههای اجتماعی طراحی شده
گروه باج افزار CL0P حملات خود را علیه بخشهای زیرساخت حیاتی تشدید کرده است به طوری که سازمانهای مخابراتی و بهداشتی در سراسر جهان گزارشهایی از نفوذ گسترده این بلج افزار و رمزگذاری دادهها سیستمهایشان ارائه کردهاند. مهاجمان با اکسپلویت یک آسیب پذیری روز صفر در نرم افزار یکپارچه سازی
محققان امنیت سایبری اخیراً دو افزونه مخرب Google Chrome با نام یکسان و منتشرشده توسط یک توسعهدهنده شناسایی کردهاند که قادر به ردگیری ترافیک و سرقت اطلاعات احراز هویت کاربران هستند. این افزونهها با عنوان “افزونه تست سرعت شبکه چندمحلی” برای توسعهدهندگان و فعالان تجارت خارجی تبلیغ شدهاند. هر دو
Docker با متنباز و رایگانکردن بیش از ۱۰۰۰ Docker Hardened Image (DHI) تحت لایسنس Apache 2.0، عملاً یک استاندارد جدید در امنیت لایه کانتینر تعریف کرده است.این تصمیم، مستقیماً تامین امنیت زنجیره تأمین نرمافزار (Software Supply Chain Security) را هدف گرفته و فاصلهی بین «توسعه سریع» و «استقرار امن در
مرور کلی حادثه یک گروه تهدید وابسته به روسیه که با بدافزار RomCom شناخته میشود، یک شرکت مهندسی آمریکایی را با بهرهگیری از لودر جاوااسکریپتی SocGholish هدف قرار داد تا Mythic Agent را روی سیستم قربانی منتقل کند.این اولین نمونه مشاهدهشده از توزیع payloadهای RomCom از طریق SocGholish است. نسبتدهی
اپل بهتازگی اعلام کرده است که قابلیت حافظت پیشرفته از دادهها (Advanced Data Protection یا ADP) را برای کاربران بریتانیایی حذف میکند. این تصمیم در پی درخواست دولت بریتانیا برای ایجاد دسترسی ویژه (بکدور) به دادههای رمزگذاری شده کاربران اتخاذ شده است. این ویژگی که در اواخر سال ۲۰۲۲ معرفی
به تازگی یک چت بات جدید مبتنی بر هوش مصنوعی به نام BlackBastaGPT منتشر گشته که بر اساس بیش از یک میلیون پیام داخلی فاش شده از گروه باج افزار Black Basta آموزش دیده است. BlackBastaGPT در واقع یک چت بات مبتنی بر هوش مصنوعی است که توسط Hudson Rock
محققان امنیتی اخیراً کشف کردهاند که هکرها از ویژگی “New Address” (آدرس جدید) در PayPal سوءاستفاده کرده و از طریق آن ایمیلهای فیشینگ ارسال میکنند. این حمله باعث شده است که ایمیلهای جعلی از سوی PayPal به کاربران ارسال شود و به نظر قانونی برسند. این کلاهبرداری از تنظیمات آدرس
سازمان امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) اخیراً دو مشاوره امنیتی جدید مربوط به سیستمهای کنترل صنعتی (ICS) منتشر کرده است. این مشاورهها پس از شناسایی آسیب پذیریهای امنیتی در برخی از تجهیزات صنعتی منتشر شدهاند که میتوانند توسط مهاجمان برای اجرای حملات سایبری مورد سوءاستفاده قرار گیرند.
شرکت OpenAI روز جمعه، بیست ویکم فوریه ۲۰۲۵ اعلام کرد که مجموعهای از حسابهای کاربری را که از ChatGPT برای توسعه یک ابزار نظارتی مبتنی بر هوش مصنوعی (AI) استفاده میکردند، مسدود کرده است. گفته میشود این ابزار که احتمالاً منشأ چینی دارد، برای نظارت بر شبکههای اجتماعی طراحی شده
گروه باج افزار CL0P حملات خود را علیه بخشهای زیرساخت حیاتی تشدید کرده است به طوری که سازمانهای مخابراتی و بهداشتی در سراسر جهان گزارشهایی از نفوذ گسترده این بلج افزار و رمزگذاری دادهها سیستمهایشان ارائه کردهاند. مهاجمان با اکسپلویت یک آسیب پذیری روز صفر در نرم افزار یکپارچه سازی