

جستجو














گروه اخاذی سایبری شاینیهانترز (ShinyHunters) با نفوذ به سایت افشای اطلاعات گروه باجافزاری Clop، محتوای این سایت را در سرویس Tor دستکاری کرد و مدعی شد به دادههای سرور و کلیدهای خصوصی سرویس Onion این گروه دست یافته است. شاینیهانترز اعلام کرده این حمله با سوءاستفاده از یک آسیبپذیری آپلود فایل بدون احراز هویت در Grav CMS انجام شده و در ادامه، Clop را به پرداخت باج در ازای عدم انتشار اطلاعات ادعایی تهدید کرده است. این درگیری سایبری ریشه در اختلافات قبلی این دو گروه دارد که به کمپین سرقت داده از Oracle E-Business Suite بازمیگردد.
باجافزار مدوسا (Medusa) از ژوئن 2021 تاکنون بیش از 500 سازمان فعال در حوزه زیرساختهای حیاتی آمریکا را هدف قرار داده است؛ رقمی که از گسترش دامنه فعالیت این گروه در بخشهای حساس آمریکا خبر میدهد. آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) در یک هشدار مشترک با وزارت بهداشت و خدمات انسانی (HHS) و اداره تحقیقات فدرال (FBI) اعلام کرد که تا آوریل 2026، باجافزار مدوسا به بیش از 500 سازمان در چندین بخش زیرساختهای حیاتی، از جمله سلامت و بهداشت عمومی، صنایع دفاعی، تولید، سرویسها و تأسیسات دولتی، فناوری اطلاعات و سرویسهای مالی نفوذ کرده است.
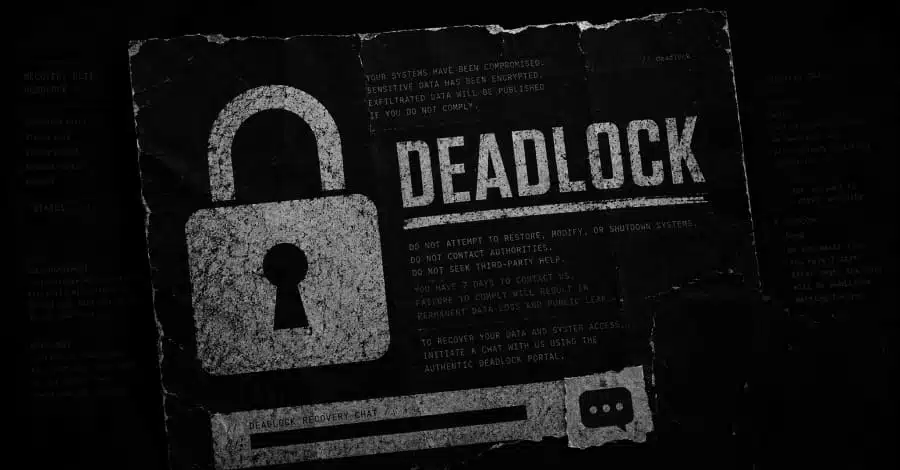
باجافزار DeadLock با تکیه بر زیرساختهای غیرمتمرکز، ارتباط با قربانیان و عملیات افشای دادههای سرقتشده را تسهیل کرده و به دنبال افزایش تابآوری عملیاتی خود است. باجافزار DeadLock با ترکیب شبکه پیامرسان Session و سرویسهای مبتنی بر بلاکچین، منابع موردنیاز برای اجرای فرآیند اخاذی را ذخیره و در اختیار مهاجمان قرار میدهد؛ به گفته تیم هوش تهدید مایکروسافت (Microsoft Threat Intelligence)، این معماری غیرمتمرکز باعث میشود زیرساختهای ارتباطی و اخاذی گروه DeadLock در برابر تلاشها برای از کار انداختن یا مختلکردن آنها مقاومتر باشند. همچنین بررسیهای مایکروسافت نشان میدهد که این باجافزار توسط چندین عامل تهدید، از جمله همکاران عملیاتی گروههای باجافزاری Lynx و INC، مورد استفاده قرار گرفته است.

یک عامل تهدید با انگیزه مالی که پیشتر با عملیات باجافزاری مدوسا (Medusa) مرتبط بوده است، اکنون از باجافزار StormEncryptor در حملات هدفمند استفاده میکند. بر اساس گزارش هوش تهدید مایکروسافت (Microsoft Threat Intelligence)، این حملات احتمالاً با سوءاستفاده از آسیبپذیری دور زدن احراز هویت (Authentication Bypass) در ابزار N-central آغاز شدهاند و مهاجمان پس از نفوذ، به سرقت دادهها و رمزنگاری فایلهای قربانیان پرداختهاند. مهاجمان با استفاده از باجافزار StormEncryptor و تهدید به افشای دادههای سرقتشده، فشار بیشتری برای پرداخت باج به قربانیان وارد میکنند.

مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند

افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
حمله باجافزاری به Mackay Sugar باعث ایجاد اختلال جدی در عملیات یکی از بزرگترین تولیدکنندگان شکر استرالیا شد و این شرکت را وادار کرد بخشی از تأسیسات تولیدی خود را بهصورت موقت از چرخه عملیاتی خارج کند.
ابزارهای هوش مصنوعی به یکی از داغترین کالاهای بازارهای زیرزمینی باجافزار تبدیل شدهاند؛ بازاری که حالا بیش از هر زمان دیگری به یک اکوسیستم تجاری سازمانیافته شباهت دارد. رشد سریع عرضه این ابزارها نهتنها ورود مهاجمان کمتجربه به دنیای جرایم سایبری را آسانتر کرده
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است

باجافزار VECT 2.0 یکی از نمونههای نگرانکننده تهدیدات مدرن است که نهتنها فایلها را رمزنگاری کرده، بلکه بهدلیل خطاهای فنی جدی، دادهها را بهصورت غیرقابلبازگشت و دائم حذف میکند. بررسیهای منتشرشده توسط Check Point Research و Halcyon نشان میدهد باجافزار VECT 2.0 بهجای یک فرآیند رمزنگاری استاندارد، عملاً به یک Wiper تبدیل شده و حتی پرداخت باج نیز هیچ کمکی به بازیابی دادهها نمیکند.
گروه اخاذی سایبری شاینیهانترز (ShinyHunters) با نفوذ به سایت افشای اطلاعات گروه باجافزاری Clop، محتوای این سایت را در سرویس Tor دستکاری کرد و مدعی شد به دادههای سرور و کلیدهای خصوصی سرویس Onion این گروه دست یافته است. شاینیهانترز اعلام کرده این حمله با سوءاستفاده از یک آسیبپذیری آپلود فایل بدون احراز هویت در Grav CMS انجام شده و در ادامه، Clop را به پرداخت باج در ازای عدم انتشار اطلاعات ادعایی تهدید کرده است. این درگیری سایبری ریشه در اختلافات قبلی این دو گروه دارد که به کمپین سرقت داده از Oracle E-Business Suite بازمیگردد.
باجافزار مدوسا (Medusa) از ژوئن 2021 تاکنون بیش از 500 سازمان فعال در حوزه زیرساختهای حیاتی آمریکا را هدف قرار داده است؛ رقمی که از گسترش دامنه فعالیت این گروه در بخشهای حساس آمریکا خبر میدهد. آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) در یک هشدار مشترک با وزارت بهداشت و خدمات انسانی (HHS) و اداره تحقیقات فدرال (FBI) اعلام کرد که تا آوریل 2026، باجافزار مدوسا به بیش از 500 سازمان در چندین بخش زیرساختهای حیاتی، از جمله سلامت و بهداشت عمومی، صنایع دفاعی، تولید، سرویسها و تأسیسات دولتی، فناوری اطلاعات و سرویسهای مالی نفوذ کرده است.
باجافزار DeadLock با تکیه بر زیرساختهای غیرمتمرکز، ارتباط با قربانیان و عملیات افشای دادههای سرقتشده را تسهیل کرده و به دنبال افزایش تابآوری عملیاتی خود است. باجافزار DeadLock با ترکیب شبکه پیامرسان Session و سرویسهای مبتنی بر بلاکچین، منابع موردنیاز برای اجرای فرآیند اخاذی را ذخیره و در اختیار مهاجمان قرار میدهد؛ به گفته تیم هوش تهدید مایکروسافت (Microsoft Threat Intelligence)، این معماری غیرمتمرکز باعث میشود زیرساختهای ارتباطی و اخاذی گروه DeadLock در برابر تلاشها برای از کار انداختن یا مختلکردن آنها مقاومتر باشند. همچنین بررسیهای مایکروسافت نشان میدهد که این باجافزار توسط چندین عامل تهدید، از جمله همکاران عملیاتی گروههای باجافزاری Lynx و INC، مورد استفاده قرار گرفته است.
یک عامل تهدید با انگیزه مالی که پیشتر با عملیات باجافزاری مدوسا (Medusa) مرتبط بوده است، اکنون از باجافزار StormEncryptor در حملات هدفمند استفاده میکند. بر اساس گزارش هوش تهدید مایکروسافت (Microsoft Threat Intelligence)، این حملات احتمالاً با سوءاستفاده از آسیبپذیری دور زدن احراز هویت (Authentication Bypass) در ابزار N-central آغاز شدهاند و مهاجمان پس از نفوذ، به سرقت دادهها و رمزنگاری فایلهای قربانیان پرداختهاند. مهاجمان با استفاده از باجافزار StormEncryptor و تهدید به افشای دادههای سرقتشده، فشار بیشتری برای پرداخت باج به قربانیان وارد میکنند.
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
حمله باجافزاری به Mackay Sugar باعث ایجاد اختلال جدی در عملیات یکی از بزرگترین تولیدکنندگان شکر استرالیا شد و این شرکت را وادار کرد بخشی از تأسیسات تولیدی خود را بهصورت موقت از چرخه عملیاتی خارج کند.
ابزارهای هوش مصنوعی به یکی از داغترین کالاهای بازارهای زیرزمینی باجافزار تبدیل شدهاند؛ بازاری که حالا بیش از هر زمان دیگری به یک اکوسیستم تجاری سازمانیافته شباهت دارد. رشد سریع عرضه این ابزارها نهتنها ورود مهاجمان کمتجربه به دنیای جرایم سایبری را آسانتر کرده
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
باجافزار VECT 2.0 یکی از نمونههای نگرانکننده تهدیدات مدرن است که نهتنها فایلها را رمزنگاری کرده، بلکه بهدلیل خطاهای فنی جدی، دادهها را بهصورت غیرقابلبازگشت و دائم حذف میکند. بررسیهای منتشرشده توسط Check Point Research و Halcyon نشان میدهد باجافزار VECT 2.0 بهجای یک فرآیند رمزنگاری استاندارد، عملاً به یک Wiper تبدیل شده و حتی پرداخت باج نیز هیچ کمکی به بازیابی دادهها نمیکند.
