دسترسی سیستمی بدافزار به قابلیتهای حساس اندروید
بدافزار مستقیماً در فریمور گوشیهای ارزانقیمت مبتنی بر اندروید مجهز به چیپستهای مدیاتک (MediaTek chipsets) تعبیه شده است. این شیوه استقرار، سطح دسترسی سیستمی را در اختیار بدافزار قرار میدهد و امکان نصب و حذف اپلیکیشنها، اعطای مجوزهای حساس و اجرای کدهای دانلودشده از راه دور را بدون نیاز به دخالت کاربر فراهم میکند.
بر اساس گزارش پژوهشگران شرکت بیتدیفندر (Bitdefender)، این کمپین طی حدود دو سال، هزاران دستگاه را در بیش از 150 کشور تحت تأثیر قرار داده است. بیشترین تعداد قربانیان در مکزیک، فرانسه، ایتالیا، ایالات متحده، آلمان، برزیل و اسپانیا شناسایی شدهاند.
پژوهشگران این بدافزار را در گوشیهایی با نام مدلهای متعلق به تولیدکنندگان معتبر و قانونی، از جمله Doogee S200 X و Cubot KINGKONG X شناسایی کردند؛ همچنین، نمونههایی از این بدافزار در گوشیهایی مشاهده شد که خود را بهجای محصولات سامسونگ و اپل معرفی میکردند.
در انجمن آنلاین XDA، شماری از کاربران گوشیهای Cubot و Doogee از وجود اپلیکیشنهای مشکوکی روی دستگاههای خود خبر دادند که حتی پس از حذف نیز دوباره نصب میشدند.
یکی از کاربران گوشی Doogee Fire 3 Max گزارش داد که دستگاه او پس از نصب بهروزرسانی رسمی فریمور به بدافزار آلوده شده است. به گفته او، نصب نسخه قدیمیتر فریمور آلودگی را برطرف کرد، اما با نصب مجدد بهروزرسانی، بدافزار دوباره ظاهر شد.
برخی کاربران نیز اعلام کردهاند که شرکتهای تولیدکننده با انتشار نسخههای جدید فریمور، آلودگی گوشیها را برطرف کردهاند. بااینحال، این شرکتها تاکنون توضیح رسمی و روشنی درباره چگونگی ورود کد مخرب به فریمور این گوشیها ارائه ندادهاند.
بیتدیفندر در گزارش خود به همان بحث انجمن XDA نیز اشاره کرده و تأیید کرده است که یکی از پکیجهای بدافزاری گزارششده با شناسه com.android.non.szcz به همین خانواده بدافزاری تعلق دارد.
نحوه استقرار بدافزار در پارتیشن سیستمی اندروید
برخلاف بدافزارهای رایج اندروید که از طریق نصب اپلیکیشن مخرب توسط کاربر به دستگاه نفوذ میکنند، Midnight Mimosa از پیش در پارتیشن سیستمی (System Partition) گوشی تعبیه شده است و پیش از تحویل دستگاه به خریدار، روی آن وجود دارد. این بدافزار برای پنهانکردن ماهیت واقعی خود، از نامهایی مشابه پکیجهای معتبر سیستمی اندروید استفاده میکند. برخی از پکیجهای شناساییشده عبارتند از:
- android.system.lite
- android.sys.prot
- android.sys.gmsprot
این اپلیکیشنها دارای امضای دیجیتال هستند و با سطح دسترسی بالای سیستمی اجرا میشوند. به همین دلیل، حذف آنها از طریق روش معمول حذف اپلیکیشنها در اندروید امکانپذیر نیست.
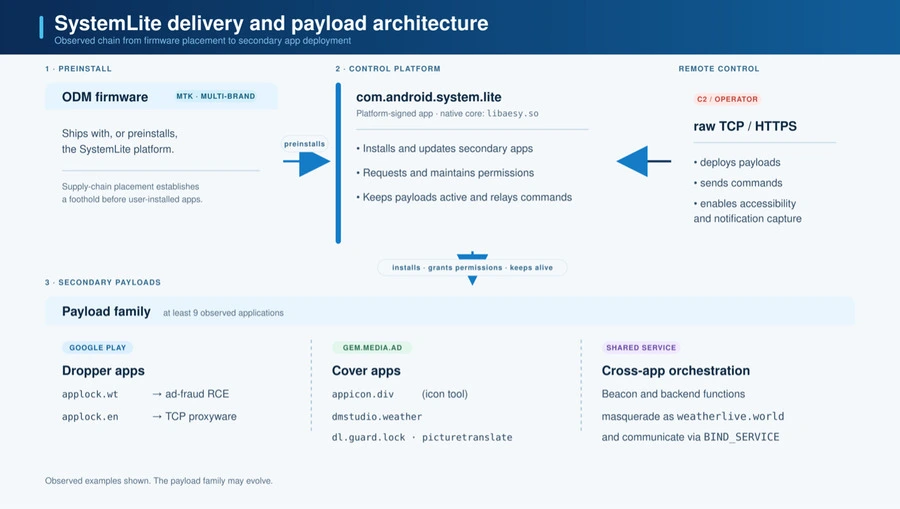
بیتدیفندر زمانی به این کمپین پی برد که فناوری شناسایی فعالیتهای مشکوک اپلیکیشنهای این شرکت (App Anomaly Detection)، اپلیکیشن سیستمی مشکوکی با شناسه com.android.system.lite را علامتگذاری کرد. این اپلیکیشن، اپلیکیشنهای دیگر را مخفیانه نصب و حذف میکرد.
بررسیهای بیشتر نشان داد که این اپلیکیشن بخشی از یک فریمورک بدافزاری گستردهتر است که ماژولهای تکمیلی را از سرورهای فرماندهی و کنترل (C2) دریافت میکند. این ماژولها امکان انجام فعالیتهای مخرب مختلف را برای بدافزار فراهم میکنند.
پژوهشگران حدود 32 اپلیکیشن را شناسایی کردند که از طریق این فریمورک توزیع میشدند. این اپلیکیشنها در ظاهر ابزارهای کاربردی و معمولی، مانند اپلیکیشنهای هواشناسی، فایل منیجر، ابزارهای قفلگذاری روی اپلیکیشنها (App Locker)، ابزارهای تشخیص نوری کاراکترها (OCR) و ویرایشگرهای صوتی بودند. ظاهر عادی این اپلیکیشنها، ماهیت مخرب آنها را از دید کاربران پنهان میکرد.
کلاهبرداری تبلیغاتی و استفاده از گوشیهای آلوده برای انتقال ترافیک اینترنت
به گفته بیتدیفندر، اپلیکیشن سیستمی اصلی بهطور مستقیم بازدیدها و کلیکهای تبلیغاتی جعلی را ثبت نمیکند؛ درآمدزایی از طریق اپلیکیشنهای پوششیِ نصبشده توسط بدافزار انجام میشود. این اپلیکیشنها خود را در قالب ابزارهای کاربردی، از جمله اپلیکیشنهای هواشناسی، قفلگذاری روی اپلیکیشنها، یادداشتبرداری و تشخیص نوری کاراکترها (OCR) معرفی میکنند. سپس با بهرهگیری از کیت توسعه نرمافزار تبلیغاتی معتبر (Advertising SDK)، تبلیغات واقعی را بارگذاری میکنند تا زمینه ثبت بازدیدها و کلیکهای جعلی فراهم شود.
هدف این اپلیکیشنها، نمایش تبلیغات در پنجرههای پنهان روی سایر اپلیکیشنها و ثبت بازدیدهای تبلیغاتی بدون اطلاع کاربر است. برخی از این اپلیکیشنها تبلیغات را در پنجرههای نامرئی بارگذاری میکنند یا بدون دخالت کاربر با آنها تعامل دارند.
همچنین این بدافزار از تکنیکهایی برای دور زدن سازوکارهای امنیتی اندروید استفاده میکند. این بدافزار پیش از نصب مخفیانه اپلیکیشنهای مخرب، برنامه فروشگاه گوگلپلی (Google Play Store) را که شناسه پکیج آن com.android.vending است، موقتاً غیرفعال میکند. به گفته بیتدیفندر، بدافزار با این کار تلاش میکند فرآیند نصب اپلیکیشنهای مخرب را از شناسایی توسط Google Play Protect دور نگه دارد.
پس از اتمام فرآیند نصب اپلیکیشنهای مخرب، بدافزار گوگلپلی را دوباره فعال میکند تا سوءظن ایجاد نکند. برخی نسخههای آن نیز اطلاعات مربوط به منبع نصب اپلیکیشنها را دستکاری میکنند تا اپلیکیشنهای مخرب بهگونهای نمایش داده شوند که انگار از طریق گوگلپلی نصب شدهاند؛ درحالیکه بدافزار آنها را مستقیماً روی دستگاه نصب کرده است.
یکی دیگر از قابلیتهای این بدافزار، تبدیل گوشیهای آلوده به پروکسیهای مسکونی برای انتقال ترافیک شبکه از طریق اتصال اینترنت کاربران است. این قابلیت میتواند به مهاجمان اجازه دهد ترافیک خود را از طریق گوشیهای آلوده منتقل کنند و مبدأ واقعی آن را پنهان نگه دارند.
بیتدیفندر اپلیکیشنی مخرب با شناسه com.mobile.applock.en شناسایی کرده که در ظاهر، ابزاری برای قفلگذاری روی اپلیکیشنها است؛ اما یک کامپوننت پروکسی TCP نیز دارد. این اپلیکیشن، گوشی آلوده را در سرور فرماندهی و کنترل (C2) مهاجمان ثبت میکند. پس از ثبت گوشی در زیرساخت مهاجمان، امکان ارسال دستورهایی برای اتصال به میزبانهای مشخص و انتقال ترافیک شبکه از طریق دستگاه آلوده فراهم میشود. به این ترتیب، مهاجمان میتوانند ترافیک مخرب را از اتصال اینترنت صاحبان گوشیهای آلوده عبور دهند و مبدأ واقعی حملات خود را پنهان کنند. همچنین این روش ممکن است دسترسی به دستگاههای دیگری را امکانپذیر کند که از طریق گوشی آلوده در دسترس هستند.
به گفته بیتدیفندر، زیرساخت فرماندهی و کنترل (C2) این پروکسی فعال بوده و امکان ثبت دستگاههای جدید را فراهم میکرد. بااینحال، پس از ثبت یک دستگاه آزمایشی در این زیرساخت، هیچ مقصدی برای انتقال ترافیک به آن معرفی نشد. بنابراین، مشخص نشد که آیا مهاجمان عملاً از گوشیهای آلوده برای انتقال ترافیک شبکه استفاده کردهاند یا خیر.
شناسایی اپلیکیشنهای مرتبط در گوگلپلی
همچنین پژوهشگران 13 اپلیکیشن را شناسایی کردند که از طریق گوگلپلی منتشر شده بودند و با زیرساختهای شناختهشده کمپین Midnight Mimosa ارتباط داشتند. بررسیها نشان داد این اپلیکیشنها از همان کدی استفاده میکردند که در کلاهبرداری تبلیغاتی این کمپین به کار رفته بود.
این اپلیکیشنها برخلاف کامپوننتهای سیستمی از پیش نصبشده، مجوزهای سطح بالای مورد نیاز برای نصب مخفیانه اپلیکیشنهای دیگر را نداشتند؛ اما میتوانستند تبلیغات را خارج از محیط رابط کاربری خود نمایش دهند، حتی زمانی که کاربران از گوشی استفاده نمیکردند.
این اپلیکیشن ها با 13 گواهی امضای متفاوت از طریق دستکم دو حساب توسعهدهنده با نامهای fivedev و CPS Developer توزیع شده بودند.
همچنین پژوهشگران فریمورهایی را شناسایی کردند که با گواهیهای مرتبط با شرکت تولیدکننده دستگاههای الکترونیکی چینی Shenzhen Zediel امضا شده بودند. بااینحال، هنوز مشخص نیست که این شرکت در کمپین بدافزاری نقش داشته یا ارتباط گواهیهای مذکور با این فعالیتها به موضوع دیگری مربوط است.
پاکسازی این بدافزار از گوشیهای مبتنی بر اندروید آسان نیست؛ زیرا کد مخرب بهصورت یک اپلیکیشن سیستمی با سطح دسترسی بالا در فریمور دستگاه قرار دارد.
به گفته بیتدیفندر، حذف کامل آلودگی مستلزم پاکسازی آلودگی در سطح فریمور یا غیرفعالکردن کامپوننت مخرب از طریق ابزار Android Debug Bridge (ADB) است. این ابزار برای دیباگ و مدیریت دستگاهها به کار میرود؛ بااینحال، استفاده از آن برای پاکسازی بدافزار به دانش فنی نیاز دارد و ممکن است برای بسیاری از کاربران دشوار باشد.