سرقت اطلاعات حسابهای سازمانی از طریق Microsoft Authenticator
در آزمایشهای پژوهشگران، توکنهای سرقتشده امکان دسترسی کامل به ایمیلها، فایلها و تقویم حساب سازمانی را فراهم میکردند. بااینحال، مایکروسافت اعلام کرده است که اکسپلویت این آسیبپذیری مستلزم تکمیل یک مرحله از فرآیند ورود به حساب (Sign-in) در اپلیکیشن Microsoft Authenticator توسط قربانی است. همچنین این شرکت اعلام کرده است که تاکنون هیچ حملهای با سوءاستفاده از این آسیبپذیری انجام نشده است.
شرکت امنیت سایبری Enclave جزئیات فنی این آسیبپذیری را در تاریخ 23 اکتبر 2026 منتشر کرد. مایکروسافت نیز در تاریخ 8 سپتامبر 2026 شناسه CVE-2026-80097 را به این ضعف امنیتی اختصاص داد و شدت آن را بر اساس استاندارد CVSS، معادل 8.6 از 10 ارزیابی کرد. این شرکت آسیبپذیری مذکور را در رده «مهم» (Important) قرار داده است.
سازوکار احراز هویت در اندروید
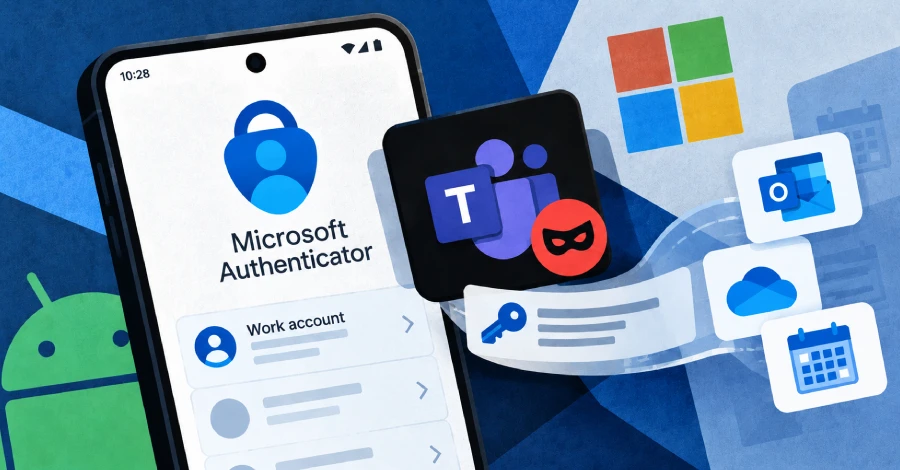
اپلیکیشن Authenticator علاوه بر نمایش کدهای ششرقمی احراز هویت، نقش واسطه احراز هویت را نیز ایفا میکند. برای مثال، اپلیکیشنهایی مانند تیمز، اوتلوک یا سایر اپلیکیشنهای مایکروسافت، زمانی که نیاز به ورود کاربر به حساب مایکروسافت دارند، درخواست خود را به Authenticator ارسال میکنند. این اپلیکیشن در پاسخ، توکنی را برمیگرداند که یک مجوز دیجیتال برای تأیید هویت کاربر و ورود او به حساب است. ازآنجاکه واسطه احراز هویت از طریق این توکن، دسترسی به اطلاعات و منابع حساب کاربری را کنترل میکند، باید پیش از صدور توکن، هویت اپلیکیشنی را که قرار است آن را دریافت کند، بهدقت بررسی کند.
نحوه سوءاستفاده از آسیبپذیری
آسیبپذیری CVE-2026-80097 به اپلیکیشنهای مخرب اجازه میداد با جعل هویت یک اپلیکیشن معتبر، توکن احراز هویت دریافت کنند. اپلیکیشن Microsoft Authenticator یک کامپوننت از نوع اکتیویتی (Activity) با نام AccountChooserActivity دارد که هر اپلیکیشن نصبشده روی دستگاه میتواند آن را اجرا کند. در این حمله، زمانی که اپلیکیشن مخرب این کامپوننت را اجرا میکرد، Authenticator توکن را براساس مقادیری ایجاد میکرد که اپلیکیشن مهاجم ارائه میداد؛ ازجمله نام اپلیکیشنی که قصد داشت هویت آن را جعل کند. برای مثال، اپلیکیشن مخرب خود را بهجای تیمز معرفی میکرد و این درخواست از سوی واسطه احراز هویت پذیرفته میشد.
سازوکار بررسی امضای دیجیتال برای جلوگیری از جعل هویت اپلیکیشنها طراحی شده بود، اما در این مورد نتوانست مانع حمله شود. این سازوکار، امضای واقعی اپلیکیشنی را که مهاجم خود را بهجای آن جا زده بود، پیدا میکرد و مطابقت درخواست را با آن میسنجید. ازآنجاکه اپلیکیشن واقعی تیمز روی دستگاه نصب بود، امضای دیجیتال معتبر آن نیز در دسترس قرار داشت و تطابق امضای درخواست با امضای معتبر تیمز تأیید میشد.
همچنین پژوهشگران شرکت Enclave دریافتند که این اپلیکیشن میتوانست تشخیص دهد درخواست صدور توکن از سوی کدام اپلیکیشن ارسال شده است، اما هنگام تصمیمگیری درباره صدور توکن، هویت اپلیکیشن درخواستکننده را در نظر نمیگرفت.
دسترسی مهاجم به ایمیلها، فایلها و تقویم حساب سازمانی
در آزمایشهای شرکت Enclave، اپلیکیشن مخرب با جعل هویت تیمز و درخواست توکنهای مایکروسافت گراف، توانست مجوزهایی برای خواندن و ارسال ایمیلها، مشاهده و ویرایش فایلها و دسترسی به تقویم حساب سازمانی دریافت کند.
مایکروسافت اما پیامدهای این حمله را به شکلی کلیتر توصیف میکند. به گفته این شرکت، در صورت موفقیت حمله، مهاجم میتواند با هویت کاربری که پیشتر احراز هویت شده است، به منابع و اطلاعات قابلدسترسی برای آن حساب دسترسی پیدا کند. البته این توکنها فقط به همان حساب سازمانی دسترسی دارند که کاربر در اپلیکیشن Microsoft Authenticator روی دستگاه خود وارد کرده است و امکان دسترسی به سایر حسابهای کاربر را فراهم نمیکنند.
اختلاف نظر درباره شرایط سوءاستفاده از آسیبپذیری Microsoft Authenticator
در گزارش آزمایشهای شرکت Enclave و توضیحات مایکروسافت درباره شرایط سوءاستفاده از این آسیبپذیری، اختلاف مهمی وجود دارد. Enclave اعلام کرده است که در نمونه اثبات مفهوم (PoC) این شرکت، وجود حسابی که پیشتر در اپلیکیشن Microsoft Authenticator به آن وارد شده بودند، برای دریافت توکنهای دسترسی کافی بود و مهاجم میتوانست بدون نیاز به هیچگونه تعامل دیگری از سوی کاربر، این توکنها را دریافت کند.
در مقابل، مایکروسافت در اطلاعیه امنیتی خود اعلام کرده است که سوءاستفاده از این آسیبپذیری مستلزم نصب یک اپلیکیشن مخرب روی دستگاه قربانی و متقاعد کردن او به تکمیل یک مرحله از فرآیند احراز هویت در Authenticator است. امتیاز CVSS این آسیبپذیری نیز نشان میدهد که اجرای موفق حمله به تعامل کاربر نیاز دارد. بنابراین، اختلاف اصلی دو گزارش به این موضوع بازمیگردد که آیا مهاجم میتواند صرفاً با اتکا به وجود حسابی که پیشتر در Authenticator به آن وارد شده بودند، توکنهای دسترسی را دریافت کند یا اینکه برای تکمیل حمله به مشارکت قربانی نیز نیاز دارد.
وضعیت انتشار پچ امنیتی و توصیههای مایکروسافت
مایکروسافت اعلام کرد که تاکنون هیچ حملهای با سوءاستفاده از این آسیبپذیری شناسایی نشده و جزئیات آن نیز پیش از انتشار اصلاحیه امنیتی بهصورت عمومی افشا نشده بود. همچنین این شرکت، سوءاستفاده از این آسیبپذیری را «کمتر محتمل» (Less Likely) ارزیابی کرده است.
این آسیبپذیری در جریان انتشار بهروزرسانیهای امنیتی Patch Tuesday سپتامبر 2026 برطرف شد. بااینحال، این ضعف امنیتی در میان دو آسیبپذیری ویندوزی قرار نداشت که مایکروسافت در همان ماه، سوءاستفاده از آنها در حملات را تأیید کرده بود. همچنین، تا 26 اکتبر 2026، این آسیبپذیری در فهرست KEV آژانس امنیت سایبری و زیرساخت آمریکا (CISA) قرار نگرفته بود.
برای رفع این آسیبپذیری، کاربران اندروید باید اپلیکیشن را به نسخه 6.2606.4246 یا نسخههای جدیدتر بهروزرسانی کنند. سازمانهایی که مدیریت دستگاههای اندرویدی را بر عهده دارند نیز میتوانند از طریق سامانه مدیریت دستگاه (Device Management)، استفاده از این نسخه را بهعنوان حداقل نسخه مجاز الزامی کنند.
مایکروسافت در اطلاعیه امنیتی خود راهکار رفع آسیبپذیری را اعلام کرده، اما مشخص نکرده است که آیا بهروزرسانی اپلیکیشن، توکنهایی را که اپلیکیشن مخرب ممکن است پیشتر دریافت کرده باشد نیز باطل میکند یا خیر. این موضوع براساس اطلاعات منابع موجود همچنان روشن نیست.