سابقه فعالیت و قربانیان باجافزار DeadLock
باجافزار DeadLock که نخستینبار در جولای 2025 شناسایی شد، از تاکتیک اخاذی مضاعف (Double Extortion) برای رمزگذاری محیط قربانیان استفاده میکرد. مهاجمان در این روش، علاوه بر رمزگذاری دادهها، قربانی را با تهدید به انتشار عمومی اطلاعات سرقتشده تحت فشار قرار میدهند. این گروه تا آگوست 2026، مسئولیت حمله به 96 قربانی را بر عهده گرفته است که بیشتر آنها در ایتالیا، اسپانیا، لهستان، ترکیه و ایالات متحده قرار دارند.
طبق تحقیقات شرکت امنیت سایبری Group-IB، این گروه در مقایسه با سایر گروههای باجافزاری فعالیت محدودتر و حضور کمرنگتری داشته است. این شرکت در تحلیل خود، نبود ارتباط با برنامههای شناختهشده همکاران عملیاتی و همچنین نداشتن سایت افشای داده را از عوامل اصلی این وضعیت عنوان کرده است.
نحوه عملکرد و رمزگذاری فایلها
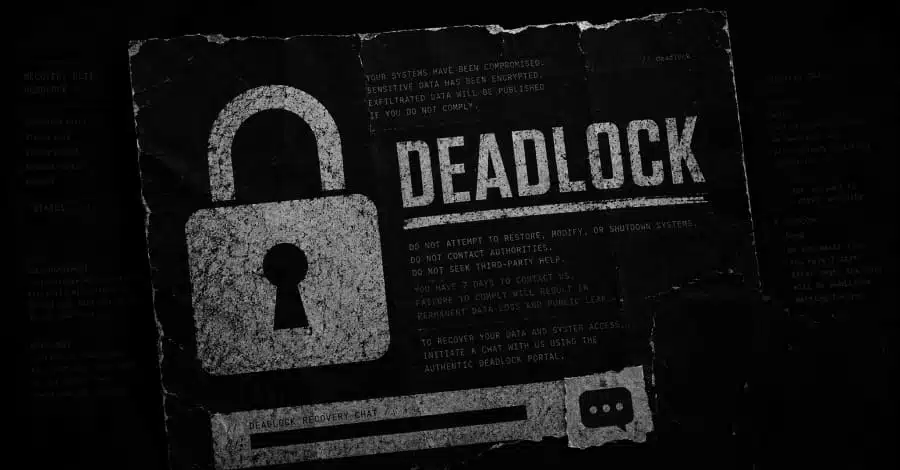
در حملات باجافزار DeadLock، فایلهای قربانی با پسوند .dlock رمزگذاری میشوند. همچنین مهاجمان با استفاده از یک فایل .ico سفارشی که روی دیسک قرار میگیرد، آیکون فایلها را تغییر میدهند. تصویر پسزمینه دسکتاپ قربانی نیز تغییر میکند و عبارت «زیرساخت شما مسدود شده است» (Your infrastructure DeadLocked) روی آن نمایش داده میشود؛ سپس از قربانی خواسته میشود یادداشت اخاذی را باز کند.
این باجافزار از روش رمزگذاری انتخابی استفاده میکند و برخی دایرکتوریها، پسوندها و نام فایلها را از فرآیند رمزگذاری کنار میگذارد. برای رمزگذاری فایلها نیز از یک ساختار رمزنگاری هیبریدی (Hybrid Cryptographic) بهره میگیرد که رمزنگاری منحنی بیضوی Curve25519 (Curve25519 Elliptic-Curve Cryptography) را با رمز جریانی XChaCha20 (XChaCha20 Stream Cipher) ترکیب میکند.
ارتباط با قربانی و نحوه پرداخت باج
یادداشت اخاذی از قربانی میخواهد برنامه پیامرسان غیرمتمرکز Session را که از رمزگذاری سرتاسری (End-to-End Encryption) پشتیبانی میکند، دانلود کند تا از این طریق با مهاجمان ارتباط برقرار کند.
مهاجمان برای اطمینان از اینکه قربانی واقعاً به فایلهای رمزگذاریشده دسترسی دارد، از او میخواهند نسخه رمزگشاییشده یکی از فایلها را بهعنوان نمونه ارسال کند. پس از آن، قربانی باید مبلغ باج را با بیتکوین یا مونرو (Monero) پرداخت کند.
در یکی از نسخههای یادداشت اخاذی نیز مهاجمان وعده دادهاند یک گزارش امنیتی (Security Report) در اختیار شرکت قربانی قرار دهند. این گزارش، مراحل نفوذ مهاجمان به شبکه و نحوه دسترسی آنها به زیرساخت سازمان را تشریح میکند.
همچنین یادداشت اخاذی اعلام میکند سازمانهایی که باج را پرداخت کنند، توصیههای امنیتی لازم برای جلوگیری از حملات مشابه در آینده را دریافت خواهند کرد. علاوه براین، مهاجمان وعده میدهند که این سازمانها دوباره هدف حمله قرار نخواهند گرفت.
قابلیتهای فرار از شناسایی و حذف ردپای فعالیت باجافزار DeadLock
باجافزار DeadLock از قابلیت ژئوفنسینگ (Geofencing) مبتنی بر زبان یا کشور استفاده میکند تا از اجرای آن در محیطهای مرتبط با کشورهای اتحاد جماهیر شوروی سابق، کشورهای عضو CIS و برخی کشورهای خاورمیانه جلوگیری شود.
همچنین این باجافزار به مکانیزم کنترل مصرف منابع مجهز است که هنگام رمزگذاری، با مدیریت مصرف منابع به حفظ عملکرد عادی سیستم کمک میکند. در صورتی که مصرف حافظه از 29 درصد یا میزان استفاده از CPU از 70 درصد فراتر رود، فرآیند رمزگذاری متوقف میشود. علاوه براین، مهاجمان برای کنترل از راه دور سیستمهای آلوده از AnyDesk استفاده میکنند.
این بدافزار برای فرار از شناسایی و کاهش شواهد باقیمانده برای فارنزیک دیجیتال (Digital Forensics)، لاگهای سیستم را بهطور منظم حذف میکند و با دستکاری ریجستری، ثبت رویدادهای جدید را نیز غیرفعال میسازد. نسخه ویندوزی این بدافزار از یک اسکریپت پاورشل (PowerShell) برای متوقفکردن سرویسهایی استفاده میکند که در فهرست مجاز (Allowlist) قرار ندارند و از اجرای خودکار آنها پس از راهاندازی مجدد سیستم جلوگیری میکند. همچنین این اسکریپت Volume Shadow Copies را حذف کرده و در ادامه با پاککردن خود، شواهد مربوط به فعالیت بدافزار را کاهش میدهد.
پس از پایان موفقیتآمیز فرآیند رمزگذاری نیز بدافزار یک بچ اسکریپت(Batch Script) ایجاد میکند تا فایل اجرایی خود را از روی دیسک حذف کرده و در نهایت این اسکریپت را نیز پاک کند.

چت بازیابی HTML
یکی از متفاوتترین ویژگیهای باجافزار DeadLock، استفاده از یک یادداشت HTML با نام RECOVERY_CHAT.<UID>.html است که در دایرکتوری root تمامی درایوها و همچنین تمام دایرکتوریهای دسکتاپ قربانی قرار میگیرد.
به گفته مایکروسافت، این فایل برخلاف یادداشت متنی، یک وباپلیکیشن تعاملی کامل است که بهصورت یک اپلیکیشن تکصفحهای مستقل طراحی شده و بدون نیاز به سرور بکاند (Backend) سنتی ، قابلیتهایی مانند چت با رمزگذاری سرتاسری (End-to-End Encrypted Chat)، وبلاگ صفحهبندیشده افشای دادهها و مرورگر فایل را ارائه میدهد.
هدف از ایجاد این فایل HTML، فراهمکردن امکان ارتباط مستقیم میان اپراتور DeadLock و قربانی است تا قربانی بدون نیاز به دانلود اپلیکیشن Session بتواند با مهاجمان ارتباط برقرار کند. این فایل برای ارسال و دریافت پیامها با سروری ارتباط برقرار میکند که نقش پروکسی را دارد. اطلاعات این سرور نیز از طریق یک سازوکار مبتنی بر بلاکچین دریافت و مدیریت میشود.

استفاده از بلاکچین پالیگان برای تغییر آدرس سرورهای پروکسی
کد جاوااسکریپت (JavaScript) داخل فایل HTML با استفاده از قراردادهای هوشمند بلاکچین پالیگان (Polygon Smart Contracts)، امکان تغییر غیرمتمرکز آدرس سرورهای پروکسی را فراهم میکند. به این ترتیب، باجافزار DeadLock میتواند زیرساخت ارتباطی خود را در برابر مسدودسازی و تلاش برای از کار انداختن آن مقاومتر کند. اپراتورهای این باجافزار نیز میتوانند URL سرور پروکسی را بدون تغییر دامنههای قابل مشاهده برای قربانی یا ثبت دامنه جدید، بهروزرسانی کنند.
Group-IB این روش را رویکردی قابل توجه برای استفاده از قراردادهای هوشمند جهت ارائه آدرس سرورهای پروکسی دانسته است. به گفته این شرکت، مهاجمان میتوانند این تکنیک را به شکلهای بسیار متنوعی به کار بگیرند.
استفاده از بلاکچین پالیگان برای میزبانی وبلاگ افشای دادهها
صفحه چت بازیابی (Recovery Chat) علاوه بر فراهمکردن امکان ارتباط با مهاجمان، دسترسی به یک وبلاگ افشای دادهها را نیز در اختیار قربانی قرار میدهد. محتوای این وبلاگ روی بلاکچین پالیگان ذخیره میشود و کاربران میتوانند با استفاده از پروتکل Wasabi، فایلهای افشاشده را بدون نیاز به راهاندازی وبسرور مشاهده و بررسی کنند.
دو آدرس کیف پول مورد استفاده عامل تهدید نیز شناسایی شده است که هرکدام اطلاعات مشخصی را در خود ذخیره میکنند:
- 0x8EF7c3e531d871D3B9D559722DE77EB1dEc19dAe که URL سرور پروکسی 138.226.236[.]51/php در آن ذخیره شده است.
- 0x757984507c82c8dA1d3969c535dB5706eEE6426C که پستهای وبلاگ در آن ذخیره میشوند.
مایکروسافت این مدل را تحولی قابلتوجه در شیوه ارتباطی باجافزارها میداند و معتقد است استفاده از چنین معماریای، شناسایی و از کار انداختن زیرساخت مهاجمان را دشوارتر میکند. این ساختار با افزایش تابآوری بخشهایی از زیرساخت ارتباطی، میزبانی دادههای افشاشده و مذاکره، به اپراتورهای DeadLock کمک میکند پس از برخی اقدامات برای مختلکردن زیرساخت، فعالیت خود را بازیابی کرده و ارتباط با قربانیان را حفظ کنند.