





جستجو














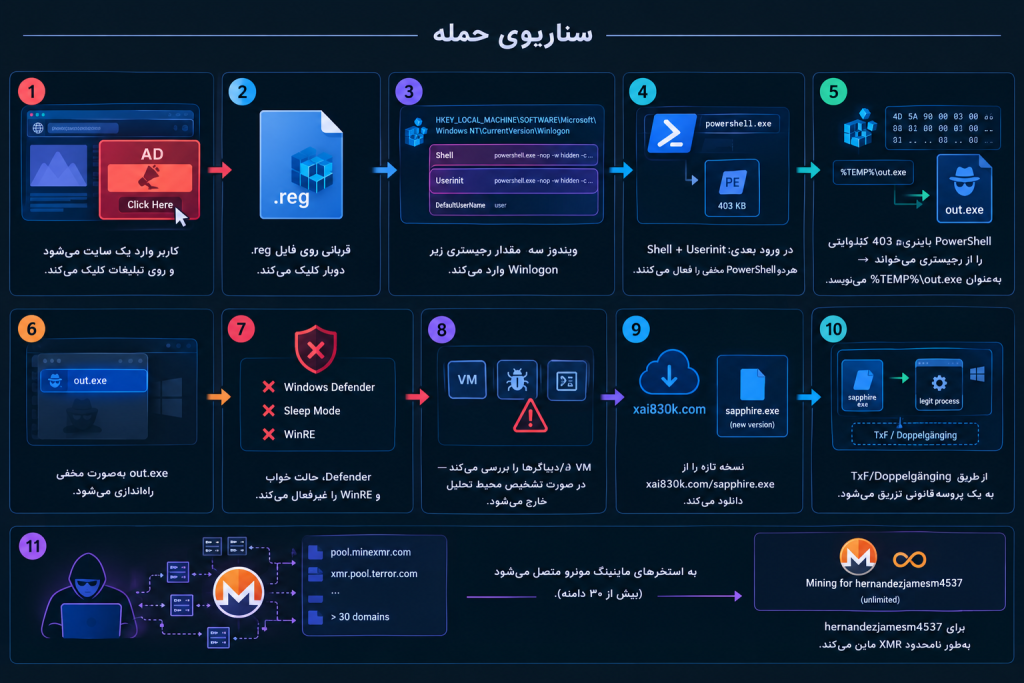
در این پژوهش اختصاصی از Vulnerbyte، زنجیره آلودگی Sapphire Miner را بررسی میکنیم؛ از فایل رجیستری مخرب و سوءاستفاده از کلیدهای Winlogon تا استخراج و اجرای پیلود، شناسایی محیطهای مجازی، تلاش برای تضعیف Windows Defender و ارتباط با زیرساخت استخراج Monero. این گزارش همچنین شاخصهای تهدید (IOC)، شواهد تحلیل ایستا

با افزایش وابستگی سازمانها به سرویسهای ابری، مفهومی به نام زندگی در بستر ابری (living off the cloud) به سرعت در حال جایگزینی با زندگی با استفاده از ابزارهای بومی (living off the land) است. مهاجمان به طور فزایندهای از پلتفرمهای معتبر SaaS، زیرساختهای ابری و سیستمهای هویتی برای مخفی

ابزارهای مدیریت سطح حمله (ASM) با این وعده معرفی میشوند که ریسکهای امنیتی را کاهش دهند. اما در عمل، اغلب چیزی که ارائه میدهند صرفاً اطلاعات بیشتر است. با استقرار ASM توسط تیمهای امنیتی، فهرست داراییها گسترش مییابد، هشدارها فعال شده و داشبوردها مملو از داده میشوند. این روند فعالیت
تحول دیجیتال باعث شده آمادگی امنیت سایبری به بخشی جداییناپذیر از تابآوری عملیاتی سازمانها تبدیل شود. همین تغییر، نیازمند شکلگیری یک رابطه جدید و هدفمند میان مدیر امنیت اطلاعات (CISO) و مدیر عملیات (COO) است. در نگاه اول، CISO و COO انگار در دو دنیای کاملاً متفاوت فعالیت میکنند؛ حتی
خستگی از هشدارها مسئلهی مهمی است. تحقیقات اخیر صنعتی از سوی شرکت ارائهدهندهی پلتفرم دادههای امنیتی Devo نشان داد که ۸۳٪ از تحلیلگران امنیتی از حجم زیاد هشدارها، هشدارهای مثبت کاذب و کمبود اطلاعات، احساس سردرگمی میکنند. و آنها زمان قابل توجهی را صرف جمعآوری دستی و مرتبط کردن شواهد

سازمانها در سال ۲۰۲۵ با یک حقیقت سخت روبهرو هستند:مشکل واقعی در احراز هویت، ضعف تکنولوژی نیست؛ ضعف انسان است.کاربر همچنان رمزهای ساده، تکراری و قابل حدس انتخاب میکند، و مهاجمان هر روز با روشهای جدید MFA fatigue، session hijacking، و سرقت OTPها این زنجیره را تضعیف میکنند.بنابراین، مدلهای سنتی

در سال ۲۰۲۵، کارمندان همچنان از رمزهای عبور ضعیف استفاده میکنند. به جای اینکه انتظار تغییر غیرممکن داشته باشیم، رهبران امنیتی در حال دور زدن این مشکل هستند. رمزهای عبور کار نمیکنند با اینکه حدود نیم قرن از گسترش رایانههای شخصی میگذرد، کاربران هنوز هم رمزهای عبور قوی و پیچیده

موزیلا فایرفاکس با انتشار Firefox 145 یک ارتقای مهم در حریمخصوصی را معرفی کرده که میزان امکان شناسایی و ردیابی کاربران از طریق اثرانگشت دیجیتال (Fingerprinting) را بیش از پیش کاهش میدهد. این قابلیتها در ابتدا فقط در Private Browsing و حالت Enhanced Tracking Protection (ETP) Strict فعال هستند و

🔸 باجافزار چیست؟ باجافزار نوعی نرمافزار مخرب است که دسترسی به سیستم یا دادهها را مسدود یا رمزگذاری میکند تا زمانی که قربانی مبلغی را به مهاجمان پرداخت کند.این نوع حمله سایبری یکی از شایعترین و مخربترین تهدیدات در دنیای دیجیتال است که افراد، سازمانها و زیرساختهای حیاتی را در
فکر میکنید فایروال WAF همه چیز را پوشش میدهد؟ دوباره فکر کنید.امروزه، جاوا اسکریپت های بدون نظارت بزرگترین حفره امنیتی شما هستند — جایی که مهاجمان میتوانند اطلاعات پرداخت کاربران را بدزدند، در حالیکه سیستمهای WAF و IDS شما هیچ چیز نمیبینند. 📉 نگاهی به سال قبل فصل تعطیلات ۲۰۲۴
این مقاله قصد داریم بررسی کنیم که چگونه میتوان با استفاده از پروتکل Model Context Protocol (MCP) و Claude آسیبپذیریهای روز صفر (Zero-Day) را در فایلهای اسمبلی داتنت (.NET assemblies) پیدا کرد. فرآیند شامل راهاندازی سرور MCP برای دیکامپایل اسمبلیها، شناسایی آسیبپذیریهای شناختهشده و جدید و ایجاد کد اثبات مفهوم
گروه Insikt دو خانواده بدافزاری جدید به نامهای TerraStealerV2 و TerraLogger را شناسایی کرده است که به عامل تهدید با انگیزه مالی Golden Chickens (معروف به Venom Spider) مرتبط هستند. Golden Chickens به دلیل اداره یک پلتفرم بدافزار بهعنوان سرویس (MaaS) که توسط گروههای سایبری مانند FIN6، Cobalt Group و
در این پژوهش اختصاصی از Vulnerbyte، زنجیره آلودگی Sapphire Miner را بررسی میکنیم؛ از فایل رجیستری مخرب و سوءاستفاده از کلیدهای Winlogon تا استخراج و اجرای پیلود، شناسایی محیطهای مجازی، تلاش برای تضعیف Windows Defender و ارتباط با زیرساخت استخراج Monero. این گزارش همچنین شاخصهای تهدید (IOC)، شواهد تحلیل ایستا و توصیههای دفاعی برای شناسایی و پاسخ به آلودگی را ارائه میدهد.
با افزایش وابستگی سازمانها به سرویسهای ابری، مفهومی به نام زندگی در بستر ابری (living off the cloud) به سرعت در حال جایگزینی با زندگی با استفاده از ابزارهای بومی (living off the land) است. مهاجمان به طور فزایندهای از پلتفرمهای معتبر SaaS، زیرساختهای ابری و سیستمهای هویتی برای مخفی کردن فعالیتهای مخرب خود در ترافیک سازمانها استفاده میکنند.
ابزارهای مدیریت سطح حمله (ASM) با این وعده معرفی میشوند که ریسکهای امنیتی را کاهش دهند. اما در عمل، اغلب چیزی که ارائه میدهند صرفاً اطلاعات بیشتر است. با استقرار ASM توسط تیمهای امنیتی، فهرست داراییها گسترش مییابد، هشدارها فعال شده و داشبوردها مملو از داده میشوند. این روند فعالیت قابل مشاهده و خروجیها قابل اندازهگیری هستند. با این حال، وقتی مدیران میپرسند که آیا این اقدامات تعداد رخدادهای امنیتی را کاهش داده است، پاسخ اغلب نامشخص باقی میماند. این فاصله میان تلاش انجامشده و نتیجه واقعی، مسئله اصلی بازده سرمایهگذاری (ROI) در مدیریت سطح حمله است؛ بهویژه زمانی که
تحول دیجیتال باعث شده آمادگی امنیت سایبری به بخشی جداییناپذیر از تابآوری عملیاتی سازمانها تبدیل شود. همین تغییر، نیازمند شکلگیری یک رابطه جدید و هدفمند میان مدیر امنیت اطلاعات (CISO) و مدیر عملیات (COO) است. در نگاه اول، CISO و COO انگار در دو دنیای کاملاً متفاوت فعالیت میکنند؛ حتی گاهی در تضاد با هم. CISO غرق در بردارهای حمله، آسیبپذیریها و نفوذهاست، در حالی که COO وسواس حاشیه سود، پایداری سرویسها و بهرهوری عملیاتی را دارد. اما سازمان های دیجیتال امروز، دیگر اجازه چنین فاصلهای را نمیدهند. نه به این دلیل که مدیران امنیت ناگهان دغدغه «محاسبه هزینه هر
خستگی از هشدارها مسئلهی مهمی است. تحقیقات اخیر صنعتی از سوی شرکت ارائهدهندهی پلتفرم دادههای امنیتی Devo نشان داد که ۸۳٪ از تحلیلگران امنیتی از حجم زیاد هشدارها، هشدارهای مثبت کاذب و کمبود اطلاعات، احساس سردرگمی میکنند. و آنها زمان قابل توجهی را صرف جمعآوری دستی و مرتبط کردن شواهد میکنند تا یک هشدار را قابل اجرا کنند. تیمهای امنیتی اکنون میتوانند با استفاده از پلتفرم SOC شرکت Mate که با عاملهای هوش مصنوعی کار میکند، با مشکل خستگی ناشی از هشدارها، نرخ بالای مثبتهای کاذب و زمان طولانی جمعآوری دستی دادهها مقابله کنند. این پلتفرم با تکیه بر هوش
سازمانها در سال ۲۰۲۵ با یک حقیقت سخت روبهرو هستند:مشکل واقعی در احراز هویت، ضعف تکنولوژی نیست؛ ضعف انسان است.کاربر همچنان رمزهای ساده، تکراری و قابل حدس انتخاب میکند، و مهاجمان هر روز با روشهای جدید MFA fatigue، session hijacking، و سرقت OTPها این زنجیره را تضعیف میکنند.بنابراین، مدلهای سنتی Auth عملاً به سقف کارایی خود رسیدهاند. در این شرایط، Passwordless نه یک انتخاب که تنها مسیر منطقی آینده است. احراز هویت سنتی مبتنی بر رمز عبور دیگر توان مقابله با مدلهای مدرن حملات سایبری را ندارد. Passwordless نهتنها امنیت را بالا میبرد، بلکه تجربه کاربری بهتر و معماری هویت
در سال ۲۰۲۵، کارمندان همچنان از رمزهای عبور ضعیف استفاده میکنند. به جای اینکه انتظار تغییر غیرممکن داشته باشیم، رهبران امنیتی در حال دور زدن این مشکل هستند. رمزهای عبور کار نمیکنند با اینکه حدود نیم قرن از گسترش رایانههای شخصی میگذرد، کاربران هنوز هم رمزهای عبور قوی و پیچیده انتخاب نمیکنند. پژوهشگران SpecOps وابسته به Outpost24 اخیراً ۸۰۰ میلیون رمز عبور افشا شده را بررسی کردند. آنها به جای بررسی رمزهای رایج مثل password یا abc123 فقط رمزهای مربوط به تعطیلات را جستجو کردند. حتی با همین معیار محدود، حدود ۷۵۰هزار رمز عبور ساده از این جنس پیدا شد.
موزیلا فایرفاکس با انتشار Firefox 145 یک ارتقای مهم در حریمخصوصی را معرفی کرده که میزان امکان شناسایی و ردیابی کاربران از طریق اثرانگشت دیجیتال (Fingerprinting) را بیش از پیش کاهش میدهد. این قابلیتها در ابتدا فقط در Private Browsing و حالت Enhanced Tracking Protection (ETP) Strict فعال هستند و پس از آزمایش و بهینهسازی، بهصورت پیشفرض برای همه کاربران فعال خواهند شد. ❓ Fingerprinting چیست؟ شیوهای برای ردیابی و شناسایی کاربران بدون نیاز به کوکی که با جمعآوری اطلاعات خاصی از سیستم مثل: نسخه مرورگر و سیستمعامل رزولوشن صفحه و عمق رنگ کارت گرافیک و نحوه رندر تعداد هسته
