سیسکو هشدار داده است که یک آسیبپذیری بحرانی جدید در نرمافزار AsyncOS مربوط به گیتوی امن ایمیل سیسکو (Cisco Secure Email Gateway) شناسایی شده است و اکنون در حملات واقعی بهطور فعال مورد سوءاستفاده قرار میگیرد. این آسیبپذیری با شناسه CVE-2026-76461 و امتیاز 9.8 از 10 در سیستم CVSS، ناشی از اعتبارسنجی ناکافی در منطق پردازش ایمیل (Email Parsing Logic) است و میتواند به مهاجم احراز هویتنشده و از راه دور اجازه دهد دستورات دلخواه را با سطح دسترسی Root روی سیستمعامل زیرین دستگاه اجرا کند. این ضعف امنیتی هر دو نوع فیزیکی و مجازی گیتوی امن ایمیل سیسکو را تحت تأثیر قرار میدهد.

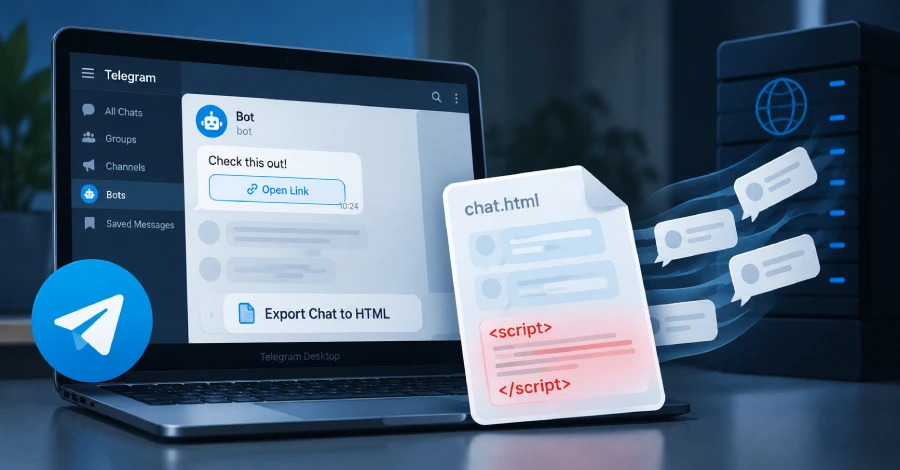
پژوهشگران امنیتی شرکت ExPatch از شناسایی یک آسیبپذیری در تلگرام دسکتاپ (Telegram Desktop) خبر دادند که به باتها (Bot) اجازه میداد کد مخفی جاوااسکریپت (JavaScript) را در پیام خود قرار دهند. این کد پس از ارسال پیام در تاریخچه چت باقی میماند و هنگام ذخیره چت بهصورت فایل HTML، به این فایل نیز منتقل میشد. این پیام در تلگرام کاملاً عادی به نظر میرسید و تنها یک لینک قابل کلیک داشت؛ اما کد مخفی آن زمانی قابل اجرا بود که کاربر فایل HTML را در یک مرورگر وب باز میکرد. این کد در صورت اجرا میتوانست تمام پیامهای موجود در فایل را به سرور تحت کنترل مهاجم ارسال کند یا محتوای نمایشدادهشده در صفحه را تغییر دهد. تلگرام در ماه جولای با انتشار یک پچ امنیتی، این آسیبپذیری را برطرف کرد؛ بااینحال، فایلهای HTML ایجادشده با نسخههای قدیمی تلگرام دسکتاپ همچنان ممکن است کد مخفی را در خود داشته باشند.

گوگل با انتشار یک بهروزرسانی امنیتی جدید برای کروم، یک آسیبپذیری روز صفر (Zero-Day) با شدت بالا در موتور V8 را برطرف کرد که با شناسه CVE-2026-85046 ثبت شده و پیش از انتشار این بهروزرسانی، در حملات واقعی مورد سوءاستفاده قرار گرفته است. این آسیبپذیری روز صفر از نوع سردرگمی نوع داده (Type Confusion) است و در کنار آن، 11 ضعف امنیتی دیگر نیز در نسخه جدید کروم پچ شدهاند.

آسیبپذیری بحرانی cPanel با شناسه CVE-2026-65643 میتواند از یک حساب کاربری مجاز در سرویس میزبانی، مسیری تا اجرای کد با سطح دسترسی Root و کنترل کامل سرور ایجاد کند. این آسیبپذیری بحرانی cPanel در قابلیتهای پارک دامنه (Domain Parking) و افزودن دامنه (Addon Domain) در cPanel و WebHost Manager (WHM) شناسایی شده است و تمامی نسخههای پشتیبانیشده این پلتفرم را تحت تأثیر قرار میدهد؛ به همین دلیل، اعمال پچهای امنیتی و بهروزرسانی سرورها برای مدیران ضروری است.

یک آسیبپذیری بحرانی در پلتفرم Keycloak با شناسه CVE-2026-18963 شناسایی شده که از سوی Red Hat در سیستم امتیازدهی CVSS، امتیاز 9.1 از 10 را دریافت کرده است. این ضعف امنیتی در دسته ضعفهای مربوط به سازوکار بازیابی رمز عبور فراموششده (Weak Password Recovery Mechanism for a Forgotten Password) مطابق با CWE-640 قرار میگیرد و میتواند به مهاجمان راه دور و بدون احراز هویت اجازه دهد بدون نیاز به تعامل کاربر، کنترل هر حساب کاربری، حتی حسابهای ادمین، را در اختیار بگیرند. پلتفرم Keycloak و Red Hat برای رفع این ضعف، پچهای امنیتی لازم را منتشر کردهاند و به کاربران توصیه میشود هرچه سریعتر سامانههای خود را به نسخههای پچ شده بهروزرسانی کنند.

آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) تأیید کرده است که گروههای باجافزاری از آسیبپذیری ویندوز تسک هاست (Windows Task Host) با شدت بالا سوءاستفاده میکنند. این ضعف امنیتی پیشتر در ماه آوریل در فهرست KEV قرار گرفته بود. آسیبپذیری ویندوز تسک هاست در صورت سوءاستفاده موفق، به مهاجمان لوکال با سطح دسترسی پایه امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح سیستم (SYSTEM) را میدهد و میتواند کنترل کامل سیستمهایی را در اختیار مهاجمان قرار دهد که هنوز پچ امنیتی مربوط به این ضعف را دریافت نکردهاند.

مرکز ملی امنیت سایبری هلند (NCSC) درباره سوءاستفاده فعال مهاجمان از قابلیت اسکرین شیرینگ(Screen Sharing) در مکاواس(macOS) هشدار داده است؛ این حملات پس از انتشار کد اکسپلویت عمومی برای یک آسیبپذیری دور زدن احراز هویت (Authentication Bypass) آغاز شدهاند و مهاجمان با هدف قرار دادن سیستمهایی که پورت 5900 آنها از طریق اینترنت در دسترس بوده، توانستهاند به سطح دسترسی Root دست یابند و ماینر مونرو (Monero) را روی سیستم قربانی مستقر کنند. قابلیت اسکرین شیرینگ که امکان کنترل دسکتاپ از راه دور را فراهم میکند، اکنون به یکی از نقاط ورود مهاجمان به سیستمهای مک اواس تبدیل شده است.

آسیبپذیریهای امنیتی جدید در افزونه کلود برای کروم (Claude for Chrome) میتوانند به افزونههای مخرب اجازه دهند از سطح دسترسیهای ویژه هوش مصنوعی سوءاستفاده کرده و عملیات حساسی مانند خواندن پیامهای جیمیل، دسترسی به اسناد گوگل داکس (Google Docs) و مشاهده دادههای تقویم کاربر را انجام دهند

یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند

گزارشهای جدید نشان میدهد مهاجمان سایبری سوءاستفاده از آسیبپذیری Oracle E-Business را در حملات واقعی آغاز کردهاند. طبق اعلام شرکت هوش تهدید Defused، این ضعف امنیتی بحرانی با شناسه CVE-2026-46817 در سامانه مالی Oracle E-Business Suite (EBS) شناسایی شده