

جستجو














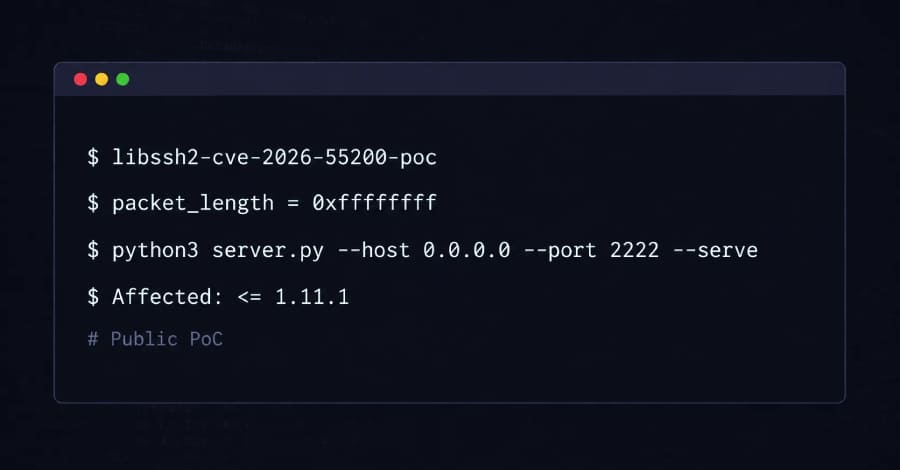
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
آسیبپذیری Squidbleed از نوع خواندن خارج از محدوده حافظه هیپ (Heap Over-Read) در وب پروکسی Squid است که میتواند باعث افشای درخواستهای HTTP بدون رمزنگاری کاربران شود. این دادههای افشا شده میتوانند شامل اطلاعات حساسی مانند دادههای احراز هویت و توکنهای نشست باشند و در اختیار هر کاربری قرار گیرند که مجاز به استفاده از همان پروکسی است.
آسیبپذیری Splunk Enterprise با شناسه CVE-2026-20253 یک ضعف بحرانی در نسخههای مشخص این پلتفرم محسوب میشود که میتواند به مهاجمان اجازه دهد بدون احراز هویت به اجرای کد از راه دور (RCE) دست یابند.
آسیبپذیری LiteLLM با شناسه CVE-2026-42271 پس از شواهدی از اکسپلویت فعال، توسط آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) به فهرست آسیبپذیریهای دارای اکسپلویت شناختهشده (KEV) اضافه شد. بررسیها نشان میدهد آسیبپذیری LiteLLM در صورت اکسپلویت موفق میتواند امکان اجرای دستورات دلخواه روی سرورهای آسیبپذیر را فراهم کند
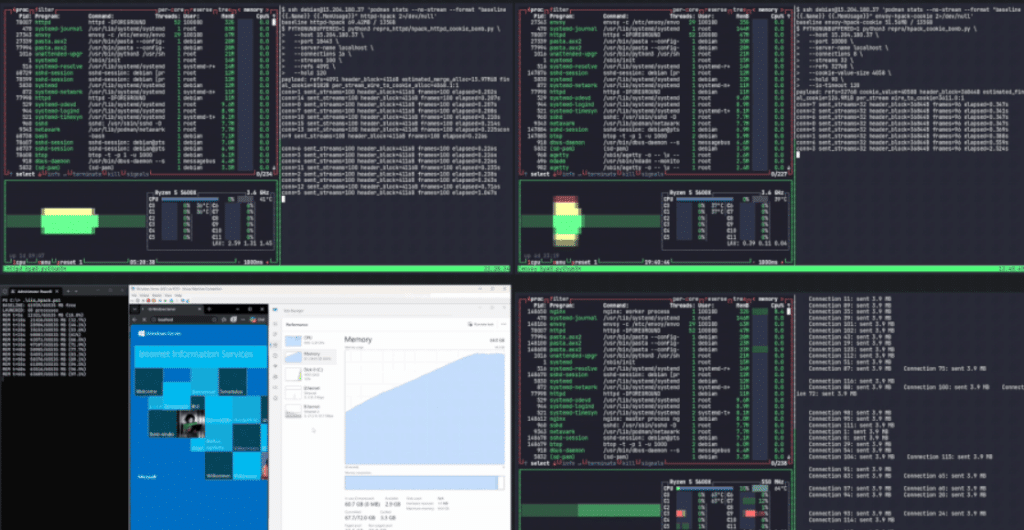
پژوهشگران امنیت سایبری از شناسایی آسیبپذیری HTTP/2 Bomb خبر دادهاند؛ ضعفی که میتواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وبسرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.
امنیت رباتهای صنعتی بار دیگر با شناسایی یک آسیبپذیری بحرانی در کانون توجه قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-8153 در سیستمعامل PolyScope 5 شرکت Universal Robots، امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکند
آسیبپذیری SD‑WAN با شناسه CVE‑2026‑20182 در کنترلرهای Cisco Catalyst SD‑WAN به مهاجمان اجازه میدهد بدون احراز هویت به یکی از حیاتیترین کامپوننتهای مدیریت شبکه دسترسی پیدا کنند. این آسیبپذیری SD‑WAN که هماکنون بهصورت فعال مورد سوءاستفاده قرار گرفته است، میتواند کنترل کامل زیرساخت شبکه سازمان را در اختیار مهاجمان قرار دهد؛ موضوعی که با توجه به نقش مرکزی کنترلرهای SD‑WAN در معماری شبکه، ریسک امنیتی بسیار بالایی ایجاد میکند.
آسیبپذیری Dirty Frag در کرنل لینوکس بهعنوان یک ضعف جدید افزایش سطح دسترسی لوکال (Local Privilege Escalation) شناسایی شده است که به کاربر بدون دسترسی ویژه اجازه میدهد سطح دسترسی خود را تا root افزایش دهد. بررسیها نشان میدهد که آسیبپذیری Dirty Frag احتمالاً پیش از انتشار پچهای رسمی، در برخی حملات واقعی مورد بهرهبرداری قرار گرفته و به همین دلیل به یک تهدید جدی برای سرورهای لینوکسی و محیطهای سازمانی تبدیل شده است.
آسیبپذیری مبدل سریال به IP (Serial‑to‑IP Converter) بهعنوان یکی از بحرانیترین ضعفهای اخیر در حوزه ICS/OT، توجه محققان امنیت سایبری را به خود جلب کرده است. پژوهشهای اخیر شرکت Forescout نشان میدهند که مجموعهای از آسیبپذیریها در محصولات شرکتهای Lantronix و Silex میتواند به مهاجمان امکان اجرای کد از راه دور (RCE)، تزریق فرمان سیستمعامل، تصاحب دستگاه و حملات انکار سرویس (DoS) را بدهد.

در دنیای سایبری امروز، فروپاشی پنجره پچ ویندوز یکی از چالشهای اساسی برای تیمهای امنیتی تبدیل شده است. این روند باعث شده که فاصله میان افشای آسیبپذیریها و بهرهبرداری از آنها بهطور چشمگیری کاهش یابد.
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
آسیبپذیری Squidbleed از نوع خواندن خارج از محدوده حافظه هیپ (Heap Over-Read) در وب پروکسی Squid است که میتواند باعث افشای درخواستهای HTTP بدون رمزنگاری کاربران شود. این دادههای افشا شده میتوانند شامل اطلاعات حساسی مانند دادههای احراز هویت و توکنهای نشست باشند و در اختیار هر کاربری قرار گیرند که مجاز به استفاده از همان پروکسی است.
آسیبپذیری Splunk Enterprise با شناسه CVE-2026-20253 یک ضعف بحرانی در نسخههای مشخص این پلتفرم محسوب میشود که میتواند به مهاجمان اجازه دهد بدون احراز هویت به اجرای کد از راه دور (RCE) دست یابند.
آسیبپذیری LiteLLM با شناسه CVE-2026-42271 پس از شواهدی از اکسپلویت فعال، توسط آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) به فهرست آسیبپذیریهای دارای اکسپلویت شناختهشده (KEV) اضافه شد. بررسیها نشان میدهد آسیبپذیری LiteLLM در صورت اکسپلویت موفق میتواند امکان اجرای دستورات دلخواه روی سرورهای آسیبپذیر را فراهم کند
پژوهشگران امنیت سایبری از شناسایی آسیبپذیری HTTP/2 Bomb خبر دادهاند؛ ضعفی که میتواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وبسرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.
امنیت رباتهای صنعتی بار دیگر با شناسایی یک آسیبپذیری بحرانی در کانون توجه قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-8153 در سیستمعامل PolyScope 5 شرکت Universal Robots، امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکند
آسیبپذیری SD‑WAN با شناسه CVE‑2026‑20182 در کنترلرهای Cisco Catalyst SD‑WAN به مهاجمان اجازه میدهد بدون احراز هویت به یکی از حیاتیترین کامپوننتهای مدیریت شبکه دسترسی پیدا کنند. این آسیبپذیری SD‑WAN که هماکنون بهصورت فعال مورد سوءاستفاده قرار گرفته است، میتواند کنترل کامل زیرساخت شبکه سازمان را در اختیار مهاجمان قرار دهد؛ موضوعی که با توجه به نقش مرکزی کنترلرهای SD‑WAN در معماری شبکه، ریسک امنیتی بسیار بالایی ایجاد میکند.
آسیبپذیری Dirty Frag در کرنل لینوکس بهعنوان یک ضعف جدید افزایش سطح دسترسی لوکال (Local Privilege Escalation) شناسایی شده است که به کاربر بدون دسترسی ویژه اجازه میدهد سطح دسترسی خود را تا root افزایش دهد. بررسیها نشان میدهد که آسیبپذیری Dirty Frag احتمالاً پیش از انتشار پچهای رسمی، در برخی حملات واقعی مورد بهرهبرداری قرار گرفته و به همین دلیل به یک تهدید جدی برای سرورهای لینوکسی و محیطهای سازمانی تبدیل شده است.
آسیبپذیری مبدل سریال به IP (Serial‑to‑IP Converter) بهعنوان یکی از بحرانیترین ضعفهای اخیر در حوزه ICS/OT، توجه محققان امنیت سایبری را به خود جلب کرده است. پژوهشهای اخیر شرکت Forescout نشان میدهند که مجموعهای از آسیبپذیریها در محصولات شرکتهای Lantronix و Silex میتواند به مهاجمان امکان اجرای کد از راه دور (RCE)، تزریق فرمان سیستمعامل، تصاحب دستگاه و حملات انکار سرویس (DoS) را بدهد.
در دنیای سایبری امروز، فروپاشی پنجره پچ ویندوز یکی از چالشهای اساسی برای تیمهای امنیتی تبدیل شده است. این روند باعث شده که فاصله میان افشای آسیبپذیریها و بهرهبرداری از آنها بهطور چشمگیری کاهش یابد.
