فهرست پکیجهای مخرب npm
بر اساس آمار منتشرشده، از مجموع دانلودهای پکیجهای شناساییشده در مخزن npm، تعداد 116 هزار دانلود طی 30 روز گذشته ثبت شده است. نام برخی از این پکیجهای مخرب در ادامه ذکر شده است:
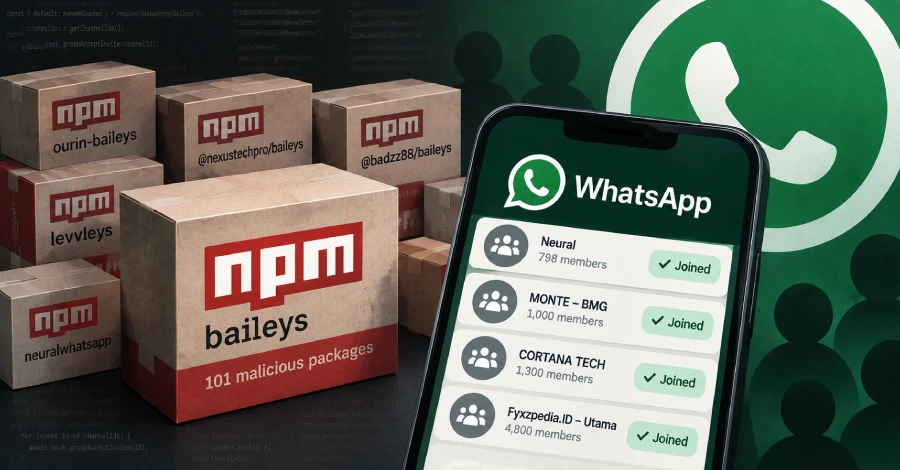
- ourin-baileys
- @nexustechpro/baileys
- @badzz88/baileys
- @ostyado/baileys
- levvleys
- @vanzxy/baileys
- @yudzxml/baileys
- @chatunity/baileys
- @kelvdra/baileys
- neuralwhatsapp
- lilys-baileys
- @fyxzpediaa/baileys
- noxleyss
- @xrelly-stack/bails
- alipclutch-baileys
- kurobails
- eliteprotech-baileys
- @xayz/baileys
- chromestaff-baileys
- @sanzoffc/baileys
- @sairidev/baileys-new
- cloud-baileys
- @nyzzpediaa/baileys-new
- ishumdz-bail
- nishiki-bail
- diezyclutch-baileys
- oktz-baileys
- my-auto-follow
گزارشهای پیشین درباره سوءاستفاده از Baileys
گزارشهای مربوط به سوءاستفاده از نسخههای تغییریافته و مخرب پروژه Baileys برای دستکاری فعالیت حسابهای واتساپ، نخستین بار در آگوست 2026 منتشر شد. در آن زمان، شرکت SafeDep تعدادی پکیج مخرب در مخزن npm شناسایی کرد که پس از نصب، بدون اطلاع کاربر، حساب واتساپ او را به عضویت کانالهای تحت کنترل توسعهدهنده درمیآوردند و از این طریق، تعداد دنبالکنندگان این کانالها را افزایش میدادند. همچنین این پکیجها آدرسهای اینترنتی تبلیغاتی متعلق به توسعهدهنده را به تصاویر و ویدیوهای ارسالی ربات اضافه میکردند.
در ادامه این گزارشها، اوایل سپتامبر 2026، تیم پژوهشی امنیتی Xygeni Security از شناسایی پکیج مخرب دیگری با نام dappaoffc/baileys-mod@ خبر داد که نسخهای تغییریافته از Baileys بود. بررسیها نشان داد این پکیج بدون اطلاع توسعهدهنده، از نشست احراز هویتشده ربات واتساپ او برای افزودن حساب به کانالهای تحت کنترل مهاجمان استفاده میکرد. شواهد نشان میدهد که استفاده از پکیجهای مخرب مبتنی بر Baileys برای دستکاری حسابهای واتساپ، به کمپین PhantomSub محدود نمیشود.
سه واریانت متفاوت از بدافزار
تحلیل شرکت OX Security سه واریانت از این بدافزار را در پکیجهای مخرب npm شناسایی کرده است که هرکدام از روش متفاوتی برای دریافت یا ذخیرهسازی شناسه (ID) کانالهای هدف استفاده میکنند:
- واریانت اول (19 پکیج): شناسه کانالها را هنگام اجرا از گیتهاب دریافت میکند.
- واریانت دوم (60 پکیج): شناسه کانالها را بهصورت متن ساده (Plaintext) در کد منبع قرار میدهد.
- واریانت سوم (14 پکیج): شناسه کانالها را بهصورت کدگذاریشده و مبهمسازیشده در کد منبع جاسازی میکند.
این تفاوتها نشان میدهد که پکیجها، با وجود هدف مشترک، از روشهای متفاوتی برای ذخیره یا دریافت شناسه کانالهای مقصد استفاده میکنند.
ارتباط پکیجهای مخرب با کانالهای تبلیغاتی واتساپ
بررسیهای شرکت OX Security نشان میدهد که یکی از گروههای شناساییشده در واتساپ احتمالاً در اندونزی فعالیت دارد و حسابهای کاربری مربوط به بازیها و اپلیکیشنهای موبایلی، از جمله حسابهای کاربری بازی موبایل لجندز: بنگ بنگ (Mobile Legends: Bang Bang) و شبکه اجتماعی تیکتاک (TikTok) را تبلیغ میکند. در پیامهای این گروه، شماره تلفنی نیز درج شده که به یک حساب تجاری واتساپ در اندونزی با نام «Dan» مرتبط است.
از دیگر گروهها و کانالهای شناساییشده میتوان به موارد زیر اشاره کرد:
- Neural: این کانال با 798 دنبالکننده، محصولات موسوم به منابع درون بازی (Resource Supplies یا RSS) را از طریق پلتفرم JualanRSS تبلیغ میکند. این پلتفرم امکان خریدوفروش آنلاین منابع درونبازی، از جمله غذا، سنگ معدن، سنگ، چوب و طلا را فراهم میکند.
- MONTE – BMG: دارای 1000 دنبالکننده.
- CORTANA TECH: دارای 1300 دنبالکننده.
- Fyxzpedia.ID – Utama: دارای 4800 دنبالکننده.
به گفته OX Security، بیشتر کانالهای شناساییشده، کانالهای کوچک فروش ربات و بازارهای آنلاین هستند که عمدتاً در اندونزی فعالیت میکنند. ادمینهای این کانالها از تعداد دنبالکنندگان برای نشان دادن اعتبار و محبوبیت خود بهره میبرند و از این طریق، محصولاتی مانند اسکریپتهای ربات و نسخههای پریمیوم اپلیکیشنهای اندرویدی (APK) و فعالیتهایی مانند ساخت ربات و افزایش تعامل در شبکههای اجتماعی را تبلیغ و عرضه میکنند.
همچنین بررسیهای OX Security نشان میدهد که پکیجهای این کمپین، با وجود تفاوت در نام و حسابهایی که آنها را منتشر کردهاند، ارتباط نزدیکی با یکدیگر دارند. شناسههای یکسان کانالها، فهرستهای کانال از راه دور و حسابهای مشترک گیتهاب در میان این پکیجها مشاهده شدهاند. این همپوشانی نشان میدهد که پکیجهای مخرب npm ممکن است بهطور هماهنگ برای افزایش دنبالکنندگان کانالهای مشخص به کار گرفته شوند. در نتیجه، ادمین یک کانال میتواند از طریق چندین پکیج مختلف، حتی آنهایی که با نامها و حسابهای متفاوت منتشر شدهاند، دنبالکنندگان بیشتری به دست آورد.
راهکارهای مقابله با پکیجهای مخرب npm و محافظت از حسابهای واتساپ
برای مقابله با این تهدید، به توسعهدهندگان توصیه میشود بررسی کنند که آیا حساب واتساپ آنها به گروههای ناشناس اضافه شده است یا خیر. در صورت شناسایی چنین گروههایی، باید آنها را مسدود کنند.
همچنین، لازم است وابستگیهای پروژه و پکیجهای مورد استفاده در npm بهدقت بررسی شوند تا پکیجهای مخرب پیش از ورود به محیط توسعه یا استقرار شناسایی گردند. تیمهای امنیتی نیز باید قوانین تشخیص (Detection Rules) مناسبی برای شناسایی و مسدودسازی پکیجهای مخرب مبتنی بر Baileys تنظیم کنند.
علاوه بر این، توسعهدهندگان باید از بهکارگیری پکیجهایی که برای عملکرد خود به اتصال حساب شخصی واتساپ نیاز دارند، خودداری کنند.