

جستجو













یک عامل تهدید با انگیزه مالی، به توسعه و توزیع بدافزار رباینده اطلاعات (Infostealer) مبتنی بر جاوااسکریپت (JavaScript) با نام PhantomRaven از طریق مخزن پکیج npm پرداخته است. واحد عملیات مقابله با تهدیدات شرکت CrowdStrike در گزارشی جدید اعلام کرده است که با اطمینان بالا، توسعه این بدافزار با کمک یک مدل زبانی بزرگ (LLM) انجام شده است. این ارزیابی بر اساس شواهدی مانند کامنتهای بسیار مفصل، کدهای Placeholder و الگوهای آماری حاصل از تحلیل توکنها صورت گرفته است. یافتههای جدید درباره PhantomRaven نشان میدهد استفاده از مدلهای زبانی بزرگ در توسعه بدافزارها میتواند فرآیند طراحی و آمادهسازی آنها را برای عوامل تهدید تسهیل کند.

مهاجمان سایبری با سوءاستفاده از npm و میرورهای آن (Mirrors)، صفحات فیشینگ را در قالب صفحات HTML مخرب میزبانی میکنند. این صفحات با جعل کپچاهای کلودفلر (Cloudflare CAPTCHA)، بازدیدکنندگان را به وبسایتهای تحت کنترل مهاجمان هدایت میکنند. بررسیهای امنیتی نشان میدهد این روش تاکنون در دستکم 24 پکیج npm شناسایی شده و میرورهای این مخزن نیز به محلی برای میزبانی صفحات فیشینگ تبدیل شدهاند. مهاجمان با تکیه بر زیرساختهای معتبر و استفاده از قابلیت ریدایرکت (Redirect)، کاربران را به مقصدهای مخرب، صفحات جعلی ورود یا سایر محتوای تحت کنترل خود هدایت میکنند.

یک حمله زنجیره تأمین گسترده در اکوسیستم npm با استفاده از بدافزار دارای قابلیت انتشار خودکار با نام ChainDrop، بیش از 1,300 پکیج نرمافزاری را آلوده کرده است؛ پکیجهایی که در مجموع حدود 2 میلیارد دانلود ماهانه دارند.

در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.

پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
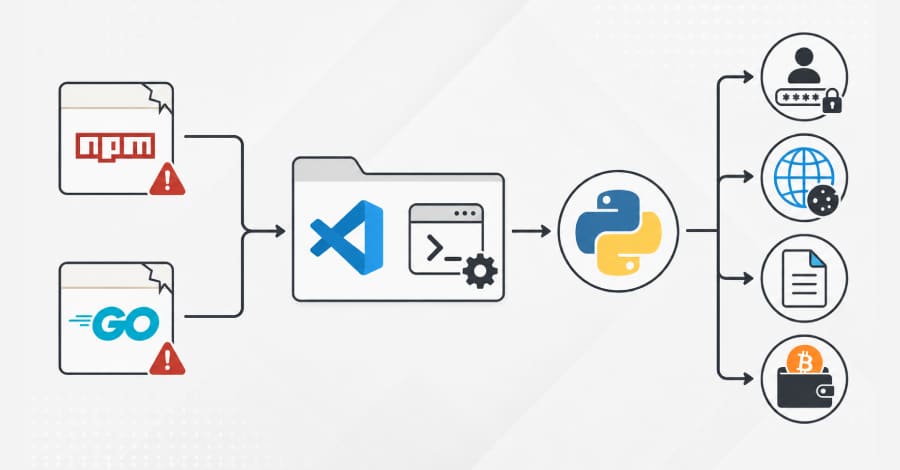
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.

در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
یک عامل تهدید با انگیزه مالی، به توسعه و توزیع بدافزار رباینده اطلاعات (Infostealer) مبتنی بر جاوااسکریپت (JavaScript) با نام PhantomRaven از طریق مخزن پکیج npm پرداخته است. واحد عملیات مقابله با تهدیدات شرکت CrowdStrike در گزارشی جدید اعلام کرده است که با اطمینان بالا، توسعه این بدافزار با کمک یک مدل زبانی بزرگ (LLM) انجام شده است. این ارزیابی بر اساس شواهدی مانند کامنتهای بسیار مفصل، کدهای Placeholder و الگوهای آماری حاصل از تحلیل توکنها صورت گرفته است. یافتههای جدید درباره PhantomRaven نشان میدهد استفاده از مدلهای زبانی بزرگ در توسعه بدافزارها میتواند فرآیند طراحی و آمادهسازی آنها را برای عوامل تهدید تسهیل کند.
مهاجمان سایبری با سوءاستفاده از npm و میرورهای آن (Mirrors)، صفحات فیشینگ را در قالب صفحات HTML مخرب میزبانی میکنند. این صفحات با جعل کپچاهای کلودفلر (Cloudflare CAPTCHA)، بازدیدکنندگان را به وبسایتهای تحت کنترل مهاجمان هدایت میکنند. بررسیهای امنیتی نشان میدهد این روش تاکنون در دستکم 24 پکیج npm شناسایی شده و میرورهای این مخزن نیز به محلی برای میزبانی صفحات فیشینگ تبدیل شدهاند. مهاجمان با تکیه بر زیرساختهای معتبر و استفاده از قابلیت ریدایرکت (Redirect)، کاربران را به مقصدهای مخرب، صفحات جعلی ورود یا سایر محتوای تحت کنترل خود هدایت میکنند.
یک حمله زنجیره تأمین گسترده در اکوسیستم npm با استفاده از بدافزار دارای قابلیت انتشار خودکار با نام ChainDrop، بیش از 1,300 پکیج نرمافزاری را آلوده کرده است؛ پکیجهایی که در مجموع حدود 2 میلیارد دانلود ماهانه دارند.
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
