روز: آبان 12, 1405 (فرمت تاریخ آرشیو روزانه)

npm

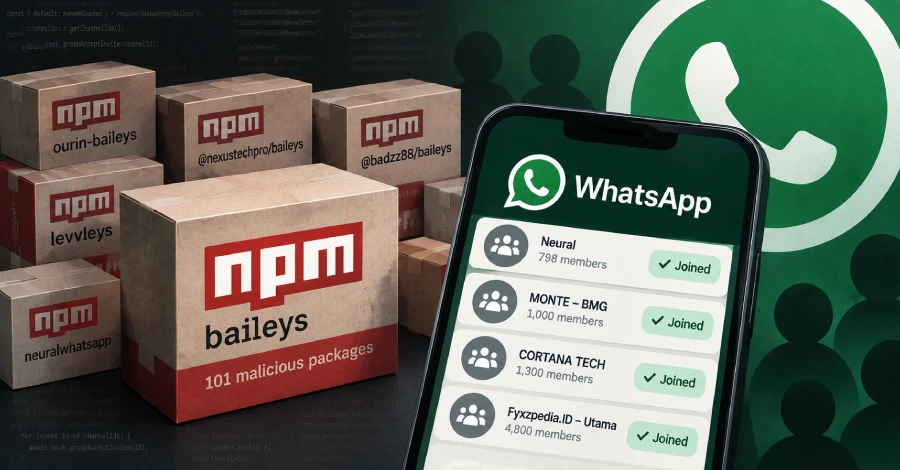
شناسایی 101 پکیج مخرب npm که حساب‌های واتس‌اپ توسعه‌دهندگان را بدون رضایت آن‌ها به گروه‌ها اضافه می‌کنند

پژوهشگران امنیت سایبری در جریان بررسی کمپین PhantomSub، تعداد 101 پکیج مخرب npm را شناسایی کرده‌اند که با سوءاستفاده از پروژه متن‌باز Baileys، حساب‌های واتس‌اپ توسعه‌دهندگان را بدون اطلاع و رضایت آن‌ها به گروه‌ها و کانال‌های مشخص اضافه می‌کنند. بر اساس گزارش شرکت OX Security، این پکیج‌های مخرب در مجموع حدود 490 هزار بار از مخزن npm دانلود شده‌اند. این آمار، گستردگی کمپین و اهمیت بررسی دقیق پکیج‌های مورد استفاده در پروژه‌های نرم‌افزاری را نشان می‌دهد.

کلیک‌فیکس

نسخه‌های سفارشی چت‌جی‌پی‌تی‌ از حملات کلیک‌فیکس برای استقرار RAT استفاده می‌کنند

نسخه‌های سفارشی چت‌جی‌پی‌تی (Custom ChatGPTs) که در تبلیغات گوگل نمایش داده می‌شوند، کاربران ناآگاه را به وب‌سایت‌های مخرب هدایت می‌کنند؛ وب‌سایت‌هایی که با بهره‌گیری از حملات کلیک‌فیکس (ClickFix)، کاربران را به اجرای دستورهای مخرب و نصب بدافزار ترغیب می‌کنند. مهاجمان با سوءاستفاده از قابلیت قانونی ساخت جی‌پی‌تی‌های سفارشی در پلتفرم OpenAI، این ابزارها را به بستری برای پیشبرد حملات کلیک‌فیکس تبدیل کرده‌اند. این جی‌پی‌تی‌ها برای انجام وظایف مشخص، بر اساس دستورالعمل‌ها، دانش تکمیلی (Additional Knowledge) و قابلیت‌های ویژه (Skills) پیکربندی می‌شوند. پس از انتشار نیز سایر کاربران می‌توانند آن‌ها را نصب کرده و مورد استفاده قرار دهند. بااین‌حال، OpenAI اعلام کرده است که از 11 دسامبر، دیگر از جی‌پی‌تی‌های سفارشی پشتیبانی نخواهد کرد.

npm

شناسایی 101 پکیج مخرب npm که حساب‌های واتس‌اپ توسعه‌دهندگان را بدون رضایت آن‌ها به گروه‌ها اضافه می‌کنند

پژوهشگران امنیت سایبری در جریان بررسی کمپین PhantomSub، تعداد 101 پکیج مخرب npm را شناسایی کرده‌اند که با سوءاستفاده از پروژه متن‌باز Baileys، حساب‌های واتس‌اپ توسعه‌دهندگان را بدون اطلاع و رضایت آن‌ها به گروه‌ها و کانال‌های مشخص اضافه می‌کنند. بر اساس گزارش شرکت OX Security، این پکیج‌های مخرب در مجموع حدود 490 هزار بار از مخزن npm دانلود شده‌اند. این آمار، گستردگی کمپین و اهمیت بررسی دقیق پکیج‌های مورد استفاده در پروژه‌های نرم‌افزاری را نشان می‌دهد.

کلیک‌فیکس

نسخه‌های سفارشی چت‌جی‌پی‌تی‌ از حملات کلیک‌فیکس برای استقرار RAT استفاده می‌کنند

نسخه‌های سفارشی چت‌جی‌پی‌تی (Custom ChatGPTs) که در تبلیغات گوگل نمایش داده می‌شوند، کاربران ناآگاه را به وب‌سایت‌های مخرب هدایت می‌کنند؛ وب‌سایت‌هایی که با بهره‌گیری از حملات کلیک‌فیکس (ClickFix)، کاربران را به اجرای دستورهای مخرب و نصب بدافزار ترغیب می‌کنند. مهاجمان با سوءاستفاده از قابلیت قانونی ساخت جی‌پی‌تی‌های سفارشی در پلتفرم OpenAI، این ابزارها را به بستری برای پیشبرد حملات کلیک‌فیکس تبدیل کرده‌اند. این جی‌پی‌تی‌ها برای انجام وظایف مشخص، بر اساس دستورالعمل‌ها، دانش تکمیلی (Additional Knowledge) و قابلیت‌های ویژه (Skills) پیکربندی می‌شوند. پس از انتشار نیز سایر کاربران می‌توانند آن‌ها را نصب کرده و مورد استفاده قرار دهند. بااین‌حال، OpenAI اعلام کرده است که از 11 دسامبر، دیگر از جی‌پی‌تی‌های سفارشی پشتیبانی نخواهد کرد.