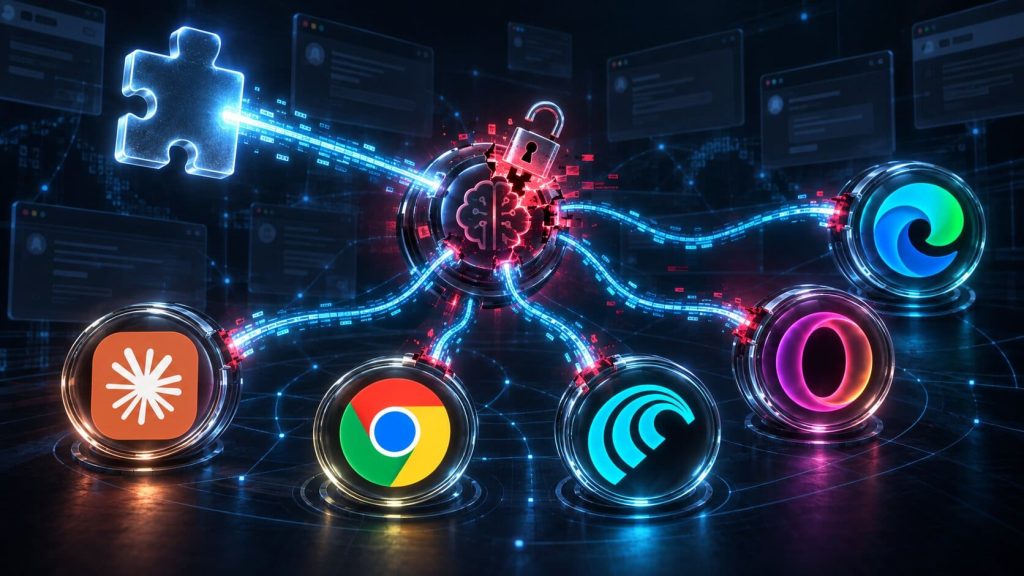
یک پژوهشگر امنیت سایبری به نام گال ویزمن (Gal Weizman) از شرکت Forever Security، تکنیک حمله جدیدی به نام BragJack را شناسایی کرده است که میتواند با استفاده از تنها یک افزونه مخرب مرورگر، کنترل دستیارهای هوش مصنوعی تعبیهشده در مرورگرهای محبوب را در اختیار مهاجم قرار دهد. این تکنیک در قالب یک نمونه اثبات مفهوم (PoC) روی پنج مرورگر و دستیار هوش مصنوعی مبتنی بر کرومیوم (Chromium) آزمایش شده است که شامل جمنای لایو (Gemini Live) در گوگل کروم، پرپلکسیتی کامت (Perplexity Comet)، مایکروسافت اج (Microsoft Edge)، اوپرا نئون (Opera Neon) و کلود در کروم (Claude in Chrome) هستند. حمله BragJack نشان میدهد که افزونههای مخرب میتوانند به مسیری برای ربایش عاملهای هوش مصنوعی مرورگرها و سوءاستفاده از دسترسیهای آنها تبدیل شوند.

پژوهشگران امنیت سایبری از شناسایی بدافزار اندرویدی RatHat خبر دادهاند که بر اساس ارزیابیها، به عوامل تهدید مستقر در چین نسبت داده میشود و به سامانهای مبتنی بر هوش مصنوعی (AI) برای هدایت و کنترل دستگاههای آلوده مجهز است. بدافزار اندرویدی RatHat عمدتاً از طریق اسمیشینگ هدفمند (Targeted Smishing) و تبلیغات مخرب توزیع میشود و با هدایت کاربران به پورتالهای جعلی دانلود شخص ثالث، فرآیند آلودگی چندمرحلهای و خودکاری را برای استقرار بدافزار روی دستگاه آغاز میکند.

گروه اخاذی سایبری شاینیهانترز (ShinyHunters) با نفوذ به سایت افشای اطلاعات گروه باجافزاری Clop، محتوای این سایت را در سرویس Tor دستکاری کرد و مدعی شد به دادههای سرور و کلیدهای خصوصی سرویس Onion این گروه دست یافته است. شاینیهانترز اعلام کرده این حمله با سوءاستفاده از یک آسیبپذیری آپلود فایل بدون احراز هویت در Grav CMS انجام شده و در ادامه، Clop را به پرداخت باج در ازای عدم انتشار اطلاعات ادعایی تهدید کرده است. این درگیری سایبری ریشه در اختلافات قبلی این دو گروه دارد که به کمپین سرقت داده از Oracle E-Business Suite بازمیگردد.