








محققان امنیتی اعلام کردند که گروهی از هکرها از یک آسیبپذیری خطرناک در Cisco IOS و IOS XE با شناسه CVE-2025-20352 سوءاستفاده کردهاند تا Rootkit مخصوصی را روی سوئیچهای سیسکو نصب کنند. این حمله که با نام Operation Zero Disco شناسایی شده، سیستمهای لینوکسی قدیمی بدون راهکارهای EDR را هدف

مایکروسافت در بهروزرسانی اخیر خود، یکی از جدیترین و بحرانیترین آسیبپذیریهای تاریخ در ASP.NET Core را برطرف کرد؛ باگی که کارشناسان امنیتی آن را دارای بیشترین امتیاز (Severity Rating) در میان تمام آسیبپذیریهای ثبتشده در این فریمورک میدانند. جزئیات آسیبپذیری CVE-2025-55315 این آسیبپذیری با شناسه CVE-2025-55315 در وبسرور Kestrel مربوط

مایکروسافت بهروزرسانی تجمعی KB5066791 ویندوز ۱۰ را منتشر کرد، که در اصل پایان پشتیبانی رسمی ویندوز ۱۰ و آخرین بهروزرسانی این سیستمعامل محسوب میشود. با این حال، کاربران همچنان میتوانند از بهروزرسانیهای امنیتی تمدیدشده (ESU) تا یک سال (برای مصرفکنندگان) و تا سه سال (برای سازمانها) استفاده کنند. اهمیت بهروزرسانی

🔎 شرکت Oracle هشدار داده که یک آسیبپذیری بسیار بحرانی در مجموعه نرمافزاری E-Business Suite با شناسه CVE-2025-61882 شناسایی شده که به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، کد مخرب را از راه دور اجرا کنند. این باگ هماکنون در حملات سرقت داده توسط گروه باجافزار Clop مورد

مایکروسافت اعلام کرده در حال رفع یک باگ در Microsoft Defender for Endpoint است که باعث میشود این ابزار امنیتی، برخی دستگاهها – بهویژه محصولات Dell – را بهطور اشتباه دارای نسخه قدیمی BIOS تشخیص دهد و کاربران را برای آپدیت آن هشدار دهد. در هشدار رسمی که به سازمانها ارسال

شرکت Western Digital بهروزرسانیهای امنیتی جدیدی برای چندین مدل از دستگاههای ذخیرهسازی شبکهای (NAS) سری WD My Cloud منتشر کرده که یک آسیبپذیری بحرانی را برطرف میکند؛ با سوءاستفاده از این باگ، مهاجمان میتوانند فرمانهای دلخواه سیستم را از راه دور اجرا کنند. جزئیات آسیبپذیری WD My Cloud این نقص امنیتی

شرکت Broadcom بهتازگی بهروزرسانیهای امنیتی مهمی را برای برطرف کردن دو آسیبپذیری بسیار مهم (High-Severity) در پلتفرم VMware NSX منتشر کرده که توسط آژانس امنیت ملی ایالات متحده (NSA) گزارش شدهاند. VMware NSX یکی از راهکارهای مجازیسازی شبکه در مجموعهی VMware Cloud Foundation است که به مدیران IT این امکان
مرکز ملی امنیت سایبری بریتانیا (NCSC) اعلام کرده که بازیگران تهدید از آسیبپذیریهای بهتازگی افشا شده در فایروالهای Cisco ASA سوءاستفاده کرده و بهصورت روز-صفر (zero‑day) بدافزارهایی جدید و پیشرفته مانند RayInitiator و LINE VIPER را روی تجهیزات قربانی نصب میکنند. «بدافزارهای RayInitiator و LINE VIPER نشاندهندهی جهشی در پیچیدگی
شرکت SolarWinds بهتازگی یک هاتفیکس (Hotfix) منتشر کرده تا یک آسیبپذیری بسیار حیاتی در نرمافزار Web Help Desk را برطرف کند؛ نقصی که در صورت سوءاستفاده موفق میتواند به مهاجمان اجازه دهد تا دستورات دلخواه خود را از راه دور روی سیستم قربانی اجرا کنند. 📍 جزئیات آسیبپذیری SolarWinds شناسه:
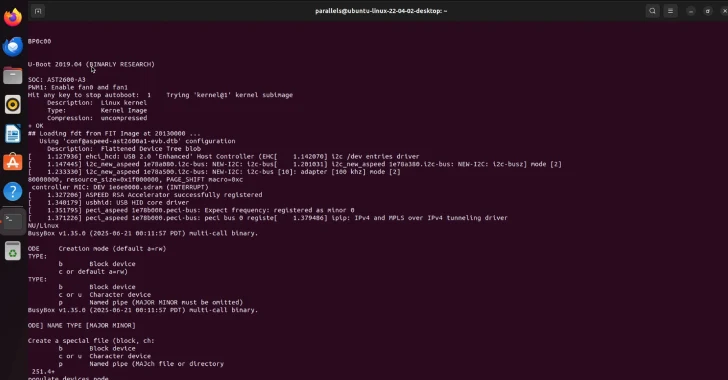
پژوهشگران امنیت سایبری جزئیات دو آسیبپذیری جدید در فریمور کنترلر مدیریت برد اصلی (BMC) شرکت Supermicro را منتشر کردهاند که میتواند به مهاجمان اجازه دهد با دور زدن مراحل حیاتی تأیید امنیتی، سیستم را با یک ایمیج مخرب بهروزرسانی کنند. این آسیبپذیریها که هر دو شدت متوسطی دارند و ناشی
محققان امنیتی اعلام کردند که گروهی از هکرها از یک آسیبپذیری خطرناک در Cisco IOS و IOS XE با شناسه CVE-2025-20352 سوءاستفاده کردهاند تا Rootkit مخصوصی را روی سوئیچهای سیسکو نصب کنند. این حمله که با نام Operation Zero Disco شناسایی شده، سیستمهای لینوکسی قدیمی بدون راهکارهای EDR را هدف
مایکروسافت در بهروزرسانی اخیر خود، یکی از جدیترین و بحرانیترین آسیبپذیریهای تاریخ در ASP.NET Core را برطرف کرد؛ باگی که کارشناسان امنیتی آن را دارای بیشترین امتیاز (Severity Rating) در میان تمام آسیبپذیریهای ثبتشده در این فریمورک میدانند. جزئیات آسیبپذیری CVE-2025-55315 این آسیبپذیری با شناسه CVE-2025-55315 در وبسرور Kestrel مربوط
مایکروسافت بهروزرسانی تجمعی KB5066791 ویندوز ۱۰ را منتشر کرد، که در اصل پایان پشتیبانی رسمی ویندوز ۱۰ و آخرین بهروزرسانی این سیستمعامل محسوب میشود. با این حال، کاربران همچنان میتوانند از بهروزرسانیهای امنیتی تمدیدشده (ESU) تا یک سال (برای مصرفکنندگان) و تا سه سال (برای سازمانها) استفاده کنند. اهمیت بهروزرسانی
🔎 شرکت Oracle هشدار داده که یک آسیبپذیری بسیار بحرانی در مجموعه نرمافزاری E-Business Suite با شناسه CVE-2025-61882 شناسایی شده که به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، کد مخرب را از راه دور اجرا کنند. این باگ هماکنون در حملات سرقت داده توسط گروه باجافزار Clop مورد
مایکروسافت اعلام کرده در حال رفع یک باگ در Microsoft Defender for Endpoint است که باعث میشود این ابزار امنیتی، برخی دستگاهها – بهویژه محصولات Dell – را بهطور اشتباه دارای نسخه قدیمی BIOS تشخیص دهد و کاربران را برای آپدیت آن هشدار دهد. در هشدار رسمی که به سازمانها ارسال
شرکت Western Digital بهروزرسانیهای امنیتی جدیدی برای چندین مدل از دستگاههای ذخیرهسازی شبکهای (NAS) سری WD My Cloud منتشر کرده که یک آسیبپذیری بحرانی را برطرف میکند؛ با سوءاستفاده از این باگ، مهاجمان میتوانند فرمانهای دلخواه سیستم را از راه دور اجرا کنند. جزئیات آسیبپذیری WD My Cloud این نقص امنیتی
شرکت Broadcom بهتازگی بهروزرسانیهای امنیتی مهمی را برای برطرف کردن دو آسیبپذیری بسیار مهم (High-Severity) در پلتفرم VMware NSX منتشر کرده که توسط آژانس امنیت ملی ایالات متحده (NSA) گزارش شدهاند. VMware NSX یکی از راهکارهای مجازیسازی شبکه در مجموعهی VMware Cloud Foundation است که به مدیران IT این امکان
مرکز ملی امنیت سایبری بریتانیا (NCSC) اعلام کرده که بازیگران تهدید از آسیبپذیریهای بهتازگی افشا شده در فایروالهای Cisco ASA سوءاستفاده کرده و بهصورت روز-صفر (zero‑day) بدافزارهایی جدید و پیشرفته مانند RayInitiator و LINE VIPER را روی تجهیزات قربانی نصب میکنند. «بدافزارهای RayInitiator و LINE VIPER نشاندهندهی جهشی در پیچیدگی
شرکت SolarWinds بهتازگی یک هاتفیکس (Hotfix) منتشر کرده تا یک آسیبپذیری بسیار حیاتی در نرمافزار Web Help Desk را برطرف کند؛ نقصی که در صورت سوءاستفاده موفق میتواند به مهاجمان اجازه دهد تا دستورات دلخواه خود را از راه دور روی سیستم قربانی اجرا کنند. 📍 جزئیات آسیبپذیری SolarWinds شناسه:
پژوهشگران امنیت سایبری جزئیات دو آسیبپذیری جدید در فریمور کنترلر مدیریت برد اصلی (BMC) شرکت Supermicro را منتشر کردهاند که میتواند به مهاجمان اجازه دهد با دور زدن مراحل حیاتی تأیید امنیتی، سیستم را با یک ایمیج مخرب بهروزرسانی کنند. این آسیبپذیریها که هر دو شدت متوسطی دارند و ناشی
