








شرکت Adobe پچهایی برای حداقل ۳۹ آسیبپذیری در محصولات مختلف خود منتشر کرد و نسبت به خطرات اجرای کد از راه دور (RCE) هشدار داد. این بهروزرسانیها شامل پچ برای Adobe ColdFusion است که مجموعهای از حملات اجرای کد و افزایش سطح دسترسی را هدف قرار میدهد. در بولتن امنیتی

شرکت Ivanti پچهایی را برای چند آسیبپذیری در محصولات خود منتشر کرد، از جمله دو نقص روز صفر در Endpoint Manager Mobile (EPMM) که بهصورت زنجیرهای در حملات واقعی مورد سوءاستفاده قرار گرفته بودند. آسیبپذیریهای Ivanti EPMM دو آسیبپذیری مربوط به EPMM، با شناسههای CVE-2025-4427 (امتیاز CVSS: ۵.۳) و CVE-2025-4428
پژوهشگران دانشگاه ETH زوریخ آسیبپذیری امنیتی جدیدی را در پردازندههای اینتل شناسایی کردند که تمام پردازندههای مدرن اینتل را تحت تأثیر قرار میدهد و باعث نشت دادههای حساس از حافظه میشود. این یافتهها نشان میدهد که آسیبپذیری معروف Spectre، پس از گذشت بیش از هفت سال، همچنان سایه سنگین خود
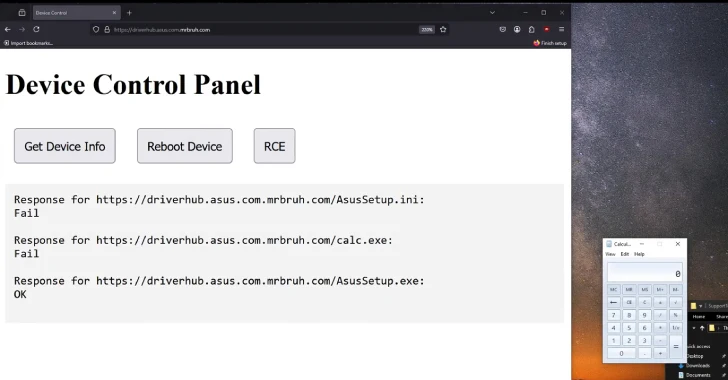
شرکت ASUS برای رفع دو آسیبپذیری امنیتی در ابزار DriverHub، بهروزرسانیهایی رامنتشر کرد که میتوانستند به اجرای کد از راه دور (RCE) منجر شوند. ابزار DriverHub برای شناسایی خودکار مدل مادربورد و ارائه درایورهای مورد نیاز طراحی شده و از طریق دامنه driverhub.asus[.]com با سرورهای ASUS ارتباط برقرار میکند. آسیبپذیریهای

شرکت SonicWall پچهایی را برای سه آسیبپذیری در محصولات سری Secure Mobile Access (SMA) 100 منتشر کرد که میتوانند به اجرای کد از راه دور (RCE) منجر شوند. آسیبپذیری CVE-2025-32819 آسیبپذیری اول با شناسه CVE-2025-32819 و امتیاز CVSS: ۸.۸، به حذف دلخواه فایل مربوط است. مهاجمان احراز هویتشده با سطح

مهاجمان مرتبط با عملیات باجافزار Play، پیش از انتشار بهروزرسانی امنیتی مایکروسافت در ۸ آوریل ۲۰۲۵، از یک نقص روز صفر در سیستمعامل ویندوز با شناسه CVE-2025-29824 سوءاستفاده کردند. این نقص، که در درایور Common Log File System (CLFS) قرار دارد، به مهاجمان امکان میدهد دسترسی خود را از سطح

اداره تحقیقات فدرال ایالات متحده (FBI) هشدار داده است که مهاجمان سایبری با آلوده کردن روترهای منسوخشده(end-of-life) به بدافزار، آنها را به پروکسیهایی تبدیل میکنند که در شبکههای 5Socks و Anyproxy به فروش میرسند. این دستگاهها که سالها پیش عرضه شدهاند و دیگر از سوی تولیدکنندگان بهروزرسانی امنیتی دریافت نمیکنند،
پژوهشگران امنیتی شرکت اسرائیلی Oligo مجموعهای از آسیبپذیریهای پچشده در پروتکل AirPlay اپل را با عنوان AirBorne افشا کردهاند. این نقصها، که در صورت اکسپلویت موفق، کنترل کامل دستگاههای مجهز به AirPlay شامل محصولات اپل و دستگاههای شخص ثالث با SDK مربوطه را برای مهاجمان امکانپذیر میکنند، قابلیت زنجیرهسازی دارند.
گوگل بهروزرسانی امنیتی ماه می را برای اندروید منتشر کرده که شامل رفع ۴۶ آسیبپذیری امنیتی است. یکی از این آسیبپذیریها با شناسه CVE-2025-27363 (با امتیاز CVSS برابر 8.1) اعلام شده که گمان میرود بهطور فعال توسط مهاجمان در فضای واقعی مورد سوءاستفاده قرار گرفته است. جزئیات آسیبپذیری CVE-2025-27363 این
آژانس امنیت سایبری و زیرساختهای ایالات متحده (CISA) آسیبپذیری بسیار بحرانیای را با شناسه CVE-2025-34028 که بر Commvault Command Center تأثیر میگذارد، به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) اضافه کرد. این اقدام تنها اندکی بیش از یک هفته پس از افشای عمومی این آسیبپذیری صورت گرفت. جزئیات آسیبپذیری CVE-2025-34028
شرکت Adobe پچهایی برای حداقل ۳۹ آسیبپذیری در محصولات مختلف خود منتشر کرد و نسبت به خطرات اجرای کد از راه دور (RCE) هشدار داد. این بهروزرسانیها شامل پچ برای Adobe ColdFusion است که مجموعهای از حملات اجرای کد و افزایش سطح دسترسی را هدف قرار میدهد. در بولتن امنیتی
شرکت Ivanti پچهایی را برای چند آسیبپذیری در محصولات خود منتشر کرد، از جمله دو نقص روز صفر در Endpoint Manager Mobile (EPMM) که بهصورت زنجیرهای در حملات واقعی مورد سوءاستفاده قرار گرفته بودند. آسیبپذیریهای Ivanti EPMM دو آسیبپذیری مربوط به EPMM، با شناسههای CVE-2025-4427 (امتیاز CVSS: ۵.۳) و CVE-2025-4428
پژوهشگران دانشگاه ETH زوریخ آسیبپذیری امنیتی جدیدی را در پردازندههای اینتل شناسایی کردند که تمام پردازندههای مدرن اینتل را تحت تأثیر قرار میدهد و باعث نشت دادههای حساس از حافظه میشود. این یافتهها نشان میدهد که آسیبپذیری معروف Spectre، پس از گذشت بیش از هفت سال، همچنان سایه سنگین خود
شرکت ASUS برای رفع دو آسیبپذیری امنیتی در ابزار DriverHub، بهروزرسانیهایی رامنتشر کرد که میتوانستند به اجرای کد از راه دور (RCE) منجر شوند. ابزار DriverHub برای شناسایی خودکار مدل مادربورد و ارائه درایورهای مورد نیاز طراحی شده و از طریق دامنه driverhub.asus[.]com با سرورهای ASUS ارتباط برقرار میکند. آسیبپذیریهای
شرکت SonicWall پچهایی را برای سه آسیبپذیری در محصولات سری Secure Mobile Access (SMA) 100 منتشر کرد که میتوانند به اجرای کد از راه دور (RCE) منجر شوند. آسیبپذیری CVE-2025-32819 آسیبپذیری اول با شناسه CVE-2025-32819 و امتیاز CVSS: ۸.۸، به حذف دلخواه فایل مربوط است. مهاجمان احراز هویتشده با سطح
مهاجمان مرتبط با عملیات باجافزار Play، پیش از انتشار بهروزرسانی امنیتی مایکروسافت در ۸ آوریل ۲۰۲۵، از یک نقص روز صفر در سیستمعامل ویندوز با شناسه CVE-2025-29824 سوءاستفاده کردند. این نقص، که در درایور Common Log File System (CLFS) قرار دارد، به مهاجمان امکان میدهد دسترسی خود را از سطح
اداره تحقیقات فدرال ایالات متحده (FBI) هشدار داده است که مهاجمان سایبری با آلوده کردن روترهای منسوخشده(end-of-life) به بدافزار، آنها را به پروکسیهایی تبدیل میکنند که در شبکههای 5Socks و Anyproxy به فروش میرسند. این دستگاهها که سالها پیش عرضه شدهاند و دیگر از سوی تولیدکنندگان بهروزرسانی امنیتی دریافت نمیکنند،
پژوهشگران امنیتی شرکت اسرائیلی Oligo مجموعهای از آسیبپذیریهای پچشده در پروتکل AirPlay اپل را با عنوان AirBorne افشا کردهاند. این نقصها، که در صورت اکسپلویت موفق، کنترل کامل دستگاههای مجهز به AirPlay شامل محصولات اپل و دستگاههای شخص ثالث با SDK مربوطه را برای مهاجمان امکانپذیر میکنند، قابلیت زنجیرهسازی دارند.
گوگل بهروزرسانی امنیتی ماه می را برای اندروید منتشر کرده که شامل رفع ۴۶ آسیبپذیری امنیتی است. یکی از این آسیبپذیریها با شناسه CVE-2025-27363 (با امتیاز CVSS برابر 8.1) اعلام شده که گمان میرود بهطور فعال توسط مهاجمان در فضای واقعی مورد سوءاستفاده قرار گرفته است. جزئیات آسیبپذیری CVE-2025-27363 این
آژانس امنیت سایبری و زیرساختهای ایالات متحده (CISA) آسیبپذیری بسیار بحرانیای را با شناسه CVE-2025-34028 که بر Commvault Command Center تأثیر میگذارد، به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) اضافه کرد. این اقدام تنها اندکی بیش از یک هفته پس از افشای عمومی این آسیبپذیری صورت گرفت. جزئیات آسیبپذیری CVE-2025-34028
