








بر اساس گزارش گوگل، در سال ۲۰۲۴ تعداد ۷۵ آسیبپذیری روز صفر در محیط واقعی مورد سوءاستفاده قرار گرفته است. این رقم نسبت به ۹۸ مورد در سال ۲۰۲۳ کاهش، اما نسبت به ۶۳ مورد در سال ۲۰۲۲ افزایش نشان میدهد. سوءاستفاده از آسیبپذیریهای روز صفر در مرورگرها و دستگاههای
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز 28 آوریل دو آسیبپذیری با شدت بالا را که بر Broadcom و Commvault تأثیر میگذارند، به فهرست آسیبپذیریهای شناختهشده و اکسپلویت شده (KEV) خود اضافه کرد و دلیل آن را شواهدی از اکسپلویت فعال در محیط واقعی عنوان کرد. آسیبپذیریهای
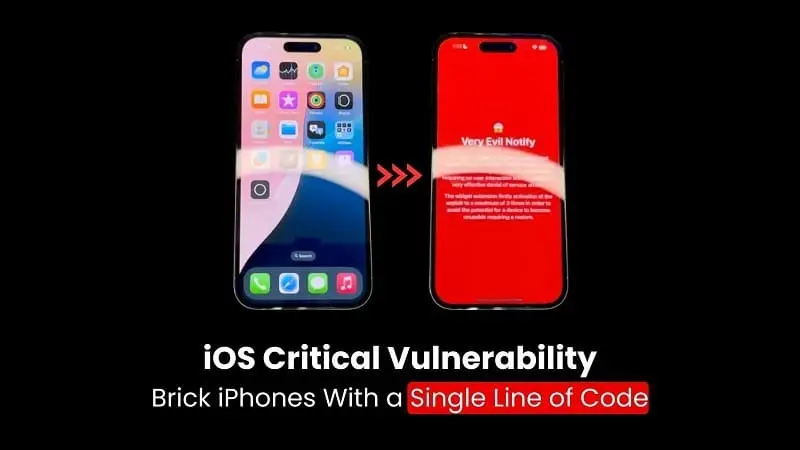
آسیبپذیری بحرانی جدیدی در سیستمعامل iOS با شناسه CVE-2025-24091 شناسایی شده که به اپلیکیشنهای مخرب امکان میدهد با اجرای یک خط کد، دستگاههای آیفون و آیپد را بهطور دائم از کار بیندازند. این نقص از سیستم اعلانهای Darwin در لایه CoreOS سوءاستفاده کرده و با ایجاد چرخه بیپایان ریبوت، دستگاه

یک آسیبپذیری بحرانی با شناسه CVE-2025-43859 در کتابخانه h11 در پایتون، شناسایی شده است. این نقص، با امتیاز CVSS 9.1، در مواردی که h11 با یک پراکسی HTTP که به طور نادرست پیکربندیشده یا معیوب است، ترکیب شود، امکان حملات Request Smuggling را فراهم میکند. کتابخانه h11 در پایتون برای
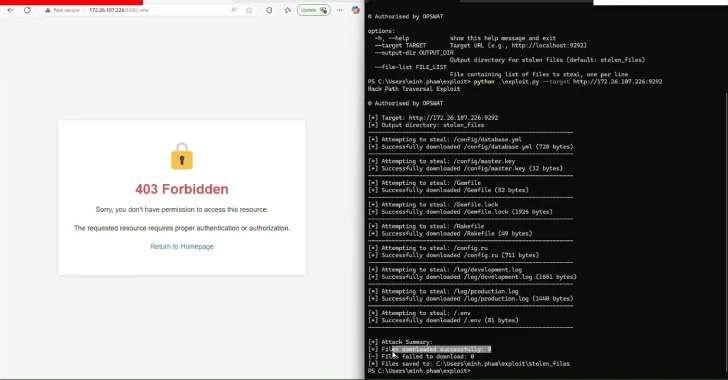
پژوهشگران امنیت سایبری سه آسیبپذیری در رابط وبسرور Rack Ruby و یک آسیبپذیری در Infodraw شناسایی کردهاند که در صورت اکسپلویت موفق، به مهاجمان امکان میدهند به فایلهای حساس دسترسی غیرمجاز پیدا کنند، دادههای مخرب تزریق کنند و در شرایط خاص، لاگهای سیستم را دستکاری کنند. آسیبپذیری مربوط به Infodraw
مهاجمان سایبری از یک آسیبپذیری جدید در SAP NetWeaver سوءاستفاده میکنند تا شلهای تحت وب مبتنی بر JSP بارگذاری کرده و اقداماتی نظیر آپلود غیرمجاز فایل، اجرای کد از راه دور، سرقت دادههای حساس و حفظ دسترسی دائمی به سیستمهای آلوده را انجام دهند. آسیبپذیری مورد بحث در این حوادث
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) روز 16 آوریل یک نقص امنیتی را که بر گیتویهای SonicWall Secure Mobile Access (SMA) سری 100 تأثیر میگذارد، بر اساس شواهدی از اکسپلویت فعال، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده(KEV) خود اضافه کرد. جزئیات آسیب پذیری این آسیبپذیری با شدت بالا،

ASUS یک آسیبپذیری امنیتی بحرانی را افشا کرده است که روترهایی با قابلیت AiCloud را تحت تأثیر قرار میدهد و میتواند به مهاجمان از راه دور اجازه دهد تا عملکردهای غیرمجاز را بر روی دستگاههای آسیبپذیر اجرا کنند. این آسیبپذیری با شناسه CVE-2025-2492 ثبت شده و دارای امتیاز CVSS ۹.۲
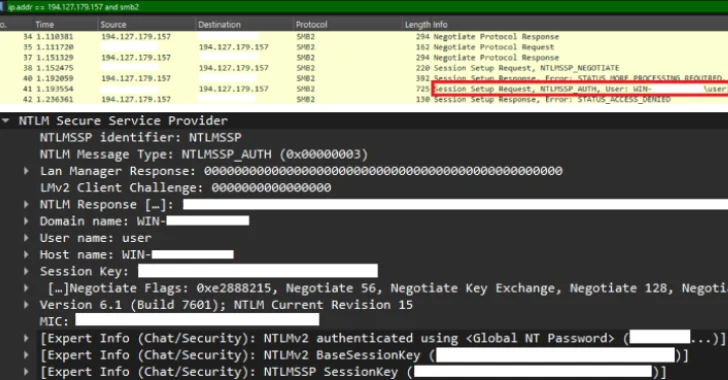
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز 17 آوریل یک آسیبپذیری امنیتی با شدت متوسط در ویندوز را به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) اضافه کرد؛ این اقدام در پی گزارشهایی مبنی بر سوءاستفاده فعال از این آسیبپذیری انجام شده است. جزئیات آسیب پذیری CVE-2025-24054 این
یک آسیبپذیری امنیتی بحرانی در پیادهسازی SSH زبان Erlang و چارچوب Open Telecom Platform (OTP) افشا شده است که میتواند به مهاجم اجازه دهد بدون نیاز به احراز هویت، کد دلخواه را تحت شرایط خاصی اجرا کند. این آسیبپذیری با شناسه CVE-2025-32433 ردیابی شده و بالاترین امتیاز CVSS معادل ۱۰
بر اساس گزارش گوگل، در سال ۲۰۲۴ تعداد ۷۵ آسیبپذیری روز صفر در محیط واقعی مورد سوءاستفاده قرار گرفته است. این رقم نسبت به ۹۸ مورد در سال ۲۰۲۳ کاهش، اما نسبت به ۶۳ مورد در سال ۲۰۲۲ افزایش نشان میدهد. سوءاستفاده از آسیبپذیریهای روز صفر در مرورگرها و دستگاههای
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز 28 آوریل دو آسیبپذیری با شدت بالا را که بر Broadcom و Commvault تأثیر میگذارند، به فهرست آسیبپذیریهای شناختهشده و اکسپلویت شده (KEV) خود اضافه کرد و دلیل آن را شواهدی از اکسپلویت فعال در محیط واقعی عنوان کرد. آسیبپذیریهای
آسیبپذیری بحرانی جدیدی در سیستمعامل iOS با شناسه CVE-2025-24091 شناسایی شده که به اپلیکیشنهای مخرب امکان میدهد با اجرای یک خط کد، دستگاههای آیفون و آیپد را بهطور دائم از کار بیندازند. این نقص از سیستم اعلانهای Darwin در لایه CoreOS سوءاستفاده کرده و با ایجاد چرخه بیپایان ریبوت، دستگاه
یک آسیبپذیری بحرانی با شناسه CVE-2025-43859 در کتابخانه h11 در پایتون، شناسایی شده است. این نقص، با امتیاز CVSS 9.1، در مواردی که h11 با یک پراکسی HTTP که به طور نادرست پیکربندیشده یا معیوب است، ترکیب شود، امکان حملات Request Smuggling را فراهم میکند. کتابخانه h11 در پایتون برای
پژوهشگران امنیت سایبری سه آسیبپذیری در رابط وبسرور Rack Ruby و یک آسیبپذیری در Infodraw شناسایی کردهاند که در صورت اکسپلویت موفق، به مهاجمان امکان میدهند به فایلهای حساس دسترسی غیرمجاز پیدا کنند، دادههای مخرب تزریق کنند و در شرایط خاص، لاگهای سیستم را دستکاری کنند. آسیبپذیری مربوط به Infodraw
مهاجمان سایبری از یک آسیبپذیری جدید در SAP NetWeaver سوءاستفاده میکنند تا شلهای تحت وب مبتنی بر JSP بارگذاری کرده و اقداماتی نظیر آپلود غیرمجاز فایل، اجرای کد از راه دور، سرقت دادههای حساس و حفظ دسترسی دائمی به سیستمهای آلوده را انجام دهند. آسیبپذیری مورد بحث در این حوادث
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) روز 16 آوریل یک نقص امنیتی را که بر گیتویهای SonicWall Secure Mobile Access (SMA) سری 100 تأثیر میگذارد، بر اساس شواهدی از اکسپلویت فعال، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده(KEV) خود اضافه کرد. جزئیات آسیب پذیری این آسیبپذیری با شدت بالا،
ASUS یک آسیبپذیری امنیتی بحرانی را افشا کرده است که روترهایی با قابلیت AiCloud را تحت تأثیر قرار میدهد و میتواند به مهاجمان از راه دور اجازه دهد تا عملکردهای غیرمجاز را بر روی دستگاههای آسیبپذیر اجرا کنند. این آسیبپذیری با شناسه CVE-2025-2492 ثبت شده و دارای امتیاز CVSS ۹.۲
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز 17 آوریل یک آسیبپذیری امنیتی با شدت متوسط در ویندوز را به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) اضافه کرد؛ این اقدام در پی گزارشهایی مبنی بر سوءاستفاده فعال از این آسیبپذیری انجام شده است. جزئیات آسیب پذیری CVE-2025-24054 این
یک آسیبپذیری امنیتی بحرانی در پیادهسازی SSH زبان Erlang و چارچوب Open Telecom Platform (OTP) افشا شده است که میتواند به مهاجم اجازه دهد بدون نیاز به احراز هویت، کد دلخواه را تحت شرایط خاصی اجرا کند. این آسیبپذیری با شناسه CVE-2025-32433 ردیابی شده و بالاترین امتیاز CVSS معادل ۱۰
