








یک آسیب پذیری بحرانی در روتر D-Link DIR-859 شناسایی شده است که توسط هکرها برای جمع آوری اطلاعات اکانت دستگاه مورد سوء استفاده قرار میگیرد. این مشکل امنیتی که در ژانویه فاش شد (CVE-2024-0769)، یک نقص پیمایش مسیر است که منجر به افشای اطلاعاتی مانند پسوردها میشود. پشتیبانی از مدل

شرکت آمریکایی Juniper Networks، بیست و هفتم ژوئن ۲۰۲۴، به روزرسانی فوری برای رفع یک آسیب پذیری بحرانی منتشر کرد. این آسیب پذیری (CVE-2024-2973) منجر به دور زدن مکانیزم احراز هویت در محصولات Session Smart Router (SSR)، Session Smart Conductor و WAN Assurance Router میشود. به گفته Juniper، این نقص
GitLab، بیست و ششم ژوئن ۲۰۲۴، پچهایی را به منظور رفع 14 نقص امنیتی منتشر کرد. یکی از موارد اصلاح شده، یک آسیب پذیری بحرانی برای اجرای pipeline های یکپارچه سازی مداوم و استقرار پیوسته (CI/CD[1]) با دسترسی هر کاربر مورد نظری است. این آسیب پذیریها که بر نسخههای [2]CE
Automata (آتاماتا)، سیستم تجزیه و تحلیل باینری خودکار شرکت Eclypsium، یک آسیب پذیری با شدت بالا (CVE-2024-0762) را در UEFI فریمور Phoenix SecureCore شناسایی کرده است. این آسیب پذیری که ” UEFIcanhazbufferoverflow” نام دارد، دستگاههای دارای پردازنده اینتل را تحت تأثیر قرار میدهد. CVE-2024-0762، شامل یک متغیر غیر ایمن در
هکرهای تحت حمایت دولت چین با سوء استفاده از یک نقص امنیتی بحرانی شناخته شده بین سالهای 2022 و 2023 (CVE-2022-42475)، به 20 هزار سیستم FortiGate در سراسر جهان نفوذ کردند. این حملات، دهها سازمان دولتی غربی، بین المللی و تعداد زیادی از شرکتهای صنعت دفاعی را مورد هدف قرار
یک آسیب پذیری امنیتی با شدت بالا بر روی نرم افزار انتقال فایل Serv-U شرکت SolarWinds پچ شده است. این آسیب پذیری (CVE-2024-28995) تاکنون به طور فعال مورد سوء استفاده قرار گرفته است و مربوط به یک باگ پیمایش دایرکتوری[1] میباشد. مهاجمان با سوء استفاده از این باگ میتوانند فایلهای
بر اساس یافتههای جدید سیمانتک، هکرها و گروه سایبری مرتبط با باج افزار Black Basta ممکن است از نقص افزایش سطح دسترسی اخیر فاش شده در سرویس گزارش خطای ویندوز مایکروسافت به عنوان یک آسیب پذیری روز صفر سوء استفاده کرده باشند. نقص امنیتی مورد بحث (CVE-2024-26169 )، یک باگ
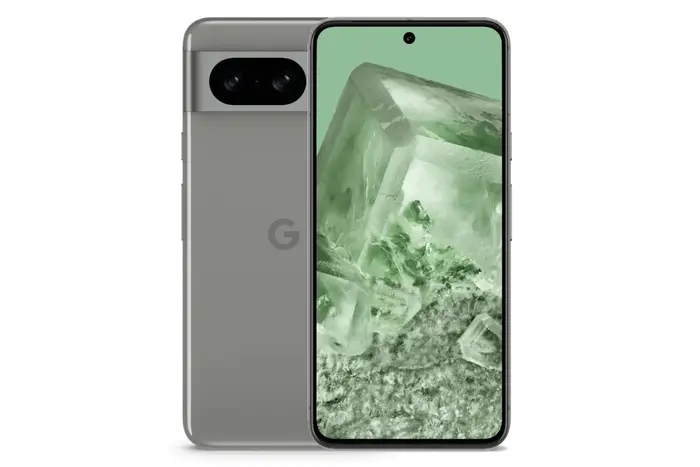
گوگل، یکم ژوئن ۲۰۲۴ هشداری را در خصوص سوء استفاده از یک آسیب پذیری روز صفر که بر فریمور تلفن Pixel (پیکسل) تاثیر میگذارد، صادر کرد. این آسیب پذیری متاسفانه توسط مهاجمان سایبری مورد سوء استفاده قرار گرفته است. آسیب پذیری مورد نظر (CVE-2024-32896)، یک باگ افزایش سطح دسترسی در

محققان تیم DEVCORE، هفتم مِی 2024 در طول تحقیقات خود، یک آسیب پذیری RCE در PHP را کشف کردند. DEVCORE با توجه به استفاده گسترده از این زبان برنامه نویسی در اکوسیستم وب و سهولت بهره برداری از آن، شدت آن را بحرانی طبقه بندی کرد و به سرعت تیم
یک آسیب پذیری بحرانی در روتر D-Link DIR-859 شناسایی شده است که توسط هکرها برای جمع آوری اطلاعات اکانت دستگاه مورد سوء استفاده قرار میگیرد. این مشکل امنیتی که در ژانویه فاش شد (CVE-2024-0769)، یک نقص پیمایش مسیر است که منجر به افشای اطلاعاتی مانند پسوردها میشود. پشتیبانی از مدل
شرکت آمریکایی Juniper Networks، بیست و هفتم ژوئن ۲۰۲۴، به روزرسانی فوری برای رفع یک آسیب پذیری بحرانی منتشر کرد. این آسیب پذیری (CVE-2024-2973) منجر به دور زدن مکانیزم احراز هویت در محصولات Session Smart Router (SSR)، Session Smart Conductor و WAN Assurance Router میشود. به گفته Juniper، این نقص
GitLab، بیست و ششم ژوئن ۲۰۲۴، پچهایی را به منظور رفع 14 نقص امنیتی منتشر کرد. یکی از موارد اصلاح شده، یک آسیب پذیری بحرانی برای اجرای pipeline های یکپارچه سازی مداوم و استقرار پیوسته (CI/CD[1]) با دسترسی هر کاربر مورد نظری است. این آسیب پذیریها که بر نسخههای [2]CE
Automata (آتاماتا)، سیستم تجزیه و تحلیل باینری خودکار شرکت Eclypsium، یک آسیب پذیری با شدت بالا (CVE-2024-0762) را در UEFI فریمور Phoenix SecureCore شناسایی کرده است. این آسیب پذیری که ” UEFIcanhazbufferoverflow” نام دارد، دستگاههای دارای پردازنده اینتل را تحت تأثیر قرار میدهد. CVE-2024-0762، شامل یک متغیر غیر ایمن در
هکرهای تحت حمایت دولت چین با سوء استفاده از یک نقص امنیتی بحرانی شناخته شده بین سالهای 2022 و 2023 (CVE-2022-42475)، به 20 هزار سیستم FortiGate در سراسر جهان نفوذ کردند. این حملات، دهها سازمان دولتی غربی، بین المللی و تعداد زیادی از شرکتهای صنعت دفاعی را مورد هدف قرار
یک آسیب پذیری امنیتی با شدت بالا بر روی نرم افزار انتقال فایل Serv-U شرکت SolarWinds پچ شده است. این آسیب پذیری (CVE-2024-28995) تاکنون به طور فعال مورد سوء استفاده قرار گرفته است و مربوط به یک باگ پیمایش دایرکتوری[1] میباشد. مهاجمان با سوء استفاده از این باگ میتوانند فایلهای
بر اساس یافتههای جدید سیمانتک، هکرها و گروه سایبری مرتبط با باج افزار Black Basta ممکن است از نقص افزایش سطح دسترسی اخیر فاش شده در سرویس گزارش خطای ویندوز مایکروسافت به عنوان یک آسیب پذیری روز صفر سوء استفاده کرده باشند. نقص امنیتی مورد بحث (CVE-2024-26169 )، یک باگ
گوگل، یکم ژوئن ۲۰۲۴ هشداری را در خصوص سوء استفاده از یک آسیب پذیری روز صفر که بر فریمور تلفن Pixel (پیکسل) تاثیر میگذارد، صادر کرد. این آسیب پذیری متاسفانه توسط مهاجمان سایبری مورد سوء استفاده قرار گرفته است. آسیب پذیری مورد نظر (CVE-2024-32896)، یک باگ افزایش سطح دسترسی در
محققان تیم DEVCORE، هفتم مِی 2024 در طول تحقیقات خود، یک آسیب پذیری RCE در PHP را کشف کردند. DEVCORE با توجه به استفاده گسترده از این زبان برنامه نویسی در اکوسیستم وب و سهولت بهره برداری از آن، شدت آن را بحرانی طبقه بندی کرد و به سرعت تیم

