








مایکروسافت تأیید کرده است که بهروزرسانیهای امنیتی آگوست ۲۰۲۵ باعث اختلال در عملیات بازنشانی و بازیابی در سیستمهای مجهز به Windows 10 و نسخههای قدیمیتر Windows 11 میشوند. نصب این بهروزرسانیهای امنیتی برای کاربرانی که میخواهند سیستم خود را با استفاده از قابلیت Reset my PC (بازنشانی با حفظ فایلها)
یک محقق امنیتی نمونه اولیهای جزئی از اکسپلویت یک آسیبپذیری در فایروال برنامه وب FortiWeb منتشر کرده که به مهاجم راه دور امکان دور زدن احراز هویت را میدهد. این نقص بهصورت مسئولانه به Fortinet گزارش شد و اکنون با کد CVE-2025-52970 ردیابی میشود. Fortinet در ۱۲ آگوست یک پچ

شرکت سیسکو درباره یک آسیبپذیری بحرانی اجرای کد از راه دور (RCE) در زیرسیستم RADIUS نرمافزار Cisco Secure Firewall Management Center (FMC) هشدار داده است. Cisco Firewall Management Center چیست؟ Cisco FMC یا Cisco Firewall Management Center یک پلتفرم مدیریتی برای محصولات Secure Firewall سیسکو است که رابط وب یا

مرکز ملی امنیت سایبری هلند (NCSC) هشدار داده که یک آسیبپذیری بحرانی در Citrix NetScaler با کد CVE-2025-6543 برای نفوذ به سازمانهای حساس در این کشور مورد اکسپلویت قرار گرفته است. این نقص بحرانی یک اشکال سرریز حافظه است که امکان کنترل جریان غیرمجاز یا ایجاد حالت منع سرویس(DoS) در

محققان گزارشی منتشر کردهاند که جزئیات چگونگی سوءاستفاده از آسیبپذیری پیمایش مسیر (path traversal) اخیر WinRAR با شناسه CVE-2025-8088 (که در Vulnerbyte پیش تر گزارش آن را دادیم) را در حملات روز صفر توسط گروه هکری روس RomCom برای توزیع پیلودهای بدافزار مختلف شرح میدهد. جزئیات آسیب پذیری WinRAR با

یک آسیبپذیری اخیرا برطرفشده در WinRAR با شناسه CVE-2025-8088 بهصورت روز-صفر در حملات فیشینگ برای نصب بدافزار RomCom مورد سوءاستفاده قرار گرفته است. این نقص، یک آسیبپذیری پیمایش دایرکتوری(directory traversal) است که در نسخه WinRAR 7.13 برطرف شده و به آرشیوهای خاص طراحیشده اجازه میدهد فایلها را به مسیری که

شرکت پروتون یک باگ در اپلیکیشن جدید Authenticator خود برای iOS را برطرف کرد که رمزهای حساس TOTP کاربران را بهصورت متن ساده در لاگهای اپلیکیشن ثبت میکرد و در صورت اشتراکگذاری لاگها، ممکن بود کدهای احراز هویت چندمرحلهای را در معرض خطر قرار دهد. شرح واقعه باگ پروتون هفته

شرکت سونیکوال به مشتریان خود هشدار داده است که به دلیل احتمال سوءاستفاده گروههای باجافزاری از یک آسیبپذیری امنیتی ناشناخته در فایروالهای Gen 7 SonicWall برای نفوذ به شبکهها طی هفتههای گذشته، خدمات SSLVPN را غیرفعال کنند. هشدار SonicWall این هشدار پس از گزارش Arctic Wolf Labs در روز 1
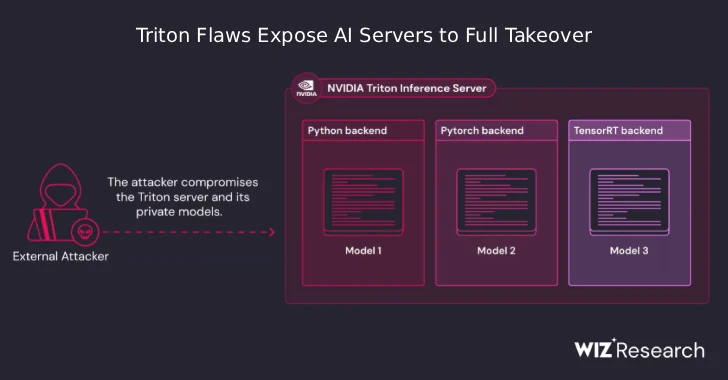
چند آسیبپذیری جدید در NVIDIA Triton Inference Server کشف شده که به مهاجم غیرمجاز امکان اجرای کد و تصاحب کامل سرورهای هوش مصنوعی را میدهد. این سرویس متنباز برای اجرای مدلهای هوش مصنوعی در مقیاس وسیع روی سیستمعاملهای ویندوز و لینوکس طراحی شده است. جزئیات آسیبپذیریها در NVIDIA Triton محققان

گوگل در بهروزرسانی و پچ امنیتی اندروید در آگوست ۲۰۲۵، ۶ آسیبپذیری را پچ کرده که شامل دو باگ جدی در چیپهای کوالکام است که بهصورت هدفمند در حملات مورد سوءاستفاده قرار گرفتهاند. دو آسیبپذیری با شناسههای CVE-2025-21479 و CVE-2025-27038، توسط تیم امنیت اندروید گوگل در اواخر ژانویه ۲۰۲۵ گزارش
مایکروسافت تأیید کرده است که بهروزرسانیهای امنیتی آگوست ۲۰۲۵ باعث اختلال در عملیات بازنشانی و بازیابی در سیستمهای مجهز به Windows 10 و نسخههای قدیمیتر Windows 11 میشوند. نصب این بهروزرسانیهای امنیتی برای کاربرانی که میخواهند سیستم خود را با استفاده از قابلیت Reset my PC (بازنشانی با حفظ فایلها)
یک محقق امنیتی نمونه اولیهای جزئی از اکسپلویت یک آسیبپذیری در فایروال برنامه وب FortiWeb منتشر کرده که به مهاجم راه دور امکان دور زدن احراز هویت را میدهد. این نقص بهصورت مسئولانه به Fortinet گزارش شد و اکنون با کد CVE-2025-52970 ردیابی میشود. Fortinet در ۱۲ آگوست یک پچ
شرکت سیسکو درباره یک آسیبپذیری بحرانی اجرای کد از راه دور (RCE) در زیرسیستم RADIUS نرمافزار Cisco Secure Firewall Management Center (FMC) هشدار داده است. Cisco Firewall Management Center چیست؟ Cisco FMC یا Cisco Firewall Management Center یک پلتفرم مدیریتی برای محصولات Secure Firewall سیسکو است که رابط وب یا
مرکز ملی امنیت سایبری هلند (NCSC) هشدار داده که یک آسیبپذیری بحرانی در Citrix NetScaler با کد CVE-2025-6543 برای نفوذ به سازمانهای حساس در این کشور مورد اکسپلویت قرار گرفته است. این نقص بحرانی یک اشکال سرریز حافظه است که امکان کنترل جریان غیرمجاز یا ایجاد حالت منع سرویس(DoS) در
محققان گزارشی منتشر کردهاند که جزئیات چگونگی سوءاستفاده از آسیبپذیری پیمایش مسیر (path traversal) اخیر WinRAR با شناسه CVE-2025-8088 (که در Vulnerbyte پیش تر گزارش آن را دادیم) را در حملات روز صفر توسط گروه هکری روس RomCom برای توزیع پیلودهای بدافزار مختلف شرح میدهد. جزئیات آسیب پذیری WinRAR با
یک آسیبپذیری اخیرا برطرفشده در WinRAR با شناسه CVE-2025-8088 بهصورت روز-صفر در حملات فیشینگ برای نصب بدافزار RomCom مورد سوءاستفاده قرار گرفته است. این نقص، یک آسیبپذیری پیمایش دایرکتوری(directory traversal) است که در نسخه WinRAR 7.13 برطرف شده و به آرشیوهای خاص طراحیشده اجازه میدهد فایلها را به مسیری که
شرکت پروتون یک باگ در اپلیکیشن جدید Authenticator خود برای iOS را برطرف کرد که رمزهای حساس TOTP کاربران را بهصورت متن ساده در لاگهای اپلیکیشن ثبت میکرد و در صورت اشتراکگذاری لاگها، ممکن بود کدهای احراز هویت چندمرحلهای را در معرض خطر قرار دهد. شرح واقعه باگ پروتون هفته
شرکت سونیکوال به مشتریان خود هشدار داده است که به دلیل احتمال سوءاستفاده گروههای باجافزاری از یک آسیبپذیری امنیتی ناشناخته در فایروالهای Gen 7 SonicWall برای نفوذ به شبکهها طی هفتههای گذشته، خدمات SSLVPN را غیرفعال کنند. هشدار SonicWall این هشدار پس از گزارش Arctic Wolf Labs در روز 1
چند آسیبپذیری جدید در NVIDIA Triton Inference Server کشف شده که به مهاجم غیرمجاز امکان اجرای کد و تصاحب کامل سرورهای هوش مصنوعی را میدهد. این سرویس متنباز برای اجرای مدلهای هوش مصنوعی در مقیاس وسیع روی سیستمعاملهای ویندوز و لینوکس طراحی شده است. جزئیات آسیبپذیریها در NVIDIA Triton محققان
گوگل در بهروزرسانی و پچ امنیتی اندروید در آگوست ۲۰۲۵، ۶ آسیبپذیری را پچ کرده که شامل دو باگ جدی در چیپهای کوالکام است که بهصورت هدفمند در حملات مورد سوءاستفاده قرار گرفتهاند. دو آسیبپذیری با شناسههای CVE-2025-21479 و CVE-2025-27038، توسط تیم امنیت اندروید گوگل در اواخر ژانویه ۲۰۲۵ گزارش
