

جستجو














شرکت متا (Meta) پس از بروز ضعف جدی در حفاظت از دادههای کارکنان، برنامه گسترده خود برای جمعآوری اطلاعات کارکنان و استفاده از آنها جهت آموزش مدلهای هوش مصنوعی (AI Model) را بهطور موقت متوقف کرد. بررسیها نشان میدهد ناکافی بودن سازوکارهای حفاظت از دادههای کارکنان و ضعف در کنترلهای دسترسی (Access Controls) باعث شد برخی کارکنان بتوانند به دادههای حساسی دسترسی پیدا کنند که قرار بود محدود و محافظتشده باقی بمانند.
یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عاملهای مورد استفاده در حسابهای سازمانی، برسد.
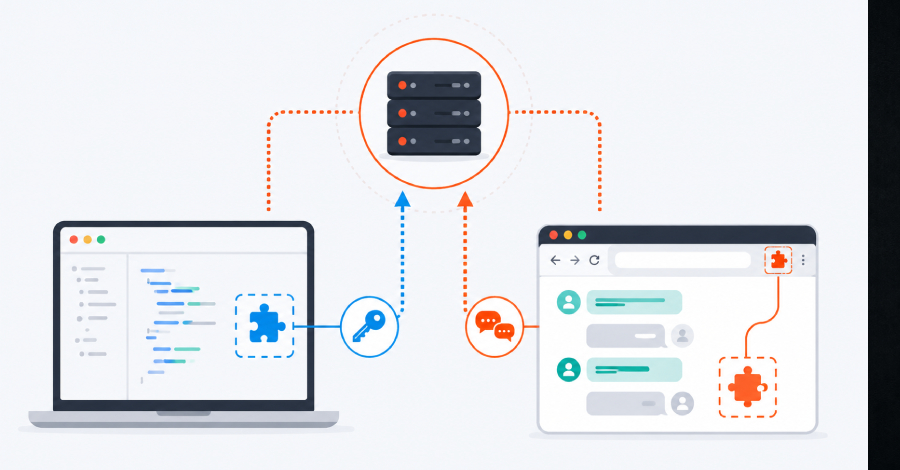
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
در آزمایشی که توسط پژوهشگران شرکت امنیتی Varonis Threat Labs انجام شد، عامل هوش مصنوعی OpenClaw (AI agent) نشان داد که میتواند همانند کاربران انسانی در برابر تکنیکهای کلاسیک فیشینگ آسیبپذیر باشد. نتایج این پژوهش نشان میدهد
تحلیلگران شرکت گارتنر (Gartner) هشدار میدهند که توان دفاعی سازمانها در برابر برخی از مهمترین تهدیدات سایبری با چالشهای جدی مواجه شده و همچنان در بسیاری از این حوزهها، مهاجمان برتری محسوسی دارند.
شرکت آنتروپیک (Anthropic) اعلام کرد در پی اجرای کنترل صادرات هوش مصنوعی از سوی دولت ایالات متحده، امکان دسترسی کاربران به جدیدترین مدلهای خود یعنی Fable 5 و Mythos 5 را متوقف کرده است.
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
OpenAI ارائه قابلیت Lockdown Mode یا به عبارتی حالت قفل را برای کاربران واجد شرایط چتجیپیتی (ChatGPT) آغاز کرده است؛ یک مکانیزم امنیتی جدید که با محدودسازی دسترسی به ابزارهای متصل به وب و سرویسهای خارجی، با هدف کاهش ریسک استخراج داده در سناریوهای مبتنی بر حملات تزریق پرامپت (Prompt Injection) طراحی شده است
شرکت متا (Meta) پس از بروز ضعف جدی در حفاظت از دادههای کارکنان، برنامه گسترده خود برای جمعآوری اطلاعات کارکنان و استفاده از آنها جهت آموزش مدلهای هوش مصنوعی (AI Model) را بهطور موقت متوقف کرد. بررسیها نشان میدهد ناکافی بودن سازوکارهای حفاظت از دادههای کارکنان و ضعف در کنترلهای دسترسی (Access Controls) باعث شد برخی کارکنان بتوانند به دادههای حساسی دسترسی پیدا کنند که قرار بود محدود و محافظتشده باقی بمانند.
یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عاملهای مورد استفاده در حسابهای سازمانی، برسد.
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
در آزمایشی که توسط پژوهشگران شرکت امنیتی Varonis Threat Labs انجام شد، عامل هوش مصنوعی OpenClaw (AI agent) نشان داد که میتواند همانند کاربران انسانی در برابر تکنیکهای کلاسیک فیشینگ آسیبپذیر باشد. نتایج این پژوهش نشان میدهد
تحلیلگران شرکت گارتنر (Gartner) هشدار میدهند که توان دفاعی سازمانها در برابر برخی از مهمترین تهدیدات سایبری با چالشهای جدی مواجه شده و همچنان در بسیاری از این حوزهها، مهاجمان برتری محسوسی دارند.
شرکت آنتروپیک (Anthropic) اعلام کرد در پی اجرای کنترل صادرات هوش مصنوعی از سوی دولت ایالات متحده، امکان دسترسی کاربران به جدیدترین مدلهای خود یعنی Fable 5 و Mythos 5 را متوقف کرده است.
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
OpenAI ارائه قابلیت Lockdown Mode یا به عبارتی حالت قفل را برای کاربران واجد شرایط چتجیپیتی (ChatGPT) آغاز کرده است؛ یک مکانیزم امنیتی جدید که با محدودسازی دسترسی به ابزارهای متصل به وب و سرویسهای خارجی، با هدف کاهش ریسک استخراج داده در سناریوهای مبتنی بر حملات تزریق پرامپت (Prompt Injection) طراحی شده است
