








موزیلا بهتازگی بهروزرسانیهایی را منتشر کرده تا یک آسیبپذیری بحرانی در مرورگر فایرفاکس را برطرف کند. این اقدام در 27 مارس تنها چند روز پس از آن صورت گرفت که گوگل یک آسیبپذیری مشابه را در کروم پچ کرد؛ آسیبپذیریای که بهطور فعال بهعنوان یک آسیبپذیری روز صفر مورد سوءاستفاده

بر اساس گزارش SANS، دو آسیبپذیری امنیتی مهم که اخیراً در Cisco Smart Licensing Utility اصلاح شدهاند، در حال حاضر مورد سوءاستفاده مهاجمان قرار گرفتهاند. دو آسیبپذیری که در معرض اکسپلویت فعال قرار دارند عبارتند از: CVE-2024-20439 (امتیاز CVSS: 9.8): وجود اطلاعات کاربری استاتیک و مستندنشده برای یک حساب مدیریتی
مهاجمان سایبری در حال اکسپلویت یک آسیبپذیری بحرانی در PHP برای توزیع ماینرهای ارز دیجیتال و تروجانهای دسترسی از راه دور (RAT) مانند Quasar RAT هستند. این آسیبپذیری که با شناسه CVE-2024-4577 ثبت شده، یک آسیبپذیری تزریق پارامتر در PHP است که بر سیستمهای ویندوزی در حالت CGI تأثیر میگذارد
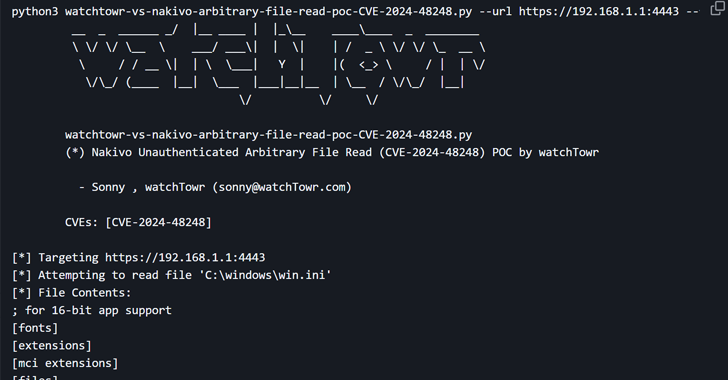
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) یک آسیبپذیری امنیتی با شدت بالا را که بر نرمافزار NAKIVO Backup & Replication تأثیر میگذارد، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده (KEV) اضافه کرده است. این اقدام به دلیل شواهدی از اکسپلویت فعال از این آسیبپذیری صورت گرفته است. آسیبپذیری مورد
شرکت Veeam بهتازگی برای یک آسیبپذیری بحرانی در نرمافزار Backup & Replication بهروزرسانیهای امنیتی را منتشر کرده است که میتواند منجر به اجرای کد از راه دور (RCE) شود. جزئیات آسیبپذیری در Veeam: کد شناسایی: CVE-2025-23120 امتیاز CVSS: 9.9 از 10 نسخههای تحت تأثیر: نسخه 12.3.0.310 و تمامی نسخههای پیش
محققان امنیتی مؤسسه SBA Research دو آسیبپذیری XSS (Reflected XSS) را در فریمورکLaravel کشف کردهاند. این آسیبپذیریها که تحت شناسههای CVE-2024-13918 و CVE-2024-13919 ثبت شدهاند، نسخههای 11.9.0 تا 11.35.1 لاراول را تحت تأثیر قرار داده و میتوانند به مهاجمان اجازه دهند کد جاوااسکریپت دلخواه را در مرورگر کاربران اجرا کنند.
بهروزرسانی جدید GitLab: پس از افشای دو آسیبپذیری امنیتی حیاتی، GitLab بهروزرسانیهایی را برای پلتفرم خود منتشر کرد. این شرکت اعلام کرد که تمامی کاربران نسخه Enterprise و Community باید هرچه سریعتر پلتفرم خود را بهروز کنند تا از هرگونه تلاش برای سوءاستفاده از این آسیبپذیریها جلوگیری شود. GitLab اعلام کرده

سیسکو یک آسیبپذیری منع سرویس (DoS) را پچ کرده است که به مهاجمان اجازه میداد با ارسال پیام آپدیت BGP، این پروتکل را در روترهای Cisco IOS XR متوقف کنند. سیستمعامل IOS XR روی روترهای حرفه ای سیسکو مانند سریهای ASR 9000، NCS 5500 و 8000 استفاده میشود. پروتکل BGP
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) سه آسیبپذیری بحرانی در Ivanti Endpoint Manager (EPM) را که توسط مهاجمان در حملات فعال مورد سوء استفاده قرار گرفتهاند، به فهرست آسیبپذیریهای شناختهشده قابل اکسپلویت (KEV) اضافه کرده است. Ivanti یکی از بازیگران کلیدی در حوزه مدیریت سیستمها و داراییهای
تلگرام، پیامرسانی با بیش از یک میلیارد کاربر، در سالهای اخیر به میدان حملات سایبری پیچیده تبدیل شده است. دو تهدید برجسته با نامهای EvilVideo و EvilLoader، که بهترتیب در جولای ۲۰۲۴ و مارس ۲۰۲۵ گزارش شدهاند، از آسیبپذیریهای این برنامه در دستگاههای اندرویدی سوءاستفاده کردهاند. این مقاله به بررسی
موزیلا بهتازگی بهروزرسانیهایی را منتشر کرده تا یک آسیبپذیری بحرانی در مرورگر فایرفاکس را برطرف کند. این اقدام در 27 مارس تنها چند روز پس از آن صورت گرفت که گوگل یک آسیبپذیری مشابه را در کروم پچ کرد؛ آسیبپذیریای که بهطور فعال بهعنوان یک آسیبپذیری روز صفر مورد سوءاستفاده
بر اساس گزارش SANS، دو آسیبپذیری امنیتی مهم که اخیراً در Cisco Smart Licensing Utility اصلاح شدهاند، در حال حاضر مورد سوءاستفاده مهاجمان قرار گرفتهاند. دو آسیبپذیری که در معرض اکسپلویت فعال قرار دارند عبارتند از: CVE-2024-20439 (امتیاز CVSS: 9.8): وجود اطلاعات کاربری استاتیک و مستندنشده برای یک حساب مدیریتی
مهاجمان سایبری در حال اکسپلویت یک آسیبپذیری بحرانی در PHP برای توزیع ماینرهای ارز دیجیتال و تروجانهای دسترسی از راه دور (RAT) مانند Quasar RAT هستند. این آسیبپذیری که با شناسه CVE-2024-4577 ثبت شده، یک آسیبپذیری تزریق پارامتر در PHP است که بر سیستمهای ویندوزی در حالت CGI تأثیر میگذارد
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) یک آسیبپذیری امنیتی با شدت بالا را که بر نرمافزار NAKIVO Backup & Replication تأثیر میگذارد، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده (KEV) اضافه کرده است. این اقدام به دلیل شواهدی از اکسپلویت فعال از این آسیبپذیری صورت گرفته است. آسیبپذیری مورد
شرکت Veeam بهتازگی برای یک آسیبپذیری بحرانی در نرمافزار Backup & Replication بهروزرسانیهای امنیتی را منتشر کرده است که میتواند منجر به اجرای کد از راه دور (RCE) شود. جزئیات آسیبپذیری در Veeam: کد شناسایی: CVE-2025-23120 امتیاز CVSS: 9.9 از 10 نسخههای تحت تأثیر: نسخه 12.3.0.310 و تمامی نسخههای پیش
محققان امنیتی مؤسسه SBA Research دو آسیبپذیری XSS (Reflected XSS) را در فریمورکLaravel کشف کردهاند. این آسیبپذیریها که تحت شناسههای CVE-2024-13918 و CVE-2024-13919 ثبت شدهاند، نسخههای 11.9.0 تا 11.35.1 لاراول را تحت تأثیر قرار داده و میتوانند به مهاجمان اجازه دهند کد جاوااسکریپت دلخواه را در مرورگر کاربران اجرا کنند.
بهروزرسانی جدید GitLab: پس از افشای دو آسیبپذیری امنیتی حیاتی، GitLab بهروزرسانیهایی را برای پلتفرم خود منتشر کرد. این شرکت اعلام کرد که تمامی کاربران نسخه Enterprise و Community باید هرچه سریعتر پلتفرم خود را بهروز کنند تا از هرگونه تلاش برای سوءاستفاده از این آسیبپذیریها جلوگیری شود. GitLab اعلام کرده
سیسکو یک آسیبپذیری منع سرویس (DoS) را پچ کرده است که به مهاجمان اجازه میداد با ارسال پیام آپدیت BGP، این پروتکل را در روترهای Cisco IOS XR متوقف کنند. سیستمعامل IOS XR روی روترهای حرفه ای سیسکو مانند سریهای ASR 9000، NCS 5500 و 8000 استفاده میشود. پروتکل BGP
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) سه آسیبپذیری بحرانی در Ivanti Endpoint Manager (EPM) را که توسط مهاجمان در حملات فعال مورد سوء استفاده قرار گرفتهاند، به فهرست آسیبپذیریهای شناختهشده قابل اکسپلویت (KEV) اضافه کرده است. Ivanti یکی از بازیگران کلیدی در حوزه مدیریت سیستمها و داراییهای
تلگرام، پیامرسانی با بیش از یک میلیارد کاربر، در سالهای اخیر به میدان حملات سایبری پیچیده تبدیل شده است. دو تهدید برجسته با نامهای EvilVideo و EvilLoader، که بهترتیب در جولای ۲۰۲۴ و مارس ۲۰۲۵ گزارش شدهاند، از آسیبپذیریهای این برنامه در دستگاههای اندرویدی سوءاستفاده کردهاند. این مقاله به بررسی
