

توضیحات
آسیب پذیری DirtyClone با شناسه CVE-2026-43503 ناشی از ضعف در نحوه مدیریت بافرهای sk_buff و فرگمنت های اشتراکی (Shared Fragments) در کرنل لینوکس است. این ضعف امنیتی زمانی رخ میدهد که کرنل در برخی مسیرهای جا به جایی فرگمنت از جمله __pskb_copy_fclone() و skb_shift()، فلگ SKBFL_SHARED_FRAG را به درستی از بافر مبدأ به مقصد منتقل نمیکند. این فلگ وضعیت اشتراکی بودن فرگمنت ها را مشخص میکند و نشان میدهد که فرگمنت های بسته شبکه همچنان از صفحات حافظه مشترک استفاده میکنند.
از آنجا که بافر مقصد ممکن است همچنان از همان صفحات حافظه خارجی یا صفحات مورد استفاده توسط کش صفحات (Page Cache) استفاده کند، حفظ نشدن این فلگ باعث میشود وضعیت واقعی حافظه با اطلاعات ثبت شده در ساختار sk_buff مطابقت نداشته باشد. در چنین شرایطی، تابع skb_has_shared_frag() وجود فرگمنت اشتراکی را نادرست گزارش میکند، در حالی که داده های آن همچنان روی صفحاتی قرار دارند که نباید مستقیماً در آن ها نوشته شود.
اهمیت این ضعف زمانی روشن میشود که کرنل بر اساس وضعیت این فلگ تعیین کند آیا داده ها پیش از انجام عملیات نوشتن باید در یک بخش حافظه خصوصی و قابل نوشتن قرار گیرند یا خیر. در حالت عادی، وجود فلگ SKBFL_SHARED_FRAG به کرنل نشان میدهد که فرگمنت های مورد استفاده همچنان با صفحات حافظه مشترک هستند. در نتیجه، مسیرهایی که داده ها را مستقیماً روی همان صفحات حافظه تغییر میدهند، میتوانند با استفاده از مکانیزم هایی مانند skb_cow_data() ابتدا داده ها را در یک بخش حافظه قابل نوشتن کپی کنند تا از تغییر مستقیم صفحات اشتراکی جلوگیری شود.
در آسیب پذیری DirtyClone، حفظ نشدن این فلگ هنگام جابهجایی فرگمنتها باعث میشود وضعیت اشتراکی بودن صفحات حافظه از دید کرنل پنهان بماند و کنترلهای لازم برای جلوگیری از نوشتن روی صفحات اشتراکی انجام نشود. یکی از مسیرهای مهم تحت تأثیر این ضعف، مسیر پردازش XFRM/ESP در کرنل لینوکس است که در فایل های esp4.c و esp6.c پیادهسازی شده است. در این مسیر، داده های رمزگشایی شده ممکن است در شرایط خاص مستقیماً روی صفحات مورد استفاده توسط کش صفحات (Page Cache) نوشته شوند و در نتیجه، محتوای فایل های موجود در این صفحات تغییر کند.
این ضعف فقط به مسیر XFRM/ESP محدود نمیشود و در چند مسیر دیگر مربوط به جابهجایی و پردازش فرگمنت ها نیز مشاهده شده است. برای مثال، توابع skb_gro_receive() و skb_gro_receive_list() هنگام دریافت و ترکیب فرگمنت ها میتوانند بدون حفظ صحیح فلگ SKBFL_SHARED_FRAG وضعیت اشتراکی بودن صفحات را در بافر مقصد ثبت نکنند. این موضوع در ادامه پردازش، از جمله در مسیرهای skb_segment() و skb_segment_list() اهمیت پیدا میکند؛ زیرا این توابع برای پردازش فرگمنت ها به اطلاعات ثبت شده در skb_shinfo()->flags متکی هستند.
همین الگو در تابع tcp_clone_payload() نیز وجود دارد؛ این تابع هنگام ساخت یک skb جدید، فرگمنت ها را از بافرهای موجود در مسیر ارسال TCP به بافر جدید منتقل میکند و در صورت حفظ نشدن فلگ، همان ناهماهنگی میان وضعیت واقعی صفحات حافظه و اطلاعات ثبت شده در sk_buff ایجاد میشود. همچنین در skb_segment()، هنگام پردازش head_skb و بافرهای موجود در frag_list، باید فلگ مربوط به فرگمنت اشتراکی در بافر جدید نیز ثبت شود تا بخش های ایجاد شده، وضعیت صحیح فرگمنت ها را حفظ کنند.
پیامد مهم این آسیب پذیری، امکان تغییر داده هایی است که نباید از طریق یک بافر شبکه قابل نوشتن باشند. در سناریوی توصیف شده، یک کاربر لوکال با سطح دسترسی محدود میتواند از مسیر پردازشی آسیب پذیر سوء استفاده کند و باعث شود داده های موجود در کش صفحات یک فایل فقط خواندنی متعلق به کاربر root تغییر کنند. چنین وضعیتی میتواند یکپارچگی فایل های حساس را تهدید کند و در صورتی که فایل موردنظر دارای سطح دسترسی ویژه باشد، زمینه را برای افزایش سطح دسترسی (Privilege Escalation) فراهم سازد. Jfrog نیز DirtyClone را یک آسیب پذیری افزایش سطح دسترسی لوکال با شدت بالا توصیف کرده است.
Red Hat این آسیب پذیری را در محصولات مبتنی بر کرنل خود بررسی کرده است. در Bugzilla این شرکت، این ضعف در کامپوننت net: skbuff ثبت شده است. بر اساس این گزارش، حفظ نشدن فلگ SKBFL_SHARED_FRAG هنگام انتقال فرگمنت های صفحه ای میتواند باعث شود skb مقصد همچنان از همان صفحات حافظه اشتراکی یا صفحات کش فایل استفاده کند، اما وضعیت اشتراکی بودن آن ها دیگر برای کرنل مشخص نباشد.
همچنین Red Hat مسیر skb_try_coalesce() را بررسی کرده است؛ مسیری که در آن فرگمنت های صفحه ای میتوانند از یک skb به skb دیگر منتقل شوند. در چنین حالتی، اگر skb مبدأ دارای فلگ اشتراکی باشد، این فلگ باید در skb مقصد نیز حفظ شود تا وضعیت واقعی حافظه به درستی ثبت و پردازش گردد.
Red Hat این آسیب پذیری را در دسته CWE-664 با عنوان «کنترل نادرست یک منبع در طول چرخه عمر» (Improper Control of a Resource Through its Lifetime) قرار داده است. این طبقه بندی با ماهیت فنی آسیب پذیری همخوانی دارد؛ زیرا فلگ مربوط به اشتراکی بودن صفحات حافظه هنگام انتقال فرگمنت ها به درستی حفظ نمیشود و در نتیجه، اطلاعات ثبت شده درباره وضعیت منبع با وضعیت واقعی آن مطابقت ندارد. این ناهماهنگی میتواند باعث شود مسیرهای بعدی کرنل درباره نحوه استفاده از این صفحات، تصمیمی نادرست بگیرند.
پچ امنیتی این آسیب پذیری در شاخه های اصلی و پایدار کرنل لینوکس ارائه شده و Red Hat نیز اصلاحیه های لازم را برای نسخههای آسیب پذیر RHEL و محصولات مبتنی بر آن را منتشر کرده است.
CVSS
| Score | Severity | Version | Vector String |
| 8.8 | HIGH | 3.1 | CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |

لیست محصولات آسیب پذیر
| Versions | Product |
| affectedat 3.9 | Linux |
| affectedfrom cef401de7be8c4e155c6746bfccf721a4fa5fab9before fbeab9555564a1b98e8582cd106dfe46c4606991 | Linux |
| affectedfrom cef401de7be8c4e155c6746bfccf721a4fa5fab9before 179f1852bdedc300e373e807cc102cd81feff196 | Linux |
| affectedfrom cef401de7be8c4e155c6746bfccf721a4fa5fab9before 12401fcfb01f53ccc63ab0a3246570fe8f3105ee | Linux |
| affectedfrom cef401de7be8c4e155c6746bfccf721a4fa5fab9before 989214c66884d70716d83dc1d0bf5e16287bf349 | Linux |
| affectedfrom cef401de7be8c4e155c6746bfccf721a4fa5fab9before fc6eb39c55e97df2f94ad974b8a5bbcd019da2c8
|
Linux |
| affectedfrom cef401de7be8c4e155c6746bfccf721a4fa5fab9before ff375cc75f9167168db38e0464a482d5fbc8d81d
|
Linux |
| affectedfrom cef401de7be8c4e155c6746bfccf721a4fa5fab9before 9bc9d6d6967a2239aa57af2aa53554eddd640d20 | Linux |
| affectedfrom cef401de7be8c4e155c6746bfccf721a4fa5fab9before 48f6a5356a33dd78e7144ae1faef95ffc990aae0 | Linux |
لیست محصولات بروز شده
| Versions | Product | |
| unaffectedfrom 0 before 3.9 | Linux | |
| unaffectedfrom 5.10.257 through 5.10 | Linux | |
| unaffectedfrom 5.15.208 through 5.15 | Linux | |
| unaffectedfrom 6.1.174 through 6.1 | Linux | |
| unaffectedfrom 6.6.141 through 6.6 | Linux | |
| unaffectedfrom 6.12.91 through 6.12 | Linux | |
| unaffectedfrom 6.18.33 through 6.18 | Linux | |
| unaffectedfrom 7.0.10 through 7.0 | Linux | |
| unaffectedat 7.1 | Linux | |
| fbeab9555564a1b98e8582cd106dfe46c4606991 | Linux | |
| 179f1852bdedc300e373e807cc102cd81feff196 | Linux | |
| 12401fcfb01f53ccc63ab0a3246570fe8f3105ee | Linux | |
| 989214c66884d70716d83dc1d0bf5e16287bf349 | Linux | |
| fc6eb39c55e97df2f94ad974b8a5bbcd019da2c8 | Linux | |
| ff375cc75f9167168db38e0464a482d5fbc8d81d | Linux | |
| 9bc9d6d6967a2239aa57af2aa53554eddd640d20 | Linux | |
| 48f6a5356a33dd78e7144ae1faef95ffc990aae0 | Linux | |
| NVIDIA for RHEL 10 | Unaffected 0:6.12.0-211.8.el10nv Unaffected 0:6.12.0-231.12.el10nv |
|
| Red Hat Enterprise Linux 10 | Unaffected 0:6.12.0-211.16.1.el10_2 | |
| Red Hat Enterprise Linux 10.0 Extended Update Support | Unaffected 0:6.12.0-55.75.1.el10_0 | |
| Red Hat Enterprise Linux 8 | Unaffected 0:4.18.0-553.125.1.rt7.466.el8_10 | |
| Red Hat Enterprise Linux 8 | Unaffected 0:4.18.0-553.125.1.el8_10 | |
| Red Hat Enterprise Linux 8 | Unaffected | |
| Red Hat Enterprise Linux 8.4 Advanced Mission Critical Update Support | Unaffected 0:4.18.0-305.192.1.el8_4 | |
| Red Hat Enterprise Linux 8.4 Extended Update Support Long-Life Add-On | Unaffected 0:4.18.0-305.192.1.el8_4 | |
| Red Hat Enterprise Linux 8.6 Advanced Mission Critical Update Support | Unaffected 0:4.18.0-372.193.1.el8_6 | |
| Red Hat Enterprise Linux 8.6 Telecommunications Update Service | Unaffected 0:4.18.0-372.193.1.el8_6 | |
| Red Hat Enterprise Linux 8.6 Update Services for SAP Solutions | Unaffected 0:4.18.0-372.193.1.el8_6 | |
| Red Hat Enterprise Linux 8.8 Telecommunications Update Service | Unaffected 0:4.18.0-477.143.1.el8_8 | |
| Red Hat Enterprise Linux 8.8 Update Services for SAP Solutions | Unaffected 0:4.18.0-477.143.1.el8_8 | |
| Red Hat Enterprise Linux 8.8 Update Services for SAP Solutions | Unaffected | |
| Red Hat Enterprise Linux 9 | Unaffected 0:5.14.0-687.10.1.el9_8 | |
| Red Hat Enterprise Linux 9.0 Update Services for SAP Solutions | Unaffected 0:5.14.0-70.180.1.el9_0 ) | |
| Red Hat Enterprise Linux 9.0 Update Services for SAP Solutions | Unaffected 0:5.14.0-70.180.1.rt21.252.el9_0 | |
| Red Hat Enterprise Linux 9.2 Update Services for SAP Solutions | Unaffected 0:5.14.0-284.172.1.el9_2 | |
| Red Hat Enterprise Linux 9.2 Update Services for SAP Solutions | Unaffected 0:5.14.0-284.172.1.rt14.457.el9_2 | |
| Red Hat Enterprise Linux 9.2 Update Services for SAP Solutions | Unaffected | |
| Red Hat Enterprise Linux 9.4 Extended Update Support | Unaffected 0:5.14.0-427.126.1.el9_4 | |
| Red Hat Enterprise Linux 9.4 Update Services for SAP Solutions | Unaffected | |
| Red Hat Enterprise Linux 9.6 Extended Update Support | Unaffected 0:5.14.0-570.116.1.el9_6 | |
| Red Hat Enterprise Linux 9.6 Extended Update Support | Unaffected | |
| Red Hat OpenShift Container Platform 4.12 | Unaffected 412.86.202605271418-0 | |
| Red Hat OpenShift Container Platform 4.13 | Unaffected 413.92.202605271328-0 | |
| Red Hat OpenShift Container Platform 4.15 | Unaffected 415.92.202606030318-0 | |
| Red Hat OpenShift Container Platform 4.16 | Unaffected 416.94.202605200242-0 Unaffected 416.94.202606051757-0 |
|
| Red Hat OpenShift Container Platform 4.18 | Unaffected 418.94.202605260517-0 | |
| Red Hat OpenShift Container Platform 4.19 | Unaffected 4.19.9.6.202606031700-0 | |
| Red Hat OpenShift Container Platform 4.20 | Unaffected 4.20.9.6.202605270908-0 | |
| Red Hat OpenShift Container Platform 4.21 | Unaffected 4.21.9.6.202606030721-0 | |
| Red Hat Enterprise Linux 6 | Unaffected | |
| Red Hat Enterprise Linux 7 | Unaffected | |
| Red Hat Enterprise Linux 7 | Unaffected | |
| Red Hat OpenShift Container Platform 4 | Unaffected | |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکسشده در گوگل با دامنه .ir که Linux kernel را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 38,400 | site:.ir “Linux kernel” | Linux kernel |
نتیجه گیری
این آسیب پذیری شدت بالا در مدیریت فرگمنت های اشتراکی در زیرسیستم شبکه کرنل لینوکس میتواند امکان تغییر داده های موجود در کش صفحات (Page Cache) را فراهم کند و در شرایط خاص، منجر به افزایش سطح دسترسی شود. برای کاهش ریسک ناشی از این آسیب پذیری، اقدامات زیر توصیه میشود:
- بروزرسانی: کرنل لینوکس و بسته های مرتبط را بروزرسانی کرده و پچ های امنیتی ارائه شده از سوی توزیع کننده را نصب کنید. کاربران Red Hat نیز باید پچ ها و بسته های مربوط به نسخه مورد استفاده از RHEL را نصب کنند.
- بررسی نسخه: نسخه کرنل مورد استفاده را با نسخه ای که پچ امنیتی DirtyClone برای آن ارائه شده است، بررسی کنید. این کار مشخص میکند که آیا پچ مربوط به این آسیب پذیری روی سیستم نصب شده است یا خیر؛ زیرا برخی توزیع های لینوکس اصلاحات امنیتی را از طریق بک پورت (Backport) در نسخه اختصاصی کرنل خود اعمال میکنند و ممکن است شماره نسخه کرنل تغییر محسوسی نداشته باشد.
- محدودسازی دسترسی: دسترسی کاربران لوکال را به منابع و بخش های ضروری سیستم محدود کنید. این اقدام احتمال سوءاستفاده از حسابهای کاربری با دسترسی پایین را کاهش میدهد.
- راهاندازی مجدد: پس از بروزرسانی کرنل، در صورت نیاز سیستم را راه اندازی مجدد کنید. این اقدام باعث میشود کرنل بروزرسانی شده بارگذاری شود و پچ امنیتی نصب شده در سیستم فعال شود.
در نهایت، نصب پچ های رسمی کرنل و بروزرسانیهای ارائه شده از سوی توزیع کننده، تنها راهکار مؤثر برای برطرف کردن آسیب پذیری DirtyClone است. سایر اقدامات صرفاً با هدف کاهش احتمال سوء استفاده و مدیریت ریسک انجام میشوند.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
Execution (TA0002)
خودِ آسیبپذیری بهتنهایی قابلیت اجرای کد را فراهم نمیکند. قابلیت اولیه، امکان نوشتن غیرمجاز در حافظهٔ نهان صفحه است. اما اگر مهاجم از این قابلیت برای تغییر یک فایل اجرایی، اسکریپت یا فایل پیکربندی حساس استفاده کند و سپس آن فایل توسط یک پردازه با سطح دسترسی بالاتر اجرا شود، نتیجه میتواند اجرای کد باشد.
بنابراین، اجرای کد پیامد زنجیرهٔ بهرهبرداری از آسیبپذیری است، نه قابلیتی مستقل در خودِ آسیبپذیری.
Persistence (TA0003)
در صورت دستیابی به قابلیت نوشتن روی فایلهای مناسب، مهاجم میتواند در یک سناریوی post-exploitation از آن برای ایجاد ماندگاری استفاده کند؛ برای مثال، با تغییر یک فایل پیکربندی یا artifact که در boot/login اجرا میشود.
Privilege Escalation (TA0004)
هسته اصلی آسیب پذیری در این مرحله فعال میشود. مهاجم با استفاده از فرآیند رمزگشایی IPsec در محل (In-place Decryption)، محتوای باینری های سیستمی مانند /usr/bin/su را در Page Cache تغییر میدهد. هنگامی که این باینری مجدداً اجرا میشود، نسخه دستکاری شده با دسترسی root اجرا شده و مهاجم به دسترسی root ارتقا مییابد.
Defense Evasion (TA0005)
از آنجا که این حمله مستقیماً روی کش صفحه (Page Cache) در حافظه RAM انجام میشود و فایل روی دیسک تا زمان Sync شدن تغییر نمیکند، ابزارهای مانیتورینگ یکپارچگی فایل (FIM) و لاگ های استاندارد هسته قادر به شناسایی این دستکاری نیستند و مهاجم حضور خود را پنهان میکند.
Impact (TA0040)
با دسترسی کامل به سطح root، مهاجم میتواند به فایل های حساس مانند /etc /shadow دسترسی پیدا کرده و هش های رمز عبور کاربران را استخراج کند. همچنین میتواند حساب های کاربری جدید با دسترسی مدیریتی ایجاد کند که برای حملات بعدی، حرکت جانبی (Lateral Movement) و تسخیر کل زیرساخت شبکه مورد استفاده قرار گیرند.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-43503
- https://www.cvedetails.com/cve/CVE-2026-43503/
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-43503
- https://vuldb.com/vuln/365335
- https://github.com/gl1tch0x1/DirtyClone
- https://git.kernel.org/stable/c/fbeab9555564a1b98e8582cd106dfe46c4606991
- https://git.kernel.org/stable/c/179f1852bdedc300e373e807cc102cd81feff196
- https://git.kernel.org/stable/c/12401fcfb01f53ccc63ab0a3246570fe8f3105ee
- https://git.kernel.org/stable/c/989214c66884d70716d83dc1d0bf5e16287bf349
- https://git.kernel.org/stable/c/fc6eb39c55e97df2f94ad974b8a5bbcd019da2c8
- https://git.kernel.org/stable/c/ff375cc75f9167168db38e0464a482d5fbc8d81d
- https://git.kernel.org/stable/c/9bc9d6d6967a2239aa57af2aa53554eddd640d20
- https://git.kernel.org/stable/c/48f6a5356a33dd78e7144ae1faef95ffc990aae0
- https://access.redhat.com/security/cve/CVE-2026-43503
- https://bugzilla.redhat.com/show_bug.cgi?id=2480902
- https://nvd.nist.gov/vuln/detail/cve-2026-43503
- https://cwe.mitre.org/data/definitions/664.html
گزارش اثبات آسیبپذیری CVE-2026-43503
اطلاعات آسیبپذیری
عنوان: آسیب پذیری ارتقای سطح دسترسی در هسته لینوکس از طریق بسته های شبکه ای تکثیر شده با نام مستعار DirtyClone
شناسه: CVE-2026-43503
وضعیت مشاوره: Patch Available
امتیاز: CVSS: 8.8 (High)
محصول: کرنل لینوکس
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- هسته لینوکس نسخه های 3.9 تا قبل از 5.10.257
- هسته لینوکس نسخه های 5.11 تا قبل از 5.15.208
- هسته لینوکس نسخه های 5.16 تا قبل از 6.1.174
- هسته لینوکس نسخه های 6.2 تا قبل از 6.6.141
- هسته لینوکس نسخه های 6.7 تا قبل از 6.12.91
- هسته لینوکس نسخه های 6.13 تا قبل از 6.18.33
- هسته لینوکس نسخه های 6.19 تا قبل از 7.0.10
- هسته لینوکس نسخه های 7.1 rc1 تا rc4 (قبل از rc5)
- سیستم هایی که ماژول های esp4/esp6 و امکان بارگذاری xt_TEE یا nf_dup فعال است
- توزیع هایی که unprivileged user namespaces را بهصورت پیشفرض فعال دارند (مانند بسیاری از نسخه های Ubuntu، Debian، Fedora)
محیطهای درگیر
- سرورهای لینوکس multi-tenant، ابری و محیط های کانتینری (Docker، Kubernetes)
- سیستم هایی که از IPsec/ESP یا netfilter TEE استفاده میکنند یا قابلیت بارگذاری ماژول های مربوطه را دارند
- سیستم هایی که User Namespace در آن ها فعال است
- سیستم هایی که کاربر محلی با سطح دسترسی پایین میتواند به قابلیت های شبکه Namespaced دسترسی پیدا کند
کامپوننتهای آسیبپذیر
- توابع __pskb_copy_fclone() و skb_shift() در net/core/skbuff.c
- مسیرهای مرتبط مانند skb_gro_receive، tcp_clone_payload، skb_segment و skb_try_coalesce
- زیرسیستم XFRM/IPsec
- ورودی ESP در esp4.c و esp6.c (esp_input)
- تعامل با netfilter TEE / nf_dup_ipv4 و XFRM
- مکانیزم های vmsplice/splice و TEE/netfilter که در زنجیره exploit استفاده میشوند
ریشه مشکل (Root Cause Analysis)
ریشه آسیب پذیری، عدم انتقال صحیح متادیتای مربوط به اشتراکی بودن قطعههای های یک بافر سوکت هنگام انتقال Fragment descriptor ها از یک skb به skb دیگر است.
در کرنل لینوکس، SKBFL_SHARED_FRAG یک نشانگر امنیتیبرای بیان وضعیت صحیح حافظه است که به مصرفکنندگان بعدی skb اطلاع میدهد که قطعههای آن ممکن است به حافظه اشتراکی مل نسخه آسیبپذیر کرنل است
- کامپایل و اجرای باینری PoC با یک حساب کاربری استاندارد (غیر Admin)یا Page Cache-backed متصل باشند، مشکل زمانی ایجاد میشود که قطعهها از skb مبدأ به skb مقصد منتقل شوند، اما پرچم مربوط به Shared Fragment به مقصد منتقل نشود.
در مورد __pskb_copy_fclone()، ابتدا Fragment descriptor ها کپی میشوند و سپس بخشی از متادیتا توسط skb_copy_header() منتقل میشود. اما این تابع پرچم های skb_shinfo()->flags را منتقل نمیکرد. در نتیجه، ممکن بود skb مقصد همچنان به همان صفحات حافظه اشاره کند، اما SKBFL_SHARED_FRAG = 0 باشد. Kernel در این حالت از طریق skb_has_shared_frag() تصور میکند که داده اشتراکی نیست.
این وضعیت زمانی خطرناک میشود که یک مصرفکننده از skb برای انجام تغییر درجا استفاده کند.
یکی از این مصرفکنندگان، مسیر دریافت IPsec ESP است. کرنل پیش از انجام عملیات نوشتن در محل، باید بررسی کند که آیا داده اشتراکی است یا خیر و در صورت لزوم با استفاده از skb_cow_data() یک کپی خصوصی ایجاد کند.. اگراین نشانگر از بین رفته باشد،این سازوکار حفاظتی میتواند دور زده شود.
بنابراین ریشه اصلی مشکل را میتوان در یک جمله اینگونه بیان کرد:
فراداده مربوط به مالکیت و اشتراکی بودن حافظه، همراه با خودِ قطعه منتقل نمیشود و در نتیجه، یک skb که در واقع اشتراکی است، از دید منطق ایمنی کرنل بهاشتباه خصوصی تلقی میشود.
این عدم تطابق باعث میشود مسیرهایی که به این پرچم برای تصمیمگیری Copy-on-Write تکیه میکنند (مانند رمزگشایی درجا در esp_input)، مستقیماً روی صفحه کش فایل بنویسند. مهاجم با استفاده از یک قانون netfilter TEE (یا nf_dup) میتواند یک کپی از بسته ESP-in-UDP ایجاد کند کهپرچم مربوط به اشتراکی بودن قطعه را از دست داده است. در نتیجه رمزگشایی درجا روی صفحه کش یک فایل root-owned (مانند /usr/bin/su) انجام شود.
بخش آسیبپذیر
رفتار ناامن سیستم:
رفتار مورد انتظار این است که اگر یک skb به صفحات حافظه ای اشاره کند که ممکن است توسط File Page Cache یا یک Consumer دیگر نیز مورد استفاده قرار گرفته باشند، این وضعیت در Metadata مربوط به skb حفظ شود. در این آسیب پذیری، انتقال Fragment descriptor ها بدون انتقال کامل SKBFL_SHARED_FRAG باعث ایجاد یک ناسازگاری میان واقعیت حافظه و Metadata مورد استفاده برای تصمیمگیری امنیتی میشود. این ناسازگاری برای یک عملیات صرفاً خواندنی ممکن است بیاهمیت باشد، اما برای مسیرهایی که داده را in-place تغییر میدهند یک Primitive امنیتی ایجاد میکند. Kernel ممکن است به جای ساختن یک Copy خصوصی، عملیات Write را مستقیماً روی صفحه Shared انجام دهد.
نحوه سوءاستفاده مهاجم:
- مهاجم دسترسی محلی با یک حساب کاربری معمولی دارد.
- با استفاده از unshare(CLONE_NEWUSER | CLONE_NEWNET) یک فضای نام کاربری و شبکهٔ خصوصی ایجاد کرده و در آن، مجوز CAP_NET_ADMIN را به دست میآورد.
- مهاجم یک قانون فیلتر شبکه (netfilter) از نوع TEE را روی زنجیرهٔ mangle/OUTPUT نصب میکند تا بستههای ESP-in-UDP کلون شوند.
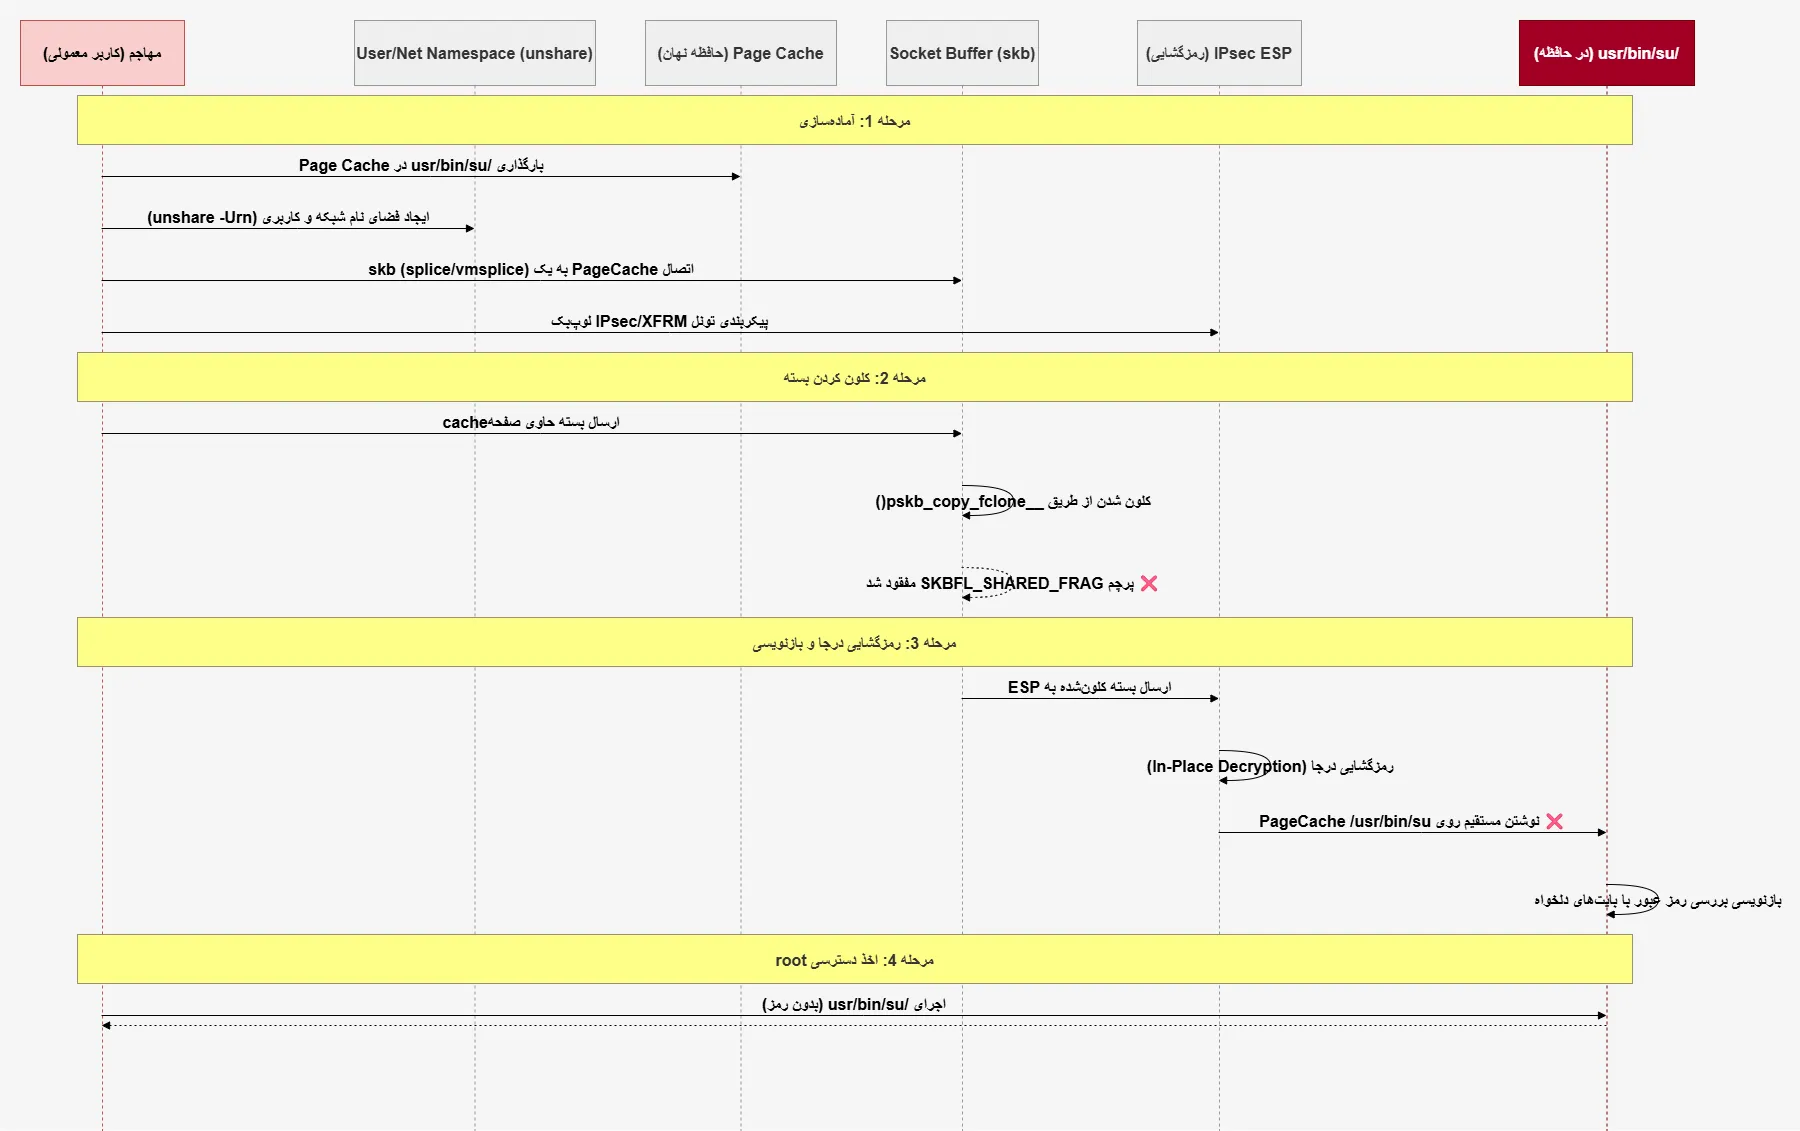
- مهاجم صفحات page cache یک فایل SUID (مانند /usr/bin/su) را از طریق splice به یک بسته UDP متصل میکند
- مهاجم بسته ESP طراحیشده را ارسال میکند؛ کلون (بدون پرچم shared) به esp_input میرسد و رمزگشایی درجا بایت های کنترل شده مهاجم را روی page cache مینویسد
- فایل تغییر یافته در حافظه (بدون تغییر روی دیسک) اجرا میشود و به دلیل پرچم setuid، کد مخرب با سطح root اجرا میگردد
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک ابزار افزایش سطح دسترسی محلی (LPE) کامل و خاموش است. برخلاف بسیاری از اکسپلویت های کرنل، این حمله هیچگونه لاگ کرنل، ردپای حسابرسی (Audit) یا تغییری در فایل های روی دیسک ایجاد نمیکند. بنابراین، ابزارهای نظارت بر یکپارچگی فایل (FIM) مبتنی بر دیسک مانند AIDE یا Tripwire قادر به شناسایی آن نیستند. مهاجم میتواند پس از نفوذ اولیه با دسترسی پایین، به سرعت و بدون هشدار به دسترسی root دست یابد.
پیشنیازهای بهرهبرداری (Prerequisites)
- استفاده از نسخه آسیب پذیر kernel
- دسترسی محلی با کاربر معمولی (Local Access)
- فعال بودن unprivileged user namespaces
- قابلیت بارگذاری یا استفاده از ماژول های esp4/esp6 و xt_TEE
- عدم نصب وصله امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- انتشار صحیح پرچم SKBFL_SHARED_FRAG در تمام مسیرهای انتقال frag
- انجام Copy-on-Write قبل از هر نوشتن درجا روی بافرهای اشتراکی
- جلوگیری از استفاده از صفحات page cache در مسیرهای رمزنگاری/رمزگشایی بدون جداسازی
- اصل Fail Secure، در صورت بروز خطا در انتقال پرچم ها، عملیات باید متوقف شده و اجازه نوشتن روی حافظه اشتراکی داده نشودمل نسخه آسیبپذیر کرنل است
- کامپایل و اجرای باینری PoC با یک حساب کاربری استاندارد (غیر Admin)
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- بروزرسانی کرنل به نسخه ای که commit 48f6a5356a33 (یا معادل stable) را دارد (از جمله v7.1-rc5 به بعد و backports توزیع ها)
- مسدودسازی ماژول های esp4، esp6 و xt_TEE
- غیرفعال کردن unprivileged user namespaces (user.max_user_namespaces=0)
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- پایش سیستم ها برای نسخه های آسیب پذیر کرنل
- استفاده از EDR برای شناسایی رفتارهای مشکوک مربوط به TEE و ESP
- در صورت امکان ماژول های مرتبط با مسیرهای Decryption غیرفعال شوند
اقدامات بلندمدت برای کاهش ریسک:
- سیاست بروزرسانی سریع و متمرکز برای kernel
- پیاده سازی Kernel Patch Management
- استفاده از Kernel های LTS پشتیبانیشده
- کاهش سطح حمله با غیرفعال کردن ماژول های غیرضروری
- محدودسازی Unprivileged User Namespace در محیط هایی که به آن نیاز نیست
- جلوگیری از اجرای Container های غیرقابلاعتماد با Capability های اضافی
- کاهش دسترسی کاربران محلی
- مانیتورینگ ایجاد User Namespace
- بررسی مستمر Kernel Security Advisory های توزیع
- Reboot سیستم پس از نصب کرنل جدید، در مواردی که برای فعال شدن کرنل اصلاح شده لازم است
- استفاده از HIDS و پایش تغییرات page cache فایل های حساس
- پیاده سازی فرآیندهای منظم تست نفوذ (Penetration Testing) و ارزیابی امنیتی برای کشف زودهنگام آسیب پذیری های مشابه در زیرساخت
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- ایجاد Unprivileged User Namespace توسط کاربران غیرمنتظره
- استفاده غیرمعمول از unshare
- فعالیت غیرمعمول vmsplice و splice
- ایجاد و تغییر غیرمنتظره XFRM State و Policy
- تغییرات غیرمنتظره در IPsec configuration
- نصب یا تغییر iptables/nftables TEE rules
- فعالیت غیرعادی مرتبط با esp4، esp6 و rxrpc مانند بارگذاری ناگهانی ماژول های esp4، esp6 و یا xt_TEE
- اجرای privileged binary ها بلافاصله پس از فعالیت های غیرمعمول Networking
- تغییرات موقت در هش باینری های SUID (که پس از ریبوت برمیگردند)
- فعالیت غیرعادی splice و ارسال بستههای ESP-in-UDP محلی
منابع پیشنهادی برای مانیتورینگ و پایش:
- سیستم های SIEM برای جمع آوری و تحلیل مرکزی لاگ ها
- لاگ کرنل (dmesg) و lsmod
- ابزارهای EDR و Sysdig/Falco برای نظارت بر splice، XFRM و netfilter
واکنش به حادثه (Incident Response)
- ایزوله سازی فوری، سیستم آسیب دیده را از شبکه جدا کنید تا از حرکت جانبی مهاجم جلوگیری شود
- جمع آوری و حفظ لاگ های برای تحلیل فارنزیک (Forensics)
- بررسی وجود فایل های مخرب یا تغییرات غیرمجاز در سیستم
- بازنشانی تمام رمزهای عبور کاربران، توکنهای session، و هر گونه اعتبار دسترسی
- نصب فوری وصله امنیتی و بهروزرسانی فوری
- اسکن کامل سایر سیستم های شبکه برای شناسایی علائم مشابه یا دسترسی مهاجم به آن ها
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با دسترسی محلی، از نقص در کلون کردن بسته های شبکه برای بازنویسی page cache باینری /usr/bin/su و گرفتن دسترسی root استفاده میکند.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیبپذیری را در محیط ایزوله و کنترلشده با استفاده از نسخه آسیبپذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیبپذیر کرنل است
- کامپایل و اجرای باینری PoC با یک حساب کاربری استاندارد (غیر Admin)
- پس از اتمام عملیات، PoC یک شل با دسترسی root را ارائه میدهد
- اجرای PoC در محیط آزمایشگاهی منجر به ایجاد شل با دسترسی root در سامانه آسیب پذیر شد
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود

رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-43503
https://nvd.nist.gov/vuln/detail/cve-2026-43503
https://github.com/gl1tch0x1/DirtyClone
https://cwe.mitre.org/data/definitions/664.html
https://ubuntu.com/security/notices/USN-8548-1
https://access.redhat.com/security/cve/cve-2026-43503
Linux Kernel
CVE-2026-43503 – Local Privilege Escalation via Missing SKBFL_SHARED_FRAG Flag Propagation (DirtyClone)
Affects
- Linux Kernel (networking subsystem, specifically
net/skbuffand XFRM/IPsec components) - Versions:
- All Linux kernel versions before the upstream fix (merged as commit
48f6a5356a33), including release candidates7.1-rc1through7.1-rc4 - Fixed in mainline Linux v7.1-rc5 and later
- All Linux kernel versions before the upstream fix (merged as commit
Affected Linux Distributions include (but are not limited to):
- RHEL 8, 9, 10 and AlmaLinux 8
- Debian 11, 12, and 13 (Trixie)
- Ubuntu 24.04 LTS (kernel 6.8.0-124.124 or higher) and 22.04 LTS (kernel 5.15.0-181.191 or higher)
- SUSE Linux Enterprise, openSUSE
- Nutanix products (Files, NKP) are under investigation
- Westermo products (affected but with limited impact due to product design)
NOT VULNERABLE:
- Systems with unprivileged user namespaces disabled (
kernel.unprivileged_userns_clone=0oruser.max_user_namespaces=0) - Systems where ESP and RxRPC kernel modules are blacklisted
Description
CVE-2026-43503, nicknamed “DirtyClone” , is a high-severity local privilege escalation (LPE) vulnerability in the Linux kernel’s networking subsystem . It is the latest variant in the “DirtyFrag” family of page-cache corruption vulnerabilities, which includes Copy Fail (CVE-2026-31431), DirtyFrag (CVE-2026-43284, CVE-2026-43500), and Fragnesia (CVE-2026-46300) .
The vulnerability resides in the net/skbuff component, specifically in how the kernel handles socket buffers (SKBs) that reference shared page-cache memory . When an SKB is cloned using specific “frag-transfer helpers” like __pskb_copy_fclone(), the SKBFL_SHARED_FRAG flag is not propagated to the cloned SKB . This flag indicates whether the packet fragments are referencing shared pages that must be copied before modification (copy-on-write).
The absence of this flag allows an attacker to trick the kernel’s IPsec in-place decryption path (ESP input processing) into writing decrypted data directly back into the shared page-cache page, instead of creating a private copy . This enables an attacker to overwrite the in-memory (page-cache) content of a root-owned, read-only file, such as a setuid binary like /usr/bin/su, without ever writing to disk .
Key technical characteristics:
- CWE: CWE-269 – Improper Privilege Management
- CWE: CWE-362 – Concurrent Execution using Shared Resource with Improper Synchronization (‘Race Condition’)
- Attack vector: Local / Authenticated
- Authentication required: Yes (attacker needs local shell access)
- User interaction: None
- Public PoC: Yes – multiple verified operational exploits are available
Attack Vector
Primary Attack Vector:
Local / Authenticated (requires low-privileged local user access)
Attack Scenario:
An attacker with a low-privileged shell on a vulnerable Linux system can exploit DirtyClone in the following steps :
- Prepare a target: The attacker identifies a privileged binary, such as
/usr/bin/su, and maps it into the page cache. - Create a shared reference: Using
vmspliceandsplice, the attacker creates an SKB (network packet buffer) that shares the same physical memory pages as the target binary, without copying the data. - Force local IPsec processing: The attacker configures a loopback IPsec tunnel that forces the packet to be processed locally by the kernel’s XFRM/IPsec subsystem.
- Trigger the flag loss: A netfilter
TEErule or similar mechanism clones the packet via__pskb_copy_fclone(), which fails to propagate theSKBFL_SHARED_FRAGflag. - Execute in-place write: The IPsec decryption path sees the absence of the
SHARED_FRAGflag and writes the decrypted payload directly into the packet buffer, which is still backed by the target file’s page cache. - Corrupt the binary in memory: The attacker’s controlled data is now written into the in-memory copy of
/usr/bin/suwithout touching the disk. - Execute the corrupted binary: When a privileged process executes
/usr/bin/su, it runs the corrupted, attacker-controlled version, granting a root shell .
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | LOCAL |
| Attack Complexity | LOW |
| Privileges Required | LOW |
| User Interaction | NONE |
| Scope | UNCHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | HIGH |
| Availability Impact | HIGH |
| Exploit Availability | Yes – multiple verified PoCs available |
| Active Exploitation | Confirmed – DirtyFrag (the original variant) has been under active exploitation since at least May 8, 2026 |
Why This Vulnerability Is Particularly Dangerous:
| Factor | Significance |
|---|---|
| Bypasses File Integrity Monitoring (FIM) | The attack modifies the in-memory page cache, never writing to disk. Standard FIM solutions that hash files on disk will see nothing, and no inotify event is triggered . |
| Affects AI/ML Infrastructure | AI inference servers, GPU compute clusters, and multi-tenant Kubernetes nodes almost universally run affected Linux distributions . |
| Container Escape Vector | Research has demonstrated that an unprivileged Kubernetes pod can exploit DirtyFrag to achieve node-level code execution on Amazon EKS . |
Requires CAP_NET_ADMIN |
Exploitation requires CAP_NET_ADMIN, but this can be obtained through unprivileged user namespaces, a common feature in many Linux distributions . |
Impact
Successful exploitation allows a local unprivileged attacker to:
- Escalate privileges to root on the affected system .
- Modify sensitive system binaries in memory, such as
/usr/bin/suor/etc/passwd. - Bypass File Integrity Monitoring (FIM) as the attack leaves no trace on disk .
- Escape containers, achieving node-level code execution in Kubernetes environments .
- Compromise the entire system, gaining full control over all files, processes, and configurations.
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Full access to all system data |
| Integrity | HIGH | Complete control over system modification |
| Availability | HIGH | Potential to disrupt or destroy the system |
Observed Exploitation & Threat Activity
- Discovery: JFrog Security Research
- Reported: May 19, 2026
- Patched in Mainline: May 21, 2026 (commit
48f6a5356a33) - Linux v7.1-rc5 Release: May 24, 2026
- CVE Published: May 23, 2026
- Public PoC: Yes – multiple verified operational exploits are available
- In-the-Wild Exploitation: Confirmed for the DirtyFrag family – The original DirtyFrag (CVE-2026-43284) has been under active exploitation since at least May 8, 2026, with Microsoft confirming active exploitation in the wild within 24 hours of disclosure . Given that DirtyClone is a direct variant with published PoCs, active exploitation is highly likely.
- CVSS Score: 8.8 (High)
- CISA KEV Catalog: Not listed for this exact CVE as of publication, but the related DirtyFrag family is under active exploitation.
Disclosure Timeline:
| Date | Event |
|---|---|
| May 4, 2026 | Original DirtyFrag patch lands |
| May 13, 2026 | Fragnesia (CVE-2026-46300) disclosed |
| May 16, 2026 | Upstream multi-site patch submitted covering remaining helpers |
| May 19, 2026 | JFrog reports the __pskb_copy_fclone variant |
| May 21, 2026 | Fix merged (commit 48f6a5356a33) |
| May 23, 2026 | CVE-2026-43503 published |
| May 24, 2026 | Linux v7.1-rc5 released |
| June 25, 2026 | JFrog publishes a working exploit chain |
| June 26, 2026 | pedit COW (CVE-2026-46331) disclosed via The Hacker News |
| July 1, 2026 | Nutanix Security Advisory published |
Severity & Metrics
- CVSS v3.1: High (8.8)
- Attack Vector: LOCAL
- Attack Complexity: LOW
- Privileges Required: LOW
- User Interaction: NONE
- Scope: UNCHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: HIGH
- Availability Impact: HIGH
Vector String: CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
Relevant CWE:
- CWE-269 – Improper Privilege Management
- CWE-362 – Concurrent Execution using Shared Resource with Improper Synchronization (‘Race Condition’)
Patch & Vendor Status
- Official Patches Available: Yes – fixed upstream and backported to stable distributions
- Mainline Fix: Linux commit
48f6a5356a33 - First Fixed Mainline Kernel: v7.1-rc5
Distribution-Specific Fixed Versions:
| Distribution | Fixed Version | Patch Status |
|---|---|---|
| Ubuntu 24.04 LTS | Kernel 6.8.0-124.124 or higher | Fixed |
| Ubuntu 22.04 LTS | Kernel 5.15.0-181.191 or higher | Fixed |
| Debian 11, 12, 13 | Check Debian security tracker for specific builds | Fixed |
| RHEL 8, 9, 10 | Apply Red Hat kernel errata | Fixed |
| AlmaLinux 8 | Apply kernel updates | Fixed |
| Nutanix (Files, NKP) | Under Investigation | Patch Pending |
| Westermo Products | Upgrade to latest firmware | Fixed |
Update Methods:
| Distribution | Command |
|---|---|
| Ubuntu / Debian | sudo apt update && sudo apt upgrade |
| RHEL / AlmaLinux | sudo dnf update kernel |
| Critical: A system reboot is required after installing the updated kernel for the changes to take effect . |
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
| Update the kernel | Apply the vendor-provided kernel updates as per the table above . |
| Reboot the system | The updated kernel will not take effect until the system is rebooted . |
| Verify the new kernel version | After rebooting, run uname -r to confirm the running kernel is at or above the fixed version . |
| Prioritize multi-tenant systems | Systems with untrusted users, containers, cloud servers, and Kubernetes nodes should be patched first . |
Critical Reminder: The original DirtyFrag (CVE-2026-43284) has been actively exploited in the wild . Given that DirtyClone is a direct variant with public PoCs , it should be treated as a critical patching emergency .
Short-Term Defensive Measures
If patching cannot be applied immediately:
| Action | Method |
|---|---|
| Disable unprivileged user namespaces | On RHEL-family systems: sysctl -w user.max_user_namespaces=0 . On Debian/Ubuntu-family systems: sysctl -w kernel.unprivileged_userns_clone=0 . |
| Blacklist vulnerable kernel modules | Blacklist the esp4, esp6, and rxrpc modules to block the vulnerable in-place crypto paths . |
| Harden container runtimes | Restrict CAP_NET_ADMIN and enforce seccomp policies that block namespace creation . |
Important Note: Disabling unprivileged user namespaces will break rootless container runtimes (Podman, rootless Docker), some CI sandbox environments, and sandboxed browser profiles . These are temporary mitigations, not complete fixes.
Long-term Defensive Measures
- Review kernel update cadence – The gap between mainline fixes and distribution backports has consistently spanned several weeks in this cluster of CVEs. Organizations should evaluate whether their patch deployment SLAs are appropriate for the current vulnerability environment .
- Rethink detection strategy – DirtyClone’s FIM evasion demonstrates that disk-based integrity monitoring cannot detect page-cache attacks. Organizations should consider runtime detection mechanisms that monitor for unusual kernel activity .
- Audit Kubernetes environments – Ensure that
seccompandAppArmor/SELinuxpolicies are in place to deny namespace creation andCAP_NET_ADMINfor untrusted pods .
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| EDR / SIEM | Monitor for unusual local process behavior, especially unprivileged user attempts to create namespaces or use IPsec . |
| Vulnerability scanners | Identify systems running vulnerable kernel versions |
| Asset inventory | Track kernel versions across the organization |
Indicators of Attempted Exploitation:
- Unusual kernel version – If
uname -rshows a version before the fixed builds . - Unusual namespace creation – Processes creating new user and network namespaces via
unshare(). - IPsec/XFRM configuration – Unusual IPsec state/policy setups by unprivileged users .
- Unexpected netfilter TEE rules – Use of
iptables TEEornft 'dup to <local>'rules . - No on-disk modification – FIM tools report system files as unmodified while a root shell is already open .
Detection Strategy:
- Inventory all Linux systems across your organization.
- Check kernel versions against the list of fixed versions.
- Monitor for publicly available PoC usage through endpoint detection.
- Review local user activity for suspicious process behavior.
Post-Incident Response
If exploitation is suspected:
- Isolate affected system from the network immediately.
- Preserve forensic evidence (system logs, memory dumps, process history, network captures).
- Identify the source of the local access that was used for exploitation.
- Rotate all credentials stored on the compromised system (SSH keys, application secrets, user passwords).
- Audit for backdoors – Check:
- SUID/SGID binaries, especially those modified in memory
- Systemd services and cron jobs
- Kernel modules
- SSH authorized_keys files
- User accounts, especially those with UID 0
- Assume full compromise – Root access means the attacker could have modified any system component.
- Rebuild system from a trusted, clean installation.
- Apply the kernel patch before reconnecting to the network.
- Extend investigation to any systems accessible from the compromised host.
- Document and report findings to internal security teams and relevant authorities.
References
- https://download.nutanix.com/alerts/Security_Advisory_0050.pdf
- https://mallory.ai/vulnerabilities/CVE-2026-43503
- https://cvemon.intruder.io/cves/CVE-2026-43503
- https://core-jmp.org/2026/06/dirtyclone-cve-2026-43503-linux-lpe/
- https://exploit-intel.com/vuln/CVE-2026-43503
- https://cwe.mitre.org/data/definitions/664.html
